この記事のポイント
- 脆弱性
- CVE-2026-127109
- 深刻度
- —
- 対象
- PromZard 4.0.0以前
- 悪用状況
- 不明
- 推奨対応
- 信頼できない入力から任意のキーをctxへ渡す経路を閉じ、必要な固定キーへ値だけを写す。依存関係と開発端末・CI・配備物を点検する。
- 公表日
目次
CERT/CCは2026年11月12日、ライブラリーPromZardの4.0.0以前に、設定オブジェクトのキーから任意のJavaScriptを実行できる-2026-127109があると公表しました。利用する開発者は、依存関係の版だけでなく、PromZardへ渡すctxのキーを誰が決められるかを確認してください。外部入力をそのままキーへ取り込む処理は、停止または固定項目への変換が必要です。
11月14日に確認したCERT/CCの公式アドバイザリVU#685399は、保守者へ連絡して調整できなかったと説明し、修正版を案内していません。対策はctxへ入れるデータの厳格な検証と、信頼できない入力から任意のキーを渡さないことです。最新版へ更新したつもりで作業を閉じず、実際の呼び出しと入力経路を確認します。
スポンサーリンク
値ではなくキーがコードとして扱われる
PromZardはテンプレートモジュールを評価し、対話的な入力を通じて設定データを作るライブラリーです。開発元のREADMEではpromzard(inputFile, ctx, options)という呼び出しが説明され、ctxの内容をテンプレートから利用できます。入力モジュール自体も通常のNode.jsモジュールとして処理を実行する仕組みであり、単なる読取器ではありません。
今回の欠陥はctxのプロパティ名を、不活性なデータとしてではなくJavaScriptのソースへ直接埋め込むことにあります。CERT/CCによると、キーが関数式の引数リストへ文字列展開され、その式がvm.runInThisContext()で評価されます。攻撃者がJavaScriptの構文を含むキーを指定できると、引数リストの外へ抜けてコードを注入できます。
検査対象を値だけに限定すると、この境界を見落とします。値が短い文字列や数値であっても、キーを外部の利用者が作れる設計なら問題は残ります。「JSONとして解析できる」「オブジェクトへ変換した」という確認は、後段でキーがソースへ変わらないことを保証しません。入力形式と、その後の利用方法をつないで調べる必要があります。
依存していることと攻撃が届くことを分ける
CERT/CCは、解析した設定ファイル、リクエスト、環境変数などからctxのキーへ影響できる攻撃者を例示しています。これらは考えられる入力経路であり、すべてのPromZard利用環境がHTTPで公開されているという意味ではありません。直接の通信待受がなくても、外部から受け取った設定を開発端末やで処理する経路は確認対象になります。
実行されるコードの権限はNode.jsプロセスの実行環境に依存します。ファイル、環境変数、ネットワークなどに何へ到達できるかは、そのプロセスの権限と構成で変わります。本件で特定企業の資格情報窃取や本番侵入が確認されたとは、今回読んだ一次資料からは言えません。悪用状況や被害範囲を推測して記事の重大性を上乗せしないようにします。
固定された少数のキーを開発者がコード内で作っている場合と、外部のオブジェクト全体をしている場合を分けます。後者では、通常の利用者が画面に見える項目だけを送る前提を置かず、未知のプロパティ名も到達するかを確認します。間接依存に存在するだけで侵害済みとは判断せず、呼び出しの有無と入力の支配範囲までを記録します。
スポンサーリンク
npmの依存ツリーと配備物から所在を探す
最初の棚卸しにはnpm公式のnpm ls資料が使えます。プロジェクトのディレクトリで次を実行し、PromZardの版と取り込んでいる親を確認します。以下は調査用のコマンド例で、攻撃を実行する手順ではありません。
npm ls promzard --all
npm explain promzard
npm ls promzard --all --package-lock-onlylsの--allは間接依存まで表示し、パッケージ名の指定はそのパッケージへ至る経路に絞ります。npm explainは、なぜ依存ツリーへ含まれるかを調べるためのコマンドです。トップレベルのpackage.jsonに名前がないことだけで対象外にしないでください。親パッケージの入替えや利用停止が必要な構成もあります。
--package-lock-onlyを付けた出力はnode_modulesではなくに基づきます。これは導入済みの実体と区別してください。ロックファイルでは見つかるのに本番に存在しない場合、開発用依存や時だけの利用も考えられます。逆に、本番コンテナ、開発端末、CIのイメージに古いコピーが残る場合は、各環境で調べる必要があります。
グローバルに導入したツールを確認する場合はnpm ls promzard --all --globalも使えます。ローカルとグローバルの調査を一方で代用しないようにします。ワークスペースを使うでは、調査した範囲とルートを記録し、一つのパッケージの出力を全リポジトリの結果として扱わないでください。
呼び出し元からctxの組み立てを追う
本サイトの提案は、依存ツリーで見つけた各経路について、テンプレートの読込元、ctxを作る関数、キーの由来、実行場所、実行権限を表へまとめることです。リポジトリ内ではpromzardという名前だけでなく、ラッパー関数や設定変換処理も確認します。ツールの実行ログとソースの呼び出しを対応付けると、使われていない依存と有効な経路を分けられます。
注意したいのは、外部オブジェクトの展開、Object.assignによる混合、設定ファイルの全項目取込み、環境変数名の動的な転記です。これらの構文自体が一律に危険なのではなく、その結果のキーがctxへ届くかが判断点です。値だけを取り出す設計へ変更するときも、途中のヘルパーで未知のキーが再び追加されないかを追います。
HTTP入力を使う場合は、認証の有無と入力検証を別々に扱います。認証済みの利用者でも任意の項目名を指定できるなら、ライブラリーを実行するサーバーの権限を与えてよいわけではありません。CIでは、外部から届く変更や設定を処理するジョブと、配布・本番操作の資格情報を持つジョブの関係を確認します。
スポンサーリンク
任意のキーを渡さず固定した項目へ写す
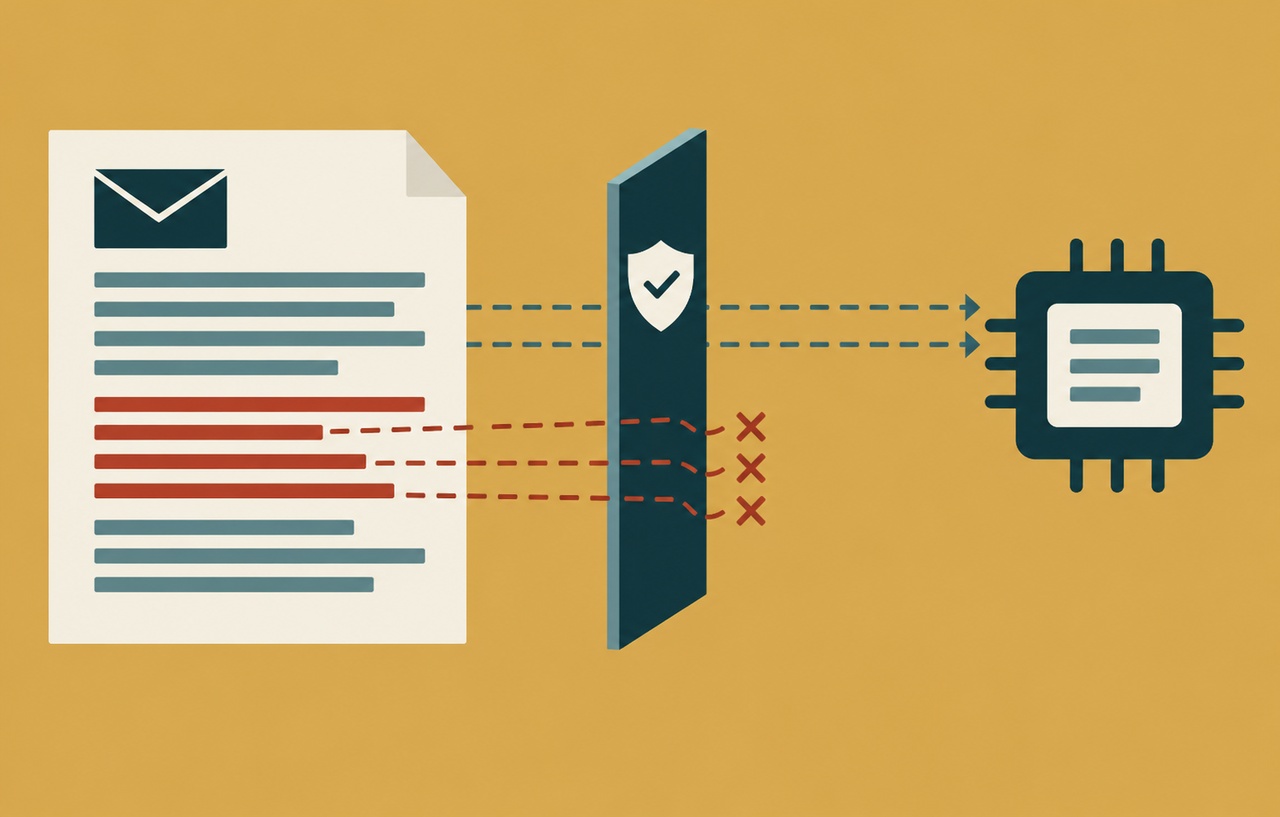
CERT/CCの推奨に沿う基本方針は、受け取ったオブジェクト全体をctxへ流さず、アプリが決めた固定キーへ必要な値だけを写すことです。以下は考え方を示す本サイトの例であり、PromZard本体のではありません。テンプレートと必要な値の仕様に合わせて検証条件を設計してください。
function buildContext(input) {
  if (typeof input.projectName !== "string" ||
      input.projectName.length > 80) {
    throw new Error("Invalid project name");
  }
  return { projectName: input.projectName };
}
この例では外部から送られたキーを列挙して再利用せず、ctxのキーをprojectNameに固定しています。未知の項目を拒否する方針なら、その検査も呼出し前に行います。値の型、長さ、用途に応じた制約も必要ですが、今回の問題ではそれだけでなく「キーを誰が決めるか」を変えることが中心です。
識別子らしい文字列だけを通す正規表現を追加して終えると、許可する項目そのものが広いまま残ります。業務上必要なキーの許可リストを定義し、未知のキーを追加できない構造を優先します。テンプレートごとに必要なキーが違うなら、共通の無制限なctxを作らず、それぞれの入力契約を定義してください。
固定化できない機能では、外部入力を受ける経路を一時停止する、信頼済みの静的設定だけで運用する、動的なキーを必要としない別の実装へ移すなどを検討します。これは本サイトの運用提案です。未確認の修正版番号を指定したり、親パッケージの最新版に必ず修正が含まれると仮定したりしないでください。
vmという名前を隔離の保証にしない
Node.js公式のVM資料は、node:vmをセキュリティ機構として使わず、信頼できないコードを実行しないよう明記しています。今回の処理がvm.runInThisContext()を使うことを理由に、安全な内の問題だと考えることはできません。テンプレートを信頼する条件と、外部データを安全に渡す条件は両方必要です。
コンテナ化や実行ユーザーの権限制限は、影響を抑える追加策として検討できます。しかし、キーがJavaScriptへ変わる欠陥そのものを消すものではありません。アプリの修正を進めながら、処理に不要な資格情報や書込権限を持たせていないかを点検する順序にします。
試験では拒否と正常な設定生成を確認する
以下は本サイトの検証案で、実測や公式の攻撃再現手順ではありません。隔離した試験環境で、許可したキーと正しい型の値から通常の設定が作れること、未知のキーを追加すると呼出し前に拒否されること、型や長さが不正なら処理されないことを確かめます。危険なJavaScriptを含む実証入力を本番へ送る必要はありません。
単体テストではbuildContextのような境界処理を対象にし、返るオブジェクトのキーが許可した集合に一致することを確認します。結合テストではテンプレートやラッパーを通した後も、その集合が維持されることを見ます。入力検証があるはずだという設計書の確認だけでなく、実際の呼出し直前の値とキーを検査してください。
失敗時は、依存関係の調査漏れ、古い成果物の残存、別の呼出し経路、キーを再追加する変換処理を順に切り分けます。修正したリポジトリと稼働するツールのコピーが違う場合もあります。CIのや配布イメージを更新して再配備し、修正と実行成果物の識別子を対応付けます。
対応完了と未確認事項を記録する
完了の目安は、PromZardの所在を把握し、信頼できないキーがctxへ届く経路を閉じ、通常機能と拒否動作を確認し、その成果物をすべての実行環境へ反映したことです。版が変わらなくても入力経路の制限が対策の中心になる一方、将来の修正版情報は別に追跡する必要があります。
今回の一次資料は悪用の有無や個別の侵害事例を確定していません。調査で不審な処理実行が見つかった場合も、本件が原因と直ちに断定せず、実行時刻、入力の由来、プロセス権限、利用できたを保全して確認します。依存があるという検出結果と、攻撃が届いた証拠を分けることが、過不足のない対応につながります。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
その他
-
公式アドバイザリ