この記事のポイント
- 対象
- 買い物アプリ「Scan&Go ignica」のシステム
- 影響
- 64,003アカウントが対象。氏名とメールアドレスに流出の可能性があり、外部への取得は公表時点で未確認。
- 推奨対応
- アプリを直接開いてログイン時のお知らせを確認し、必要に応じて公式コールセンターへ問い合わせる。
- 公表日
目次
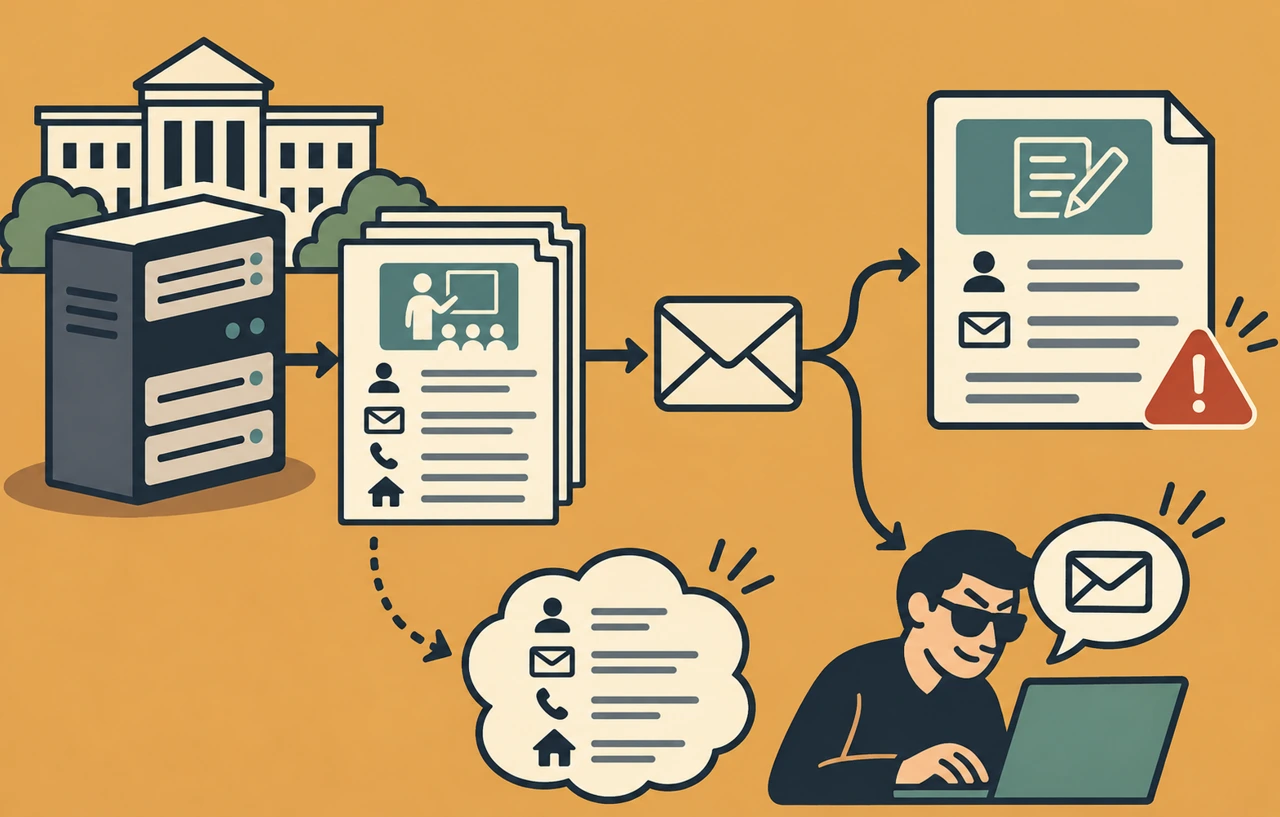
ユナイテッド・スーパーマーケット・ホールディングス(U.S.M.H.)は2026年11月12日、買い物アプリ「Scan&Go ignica」のシステムで第三者による不正アクセスを確認したと公表した。アクセスを受けたシステムに、一部利用者の氏名とメールアドレスを含むファイルがあった。告知の対象は64,003アカウントで、第三者が情報を取得した事実は公表時点で確認されていない。
利用者は、受信したメールに頼らず、普段使っているScan&Go ignicaアプリを自分で開いて、ログイン時のお知らせを確認できる。アプリで対象かどうか分からない場合、同社はignicaアプリコールセンターへの問い合わせを案内している。
スポンサーリンク
64,003は通知対象のアカウント数
U.S.M.H.の11月12日付発表は、アプリ利用者の約240万アカウントのうち64,003アカウントを対象としている。この数字は、侵入されたシステムにあったファイルを踏まえた対応範囲を示す。実際に外部へ渡ったデータの件数や、影響を受けた個人の実人数を示した数字ではない。同社は、外部への取得を確認できていない一方で、その可能性を否定できないとして対象者への連絡を進めている。
同社が今回の対象として挙げたのは、Scan&Go ignicaの新規登録時の氏名とメールアドレスだ。クレジットカード情報、住所、電話番号、生年月日は対象ファイルに含まれなかったとしている。これは同社が調査で特定したファイルについての説明であり、アプリに登録した情報すべてが外部へ出たと判断する根拠はない。公表時点で、この事案に起因するとみられる不正利用や二次被害も確認されていない。
対象確認はアプリ内のお知らせから
同社は対象の利用者に、メールとアプリへのログイン時に表示するお知らせで案内する。アプリ上で対象かどうか確認できない場合は、発表資料に記載されたignicaアプリコールセンターに問い合わせる。電話での確認には所定の手続きがあり、回答に時間がかかる場合がある。家族のアカウントなど、自分の端末で確認できないアカウントについては、本人が公式の案内に沿って照会するのがよい。
氏名が記載されたメールでも、それだけで正規の通知とは判断できない。U.S.M.H.は、同社や関係会社をかたる不審メールに注意を促している。メールや電話でパスワード、認証コード、クレジットカード番号の入力や回答を求めることはないという。心当たりのないメールのリンクや添付ファイルは開かず、問い合わせ先は受信したメッセージとは別に、公式発表から確認する。
公式発表では利用者全員への一律のパスワード変更やカード再発行は案内されていない。もし通知を装うページにパスワードなどを入力した覚えがある場合は、今回の対象通知を待たず、入力した情報に応じてサービスやカード会社の公式窓口に相談する。これは偽の連絡に反応してしまった場合の本サイトの提案であり、今回カード情報が漏えいしたという意味ではない。
スポンサーリンク
侵入の確認と個人情報の取得の確認は別
11月12日は発表日だ。発表資料には、不正アクセスの発生日や検知日、侵入経路は記載されていない。U.S.M.H.は不正アクセス確認後に、被害拡大と再度の不正アクセスを防ぐ措置を取ったと説明している。原因や影響範囲については関係先と調査を続けており、利用者が自ら特定のアプリ版を探して更新するよう求める記載はない。
この事案で運営側が参考にできるのは、対象の絞り込みと通知の確認経路を併せて案内している点だ。アプリ運営者が同様の告知を作る場合は、侵入された環境、そこに置かれていたデータ、実際に閲覧・取得されたと確認できたデータを分けて示すと、利用者が取るべき対応を判断しやすい。通知をメールだけで完結させず、利用者が既に知っているアプリや公式窓口から本人が照会できる経路を用意すれば、偽メールが出回った場合にも確認先を案内できる。