この記事のポイント
- 脆弱性
- CVE-2026-99288
- 深刻度
HIGH
- 対象
- 修正前のGoogle Kubernetes Engine(Standard・Autopilot)のコントロールプレーンと対象Linuxノード
- 悪用状況
- 不明
- 推奨対応
- コントロールプレーンとノードのOS・版を照合し、提供済みの系列は更新する。修正版待ちの構成では不要な到達経路を制限する。
目次
Google Cloudは2026年11月19日、Google Kubernetes Engine(GKE)のカーネルにサービス拒否の-2026-99288があると公表した。11月20日には、Container-Optimized OS(COS)のGKE 1.32と1.33向けのを勧告に追加した。GKE利用者は、コントロールプレーンの版と接続方式、ノードのOSイメージと版を分けて確認する。告知に修正版が載っている構成は更新し、未掲載の構成ではアクセス経路を制限しながら提供状況を追う。
Google CloudのGKE公式勧告 GCP-2026-088が説明する直接の影響は、影響を受ける仮想マシンのカーネルパニックによる停止だ。Googleは、この問題でやコンテナからホストへの脱出によるコード実行が起こるとはしていない。別のLinux TCP脆弱性に関する修正版や影響説明をそのまま流用せず、パッチを照合するときはCVE番号まで合わせる。
スポンサーリンク
コントロールプレーンとサービスの入口を別々に確認する
対象になり得るのは、修正前のGKE StandardとAutopilotのコントロールプレーンおよびワーカーノードだ。ワーカー側はCOSまたはUbuntuを使う構成を確認する。GoogleはGKE Sandbox(gVisor)で実行されるPodとWindows Serverのノードプールを対象外としている。ただし、一部のPodがSandboxを使う、あるいはWindowsプールが混在するだけでは、そのクラスタのコントロールプレーンや別のLinuxプールまで対象外にはならない。台帳ではクラスタ全体を一行で済ませず、プールごとに記録する。
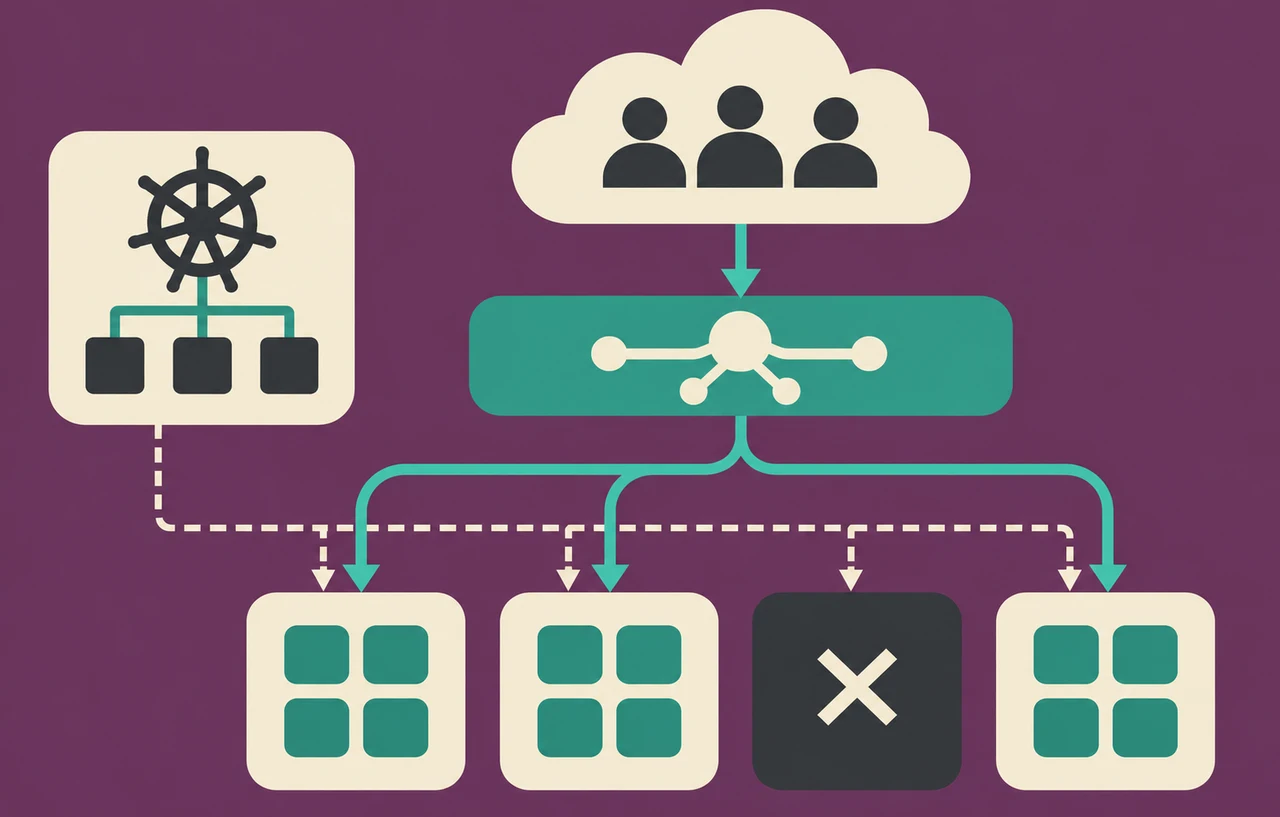
Googleの勧告では、影響の判断にTCPの到達性が関わる。管理にログインできる人の一覧だけでは、どこからIPベースのに到達できるかは分からない。管理側の入口と、ノードやPod上のサービス側の入口を別の図に書くと確認しやすい。たとえば管理APIを閉じていても、アプリが外部からノードへ直接届く経路を残していれば、その経路は別途調べる必要がある。反対に、アプリ入口を制限しても管理API側の設定まで切り替わるわけではない。
外部や別プロジェクトからの到達性について、公式勧告はコントロールプレーンの例を三つ挙げる。IPベースのエンドポイントを無効にしてベースだけを利用する構成、外部IPのエンドポイントを無効にしてプライベートIPだけを利用する構成、外部IPを利用するが承認済みネットワークに制限しGoogle CloudのパブリックIPからのアクセスも無効にする構成だ。「DNSベースも有効」という状態と「DNSベースだけ」という状態を区別して確認する。
ワーカー側では、外部とのTCP接続を上流で終端する経路だけを使うプライベートノードについて、Googleは外部・別プロジェクトからの露出を区別している。例はIngressまたはGateway APIを使うレイヤー7のApplication Load Balancerや、型のNetwork Load Balancerだ。名前に「ロードバランサ」があるだけでは判定できない。担当者は、対象のServiceごとに接続を上流で終端する構成か、転送を受ける経路も併存していないか、実際の構成を確認する。
外部側の入口を絞っても、同じVPC内からの通信で問題が起きる可能性は残るとGoogleは説明している。暫定措置を記録するときは、遮断した送信元や経路と、残したネットワークを具体的に残す。業務上必要な内部経路を維持した場合は、その判断をパッチ済みと同じ欄に書かない。ネットワーク制限は到達経路を減らし、修正版への更新は影響するソフトウェアを置き換える。両方の完了を別に追跡する。
COS・UbuntuとGKEのマイナー版を突き合わせる
11月20日更新の勧告では、COSの1.32系は1.32.13-gke.3234000以降、1.33系は1.33.13-gke.2533000以降。11月19日の初回案内に載っていたCOSの修正版は、1.34系が1.34.13-gke.1091000以降、1.35系が1.35.10-gke.1155000以降、1.36系が1.36.6-gke.1189000以降だ。同じマイナー版の行でフルバージョンを比較し、末尾の部分まで記録する。たとえば1.33.13という前半が同じでも、それだけで基準を満たすと判定してはいけない。
同勧告の11月20日時点では、COSの1.37系とUbuntuノードイメージ向けのパッチは準備中だ。1.32と1.33については、勧告の後半に初回公表時点の「準備中」という記述も残っているが、判断には日付が明記された更新部分を使う。一方、COS向けの番号をUbuntuの修正根拠には使えない。1.37という数字が1.36より大きいだけで、1.36の修正を含むとみなすこともできない。
同じページには、別のTCP問題CVE-2026-98432の告知GCP-2026-078も載っている。そちらにCOSの1.37向けの修正版番号があっても、今回のCVE-2026-99288に対する1.37の修正状況はGCP-2026-088で確認する。複数の告知をまとめて作業表に入れる場合は、版番号ごとに出典と適用対象のCVEを残すと、近い番号の取り違えを減らせる。
スポンサーリンク
更新計画にチャネルと稼働中の版を入れる
作業の最初に、プロジェクトとクラスタ名、ロケーション、StandardかAutopilotか、リリースチャネル、現在のコントロールプレーンの版を記録する。Standardで複数ノードプールを運用している場合は、各プールのOSイメージ、設定上の版、稼働ノードの版をそろえる。同じサービス名のついた検証クラスタと本番クラスタを取り違えないよう、クラスタ名だけでなくプロジェクトとロケーションも併記する。
GoogleのGKEリリースチャネルの公式資料によれば、所定の条件のもと、利用中のチャネルと同じマイナー版のまま、より新しいチャネルで提供されたパッチを選べる。既定版への配布を待つ以外の選択肢になる。ただし、現在のチャネルで利用できるマイナー版であることと、対象ロケーションで指定版を選べることを確認する。同じマイナー版のパッチを利用する手段と、クラスタ全体のチャネルやマイナー版を変更する作業を、ひとまとめに承認しない。
利用できる修正版を特定したら、Googleの案内どおり、コントロールプレーンとノードを対象に更新を計画する。本サイトとしては、まず同じOSイメージと主要な入口構成を持つで更新し、管理APIへの接続、、、代表的なリクエストを確認することを勧める。アプリケーションのコンテナだけを再ビルドしても、ノードが使うカーネルの更新を確認したことにはならない。
ノードを置き換える計画では、空き容量、Podの再配置、停止できるレプリカ数を先に確認する。たとえば特定プールにだけスケジュールされるワークロードでは、別プールに余力があっても代替にならないことがある。更新が止まったときは、版の利用可否、ノードの置き換え、Podの再配置、ロードバランサの健全性を順に分けて見る。更新の失敗とこの脆弱性による停止を、症状だけで同一視しない。
修正待ちの間も変更後の経路を確かめる
UbuntuやCOSの1.37で同勧告に対応版が掲載されていない場合は、修正待ちとして担当と再確認日を明記する。並行して、不要な外部IPや公開経路を残していないか、管理エンドポイントの許可元が必要な管理端末・・監視に限られているかを確認する。接続方式を変えると管理作業も影響を受けるため、現在の利用元を確認せずに外部IPを無効にしない。変更後に正規の管理端末から接続でき、想定外のネットワークからは到達できないことを通常の接続確認で検証する。
ロードバランサの手前で外部TCPを終端する構成に寄せる場合も、サービス一覧にある一つの入口だけを見て済ませない。旧入口、移行中の入口、別チームの運用経路が残っていれば、利用者向けの入口を切り替えても露出は減り切らない。構成図と実際のネットワーク設定を照合し、経路の廃止後には監視やヘルスチェックが継続することを確認する。異常な入力を送って障害を再現する必要はない。
更新の予約、更新作業の開始、修正版の稼働は三つの異なる状態だ。作業完了時はコントロールプレーンの版を再取得し、ノード側ではプールの設定値だけでなく稼働ノードの一覧と版を確認する。旧ノードが残っていれば、どのワークロードが残っているかを確認し、更新中なのか置き換えが止まっているのかを切り分ける。AutopilotではStandardのノードプール操作をそのまま当てはめず、利用環境で確認できる更新状況を追う。
スポンサーリンク
停止を観測した場合は更新と原因調査を分ける
Googleの公表資料は起こり得る影響と修正を説明している。個別クラスタの停止原因まで判定する資料ではない。すでに停止や再起動が発生していたなら、時刻、クラスタ、ノード、利用していた版とOS、到達可能だった入口をそろえ、同時刻の運用変更や基盤イベントを照合する。クラッシュだけで悪用を断定せず、関連ログが残っていない期間も記録する。復旧作業と原因調査は並行できるが、更新後にサービスが戻ったことだけを根拠に、過去の通信の評価を終えない。
対応表には「公式勧告の更新日」「コントロールプレーンの確認結果」「プールごとの稼働版とOS」「暫定制限と残存経路」「次に確認する担当」を残しておく。11月20日にCOSの対応系列が増えたように、修正版の一覧は追記される。次に同じ告知を読む人が、どの環境が更新済みで、どの環境が公式情報待ちかを判断できれば、不要な再作業や更新漏れを減らせる。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ