この記事のポイント
- 脆弱性
- CVE-2026-114516
- 深刻度
CRITICAL
- 対象
- Etherpad 1.8.14〜3.3.2
- 悪用状況
- 不明
- 推奨対応
- 3.3.3以降の修正済み版に更新し、旧版の公開範囲と、失効・交換が必要な認証情報を確認してください。
- 公表日
目次
共同編集サービスEtherpadの自社運用環境では、旧版を更新するだけでなく、稼働中に設定ファイルやを読み取られた可能性を確認する必要があります。-2026-114516は、認証前の静的ファイル処理から、Etherpadの実行ユーザーが読めるファイルを外部から取得されるおそれがあるです。開発元が示す影響範囲は1.8.14から3.3.2までで、3.3.3がこの問題の修正を含む最初の版です。
Etherpad開発元のセキュリティ勧告の初回公表は2026年10月27日です。GitHub Advisory DatabaseのCVE-2026-114516には11月20日に掲載されました。11月20日に修正が初めて公開されたという意味ではありません。外部から到達できる旧版が残っている運用担当者は、まず到達経路を制限し、修正済みの配備物へ切り替えてください。その後、旧版の稼働期間とアクセス可能だったファイルをもとに、調査と認証情報の交換を進めます。
スポンサーリンク
ログインを求める設定だけでは保護できない
通常、Etherpadを利用するユーザーは、運用側が設けたと文書ごとの権限に従って操作します。今回問題となるのは、編集画面のとは別に、画面の表示に使う静的ファイルを配信する処理です。開発元によると、その処理にはEtherpad内の認証より先に到達できるため、ログインを必須にした環境でも影響を受けます。認証画面が表示されることだけを根拠に、脆弱な処理が外部から遮断されていると判断できません。
影響を調べる際は、Etherpadへ通じる経路と、Etherpadの実行ユーザーが読める範囲を分けます。前者は誰が脆弱な処理へ届き得たか、後者は到達した場合に何が影響し得たかを決めるためです。公開の共同編集画面だけでなく、古い、移行時に残した直接接続、開発・検証用インスタンスも対象にします。社内限定の構成では、や認証ゲートウェイから先に到達できる利用者と、別の経路で直接接続できる範囲を確認します。
があるだけでは、アプリへの到達を制限した証拠にはなりません。一方、手前の認証ゲートウェイやネットワーク制御がすべての経路を保護していた場合は、インターネット全体へ公開していた環境と同じ前提で扱う必要はありません。の構成だけでなく、やコンテナの公開ポート、移行前の設定履歴も確認し、その期間に誰が到達可能だったかを記録します。対応の優先順位はこの差を踏まえて決めてください。
修正版は実際に動くサービスで確かめる
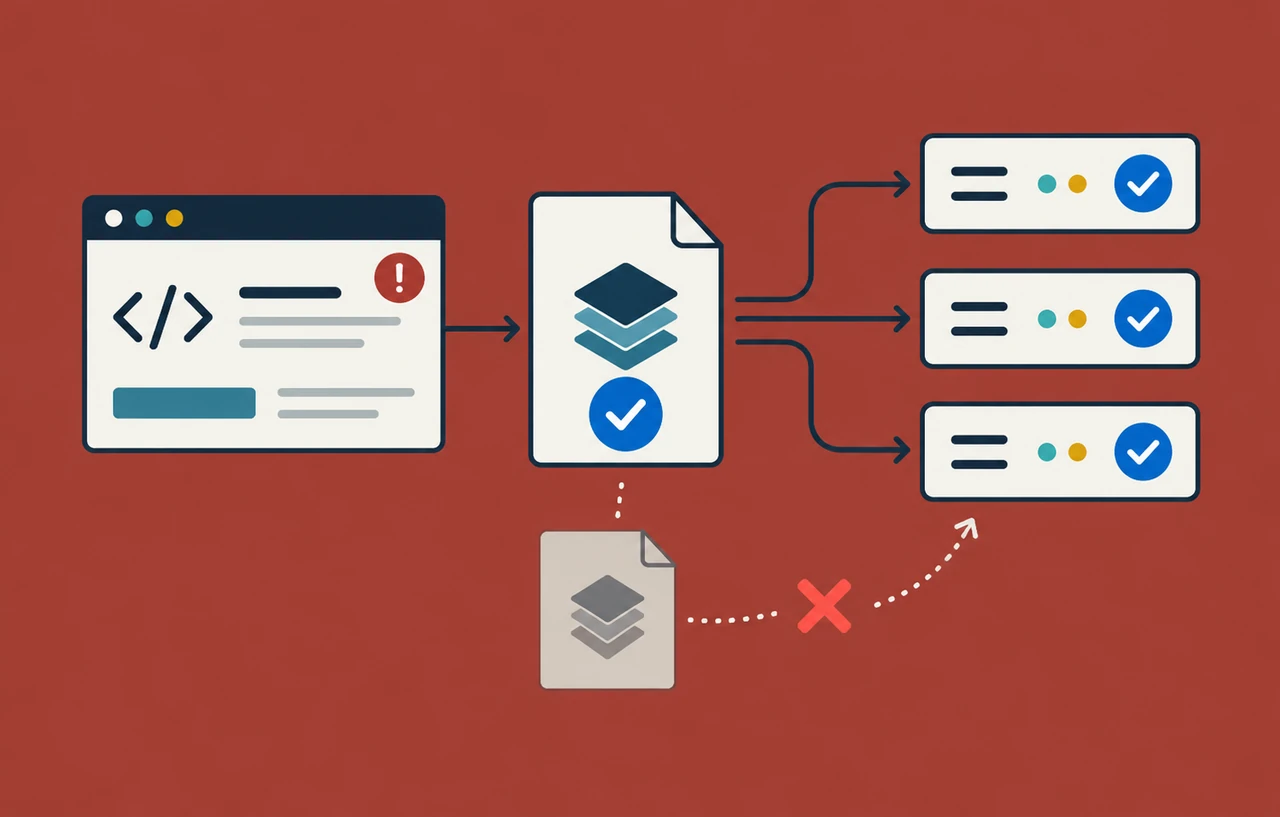
3.3.3はCVE-2026-114516の修正到達点です。これを理由に、すでに後続版を使っている環境を3.3.3へ戻す必要はありません。新たに更新先を決める場合は、Etherpad公式の変更履歴で後続のセキュリティ修正や導入方式に関係する変更を確認し、配布元で取得できる版から選びます。更新対象には、普段は待機している実体や復旧時に起動するイメージも含めます。普段見ている管理画面の版が新しくても、切り替え先で旧版が動けば露出は再び発生します。
コンテナの場合は、取得したイメージ、構成ファイルで指定したイメージ、実際に起動しているイメージを順に照合します。新しいイメージの取得や設定ファイルの編集だけでは、稼働中のコンテナは切り替わりません。複数台ある環境では、負荷分散の背後に旧版が残っていないことを確かめ、イメージ識別子を作業記録に残します。独自イメージの場合は、ベースのタグに加え、済みの最終成果物にどのEtherpadが含まれるかを確認します。
Etherpad公式のDocker運用資料は、コンテナ内だけで変更や追加をした場合、コンテナの再作成に伴いその変更が失われ得ると説明しています。更新前に、設定がマウントされたファイル、環境変数、イメージのいずれから供給されるかを確認してください。プラグインも、配備定義から再現できるものと、稼働中のインスタンスへ手作業で追加したものを分けて点検します。復旧が必要な場合に備え、アプリの版だけでなく、、設定とプラグインの組み合わせを記録します。
運用確認には、機密情報を含まないテスト文書を使います。更新後に編集と再読み込みを行い、変更が反映されること、必要なプラグインが起動すること、通常の認証でアクセスできることを確認します。権限の異なるテストアカウントで、非公開文書の閲覧制限も点検します。これらは業務を再開できるか確かめるための手順です。脆弱性を再現する入力を本番へ送る必要はなく、修正の有無は勧告と配備物の版で照合します。
スポンサーリンク
更新とは別に、影響し得た秘密情報を洗い出す
読み取りの範囲は、Etherpadプロセスに付与されていたファイルの権限に左右されます。開発元は、設定に置かれた管理用認証情報、用の秘密値、データベースへの接続情報などを影響し得る例に挙げています。構成次第では、外部認証のクライアント秘密やも点検対象になります。別のサービスに保管されていたファイルや、実行ユーザーに読み取り権限がなかったファイルまで一律に取得されたとみなす必要はありません。
一方、データベースが別ホストにあるというだけで、データの影響を除外することはできません。Etherpad側に保存されていた接続用の認証情報が取得されていれば、接続制限や権限の範囲によっては、データベース側にも調査が必要になります。ファイル自体への読み取りと、接続情報を利用した後続のアクセスを分けて考え、データベースに接続できる経路、接続ユーザーが許されていた操作、利用記録の有無を確認してください。
認証情報は値そのものを一覧へ貼り付けず、保管場所、発行元、失効できる担当者、同じ情報を使う別サービスを整理します。管理用パスワードだけを先に変えて完了とせず、接続情報やセッションに使う秘密値が対象に含まれるかも調べます。逆に、TLSを別のロードバランサーで終端しており、Etherpadが秘密鍵を読めなかったことを確認できる場合は、その判断根拠を記録します。同じ構成でも過去にの保管方式が変わっていれば、現在の状態だけでは判断できません。
再発行は旧情報が使えなくなったところまで確認する
本サイトが勧める進め方は、まず到達経路を止め、対象の配備を修正したうえで、漏えいのおそれがあるを更新することです。脆弱な経路が残ったまま新しい秘密情報を配置すると、交換後の情報も読み取られるおそれがあります。ただし、外部連携のキーがすでに使われている疑いがある場合は、修正版の準備と並行して、発行元で緊急失効や利用制限を検討します。このときは接続断が及ぶシステムと復旧担当を先に共有します。
交換の記録では、新しい値を設定した時点と、古い値を無効にした時点を分けます。新旧のキーが併存できる仕組みでは、アプリが新しいキーで動いていても、旧キーがまだ使える場合があります。新しい情報を使った正常動作と、管理画面や発行元の記録による旧情報の失効を別々に確認してください。作業のために一時的に開けた接続や、切り戻し用の構成に旧情報が残る場所も確認します。セッションを維持するか失効させるかは、使っている認証方式と秘密情報の用途に応じて判断します。
スポンサーリンク
ログから分かることと分からないことを分ける
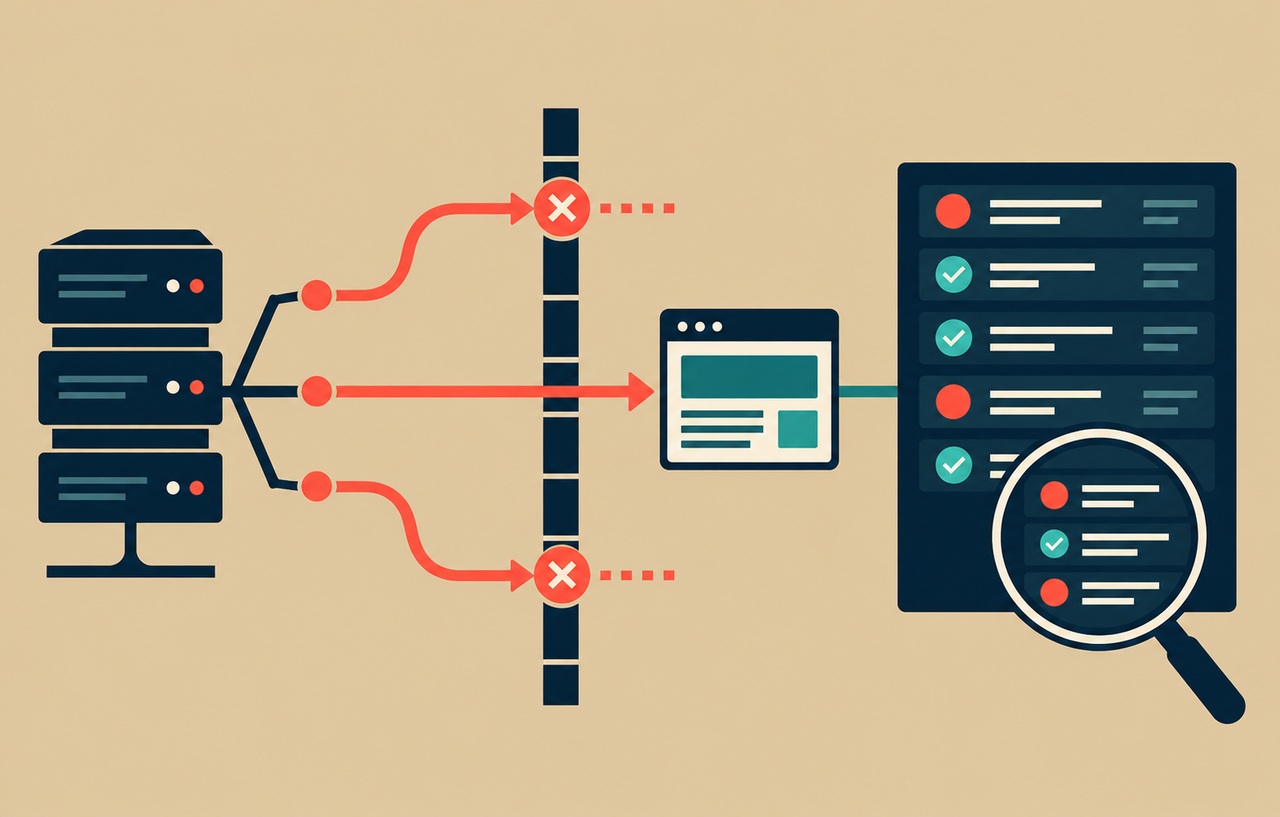
公開していた期間がある場合は、前段のプロキシ、アプリの、認証基盤、データベースのなどを、可能な範囲で確保します。最初に旧版の導入日、外部公開期間、遮断時刻、更新時刻を時系列に並べると、どの区間を調べる必要があるかが分かります。設定変更や不明な管理操作、想定外のデータベース接続などが見つかった場合は、時刻と接続先を照合し、通常の保守作業、他の不具合、侵害の可能性を区別します。確認した公式資料は技術的な影響を示していますが、個別環境で悪用されたことを意味しません。
アクセス記録に異常が見つからなかった場合も、保存期間や記録項目が十分だったかを確かめます。アプリのログだけが残っていてプロキシ側の詳細が消えている場合や、該当期間に接続記録を取っていなかった場合には、否定できる範囲が限られます。読み取られた情報を一件ずつ特定できないときは、確定した事実と、読めた可能性に基づく交換対象を分けて記録します。業務文書の閲覧や外部連携への波及が疑われる場合は、その調査結果を社内の担当へ引き継ぎます。
再開の条件を更新作業と切り分ける
業務再開を判断する際は、全稼働実体が修正済みであること、残す接続経路を確認したこと、必要な認証情報を失効・交換したこと、共同編集が正常に動くことを別々に確認してください。例えば、編集画面は復旧したもののデータベースの接続キー交換が終わっていない状態なら、更新作業は済んでも露出した可能性への対応は残っています。反対に、更新前から到達できる利用者が厳しく限定され、秘密値を読めない構成だったことを示せるなら、調査の範囲をその根拠に沿って絞れます。
切り戻しの手順には、障害時に戻す先のアプリ版と、その版が参照する認証情報の両方を書いておきます。旧イメージを起動するだけでは、修正前の状態を外部へ再公開したり、既に失効した情報で接続を試みたりするおそれがあります。更新済みの環境で業務を戻せない場合は、公開の範囲を限定して構成を切り分け、修正済みの復旧先で動作を確認してから公開を戻します。公開の有無を確認できない場合は、安全側に倒し、設定と認証情報の確認から始めます。今回の対応記録は、配備版の証跡と秘密情報の失効記録を同じ案件に紐付けて残すと、後から再開の判断を説明できます。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
その他