この記事のポイント
- 脆弱性
- CVE-2026-131253
CVE-2026-131256
CVE-2026-131261
CVE-2026-131258 - 深刻度
CRITICAL9.9
- 対象
- Splunk SOAR 8.8.0未満
- 悪用状況
- 不明
- 推奨対応
- 8.8.0以降へ更新し、自動対応の再開前にイベント取り込み、権限、外部連携を確認する。
- 公表日
目次
Splunkは2026年11月18日、セキュリティ運用の自動化製品Splunk SOARの複数のを公表し、8.8.0以降への更新を求めた。中心となる-2026-131253は、一定の権限を持つ済みユーザーが、SOARの実行アカウントの権限で任意のコードを実行できる問題だ。オンプレミス運用者は稼働版と更新経路を確認し、更新後は管理画面だけでなく、イベントの取り込みからプレイブック、外部サービスへの連携まで確認してから自動対応を戻す。
Splunkのセキュリティ勧告 SVD-2026-1108は対象を8.8.0未満、修正版を8.8.0とし、更新先として8.8.0以上を案内している。この勧告の対象はSplunk SOARだ。Splunk Enterpriseの検索基盤や、連携アプリのバージョンだけを確認しても、SOAR本体が修正済みかは判断できない。製品名と稼働中の版をセットで記録する。
スポンサーリンク
CVSS 9.9でも前提は認証済みユーザーと三つの権限
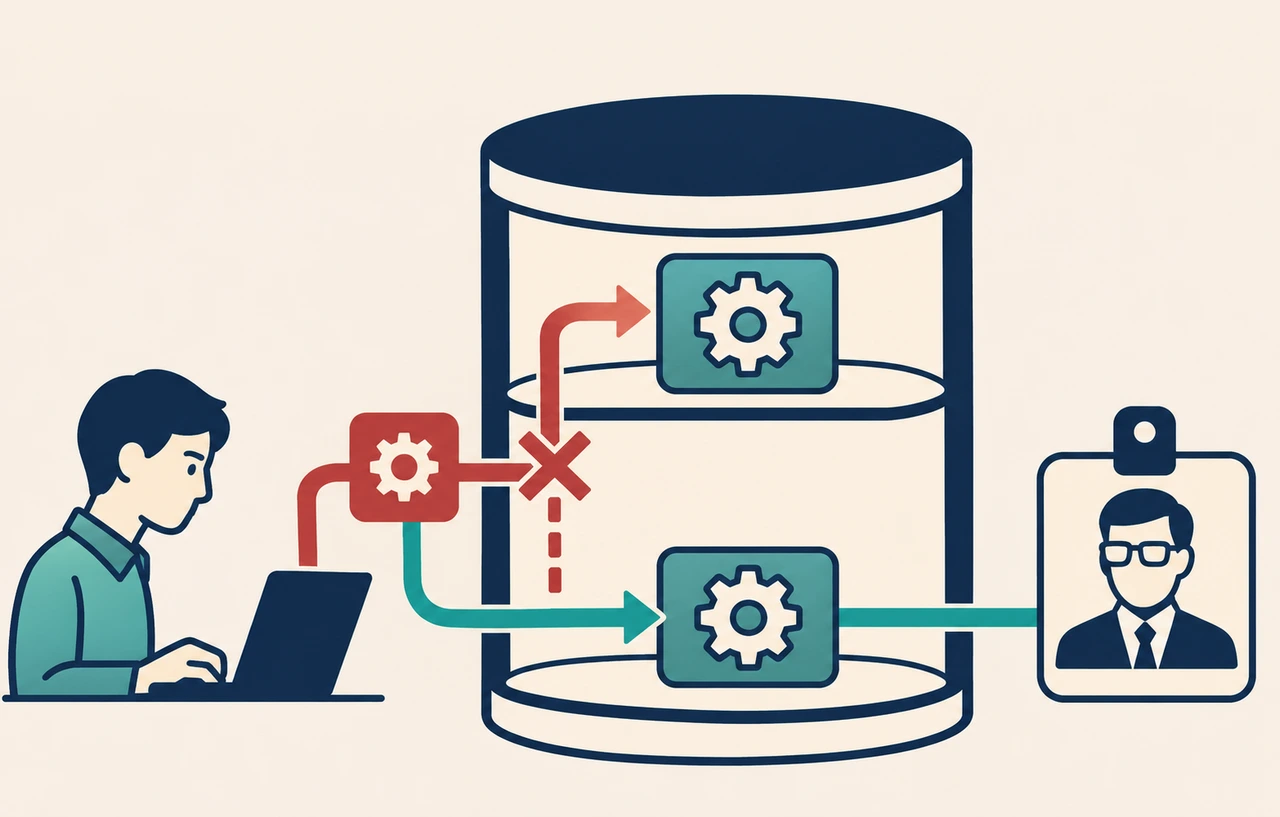
CVE-2026-131253に対し、Splunkは v3.1で9.9(Critical)を付けた。この値はApp Wizardの問題に対応し、勧告内のすべてのCVEへ適用されるものではない。必要な権限はAppsの編集、Containersの編集、Playbooksの実行だ。画面を表示できるだけのユーザーや、外部から到達できるだけの第三者が、このCVEの条件を満たすわけではない。逆に、管理者という名前のロールを付けていなくても、三つの権限を持つ運用ロールは確認対象になる。
勧告の説明では、App Wizardで生成されるコネクターの処理に入力検証の不備があり、条件を満たすユーザーがSOARを動かすアカウントの権限でコードを実行できる。稼働ホストの管理者権限を無条件に得るとする記述はない。一方、SOARの実行アカウントで利用できるファイルや連携機能がある場合、実際の影響は自社環境の権限と接続先に左右される。どこまで利用できる構成かは、ホストと外部サービスの両側で確認する。
SplunkはこのCVEに対するを勧告で示していない。利用者や管理経路を必要な範囲に絞ることは更新待ちの露出を減らせるが、修正の代わりにはならない。また、勧告の説明だけで自社に侵害があったとも、なかったとも判断できない。アップグレードの担当と監査の担当を分けて進めれば、更新作業に集中する間も、更新前の状況を確認できる。
同じ修正版に含まれる問題は権限条件ごとに分ける
勧告にはApp Wizardのほか、やプレイブックにおける、情報の取り扱い、監査に関する複数の修正が並ぶ。たとえばCVE-2026-131256は、認証済みでSystem Settingsの編集権限を持つユーザーが対象ホスト上でコードを実行できる問題だ。App Wizardの三つの権限と同じ条件ではない。片方の画面を使用していないという理由だけで、勧告全体を対象外にはできない。
CVE-2026-131261はAppsの編集権限を持つユーザーが対象となる別のコード実行の問題で、CVE-2026-131258はコンテナーまたはワークブックのタスクに編集権限を持つユーザーが関わる保存型だ。後者は別の利用者が影響を受けたノートを開いた際に、そのブラウザーで問題が起こり得る。サーバー上の実行と、ブラウザー上で別の利用者のに影響する問題を同じ条件として扱わない。
本サイトの提案は、勧告とロール台帳を照らし合わせ、運用担当者が日常作業で必要とする権限と、設定変更時にだけ必要な権限を分けることだ。オンコールの担当者にケースの編集とプレイブックの実行が必要でも、連携アプリの編集を常時許可する必要があるとは限らない。まず読み取りで利用実態を調べ、権限を変更する際は正規の運用が中断しないかを検証する。監査のために、変更前のロール割り当ても残しておく。
スポンサーリンク
オンプレミスは出発点から更新経路を引く
Splunkのオンプレミス更新経路表では、現行版やOSによって中間リリースや移行作業の要否が異なる。旧環境から一律に8.8.0へ直接上げる手順は採らない。まず単一インスタンスかクラスタか、稼働OS、稼働版、Splunk SOARを動かす方式を記録し、経路表から該当する行を選ぶ。たとえば同表には、Amazon 2からAmazon Linux 2023の新しいホストへと復元で移行する経路もある。OS移行を含む場合はSOARだけの更新と所要時間を分けて見積もる。
Splunkのアップグレード準備手順は、ウォームスタンバイや指定のバックアップ機能を利用している環境に、アップグレードと競合しないよう事前の調整を求めている。これは更新中のジョブを調整する話であり、復旧用のバックアップを用意しなくてよいという意味ではない。作業表に最終バックアップ時刻、復元先、復元担当、変更凍結の範囲を書き、停止する定期ジョブと更新完了後に戻すジョブの両方を管理する。
SOARが運用の場合、ローカルのインストーラーを使う手順を流用しない。環境の管理主体を特定し、契約先または提供元の手順で自分の環境の稼働版と必要な作業を確認する。オンプレミスでも、管理画面の入口が複数の環境を切り替える構成なら、更新対象の環境名を明記する。検証環境の更新が終わっただけで本番を完了にしないよう、環境ごとに版と確認時刻を記録する。
画面表示の復旧と自動対応の再開を分ける
アップグレード前に、定期ポーリング、受信イベント、プレイブック、承認、外部に変更を加えるアクションを洗い出す。たとえば通知を送るだけのジョブと、外部システム上でアカウントを停止する処理では、二重実行の影響が違う。どこまで受信を続けるか、どの処理を一時停止するか、保守時間に入ったイベントを後でどう照合するかを、連携先の担当者と決めておく。
更新後は、まず本番の稼働版と各ノードの状態を確認する。次に変更を伴わないテストイベントを一件取り込み、作成されたケースの権限境界、参照用の外部アクション、承認通知、実行結果の記録を順に見る。管理画面が表示されても、外部の認証が切れていたり、受信したケースが誤ったラベルに振り分けられたりすれば、自動対応を戻す条件を満たしていない。異常が出た工程を特定し、一つ前の工程まで正常だったかを確認する。
ケースの閲覧と編集も、管理者だけで行うとロールのずれに気付きにくい。通常の担当者ロールで自分のケースを扱えることと、想定外の範囲が見えないことを、正規の画面操作で確認する。必要な操作が拒否された場合も、すぐに権限を広げず、ラベル、ロール、、外部システム側の権限を切り分ける。不具合の再現に攻撃用の入力を送る必要はない。
読み取りの経路が通ったら、外部への書き込みは検証用の接続先で試す。本番を再開するときは、保守前に処理を開始していたイベントについて、SOAR側の実行記録と外部側の結果を照合してから再処理する。SOARの画面に処理が残っていなくても、外部の変更だけが済んでいることは運用上あり得る。再処理の対象を識別子で管理し、実行済みの操作をもう一度行わない。
スポンサーリンク
修正版の適用と更新前の調査は別に完了させる
CVE-2026-131253の条件に当てはまる権限を持ったアカウントを洗い出したら、更新前のアプリ作成・変更、プレイブックの実行、権限変更を、承認済みの作業履歴と照らし合わせる。外部システム側に呼び出し元や実行結果が残っているなら、SOARだけでなくそちらも保全する。調査対象の期間とログが存在する期間は別々に記す。これらは調査箇所の提案であり、特定のログだけで悪用の有無を判定できるという意味ではない。
予期しない変更が見つかったときは、影響を受け得る連携先を特定し、対応担当へ引き継ぐ。連携資格情報の交換が必要と判断した場合は、依存するプレイブックを洗い出し、交換後の正常動作まで確認する。理由を記録せず一律に交換すると、復旧に必要な連携が止まり、どの変更で失敗したかも分かりにくくなる。運用再開と調査終了は、同じチェック欄にしない。
最後に変更記録へ、修正後のバージョン、確認したノード、読み取りと書き込みの検証結果、再開した処理、調査中の項目を残す。管理画面のスクリーンショット一枚では、取り込みや外部処理の復旧を説明できない。次の当番が再開判定と残作業を引き継げる形にしておくと、更新後に通知が来ない、あるいは同じアクションが繰り返されるといった障害の切り分けにも使える。
更新前の確認表は、環境、権限、連携の三つに分けると担当を割り当てやすい。環境の欄には本体の版と更新経路、権限の欄にはアプリの編集、ケースの編集、実行の組み合わせ、連携の欄にはイベントを送る元と結果を受け取る先を記録する。たとえば、普段は使わない検証用に三つの権限が残っていた場合、管理者一覧だけでは見落とす。人が操作するアカウントに限らず、業務で利用する自動化用アカウントも棚卸しの対象に含める。
アラートの受け取りに別の製品を使う場合は、送信側が配信済みとみなすタイミングも確認する。保守中に送信側が再試行する連携なら、保守明けに古いイベントがまとめて届く場合がある。一方、送信側に再送がない経路では、欠落した期間を送信元の記録から洗い出す必要がある。再開前に、検証用イベントを送信側で検索できること、SOAR側で同じイベントを識別できること、照合に使う時刻の基準が揃っていることを確認する。
再開の判定を作業担当だけに任せず、外部サービスへ書き込む処理を持つチームにも結果を返す。たとえばコメントの追加は成功したがチケットの状態変更が失敗したときは、部分成功として記録し、どの処理まで再実行できるかを判断する。プレイブック全体の成功表示だけを確認する方法では、この差が見えない。検証用に通したイベントと実際のを混同しないよう、終了後はテスト結果が分かる形で記録を閉じる。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ