
ARCHIVE
記事一覧
Into the Programのすべての記事を新しい順に掲載しています。
727件の記事
ARTICLES
記事一覧
新着順・211〜225件を表示
-
漏えいしたAPIキーは削除だけで大丈夫?AI開発での失効と差し替えの手順
AI開発や自動連携でAPIキーが露出したとき、削除・履歴修正より先に何を止めるか。失効、差し替え、依存先の確認、再発防止を具体化します。
-
AIに承認した内容がそのまま実行される?公開・送信・削除の安全設計
AIエージェントの承認を対象・引数・版と結び付け、変更後の再確認、期限、二重実行防止、実行直前の権限検査まで設計する方法を解説します。
-
AIに渡すPDFや添付ファイルの検査・隔離・削除を設計する
AI向けのPDF・画像アップロードを、受信から解析、一時保存、削除まで点検。MIMEの限界、解析ワーカーの隔離、展開上限と検査失敗時の扱いを解説します。
-
AIの回答をHTMLで表示しても大丈夫?XSSを防ぐ設計と保存時の注意点
生成AIの回答をそのままHTMLとして表示していませんか。Markdown変換、URL、WordPressの保存とプレビューを含め、出力を安全に扱う設計を解説します。
-
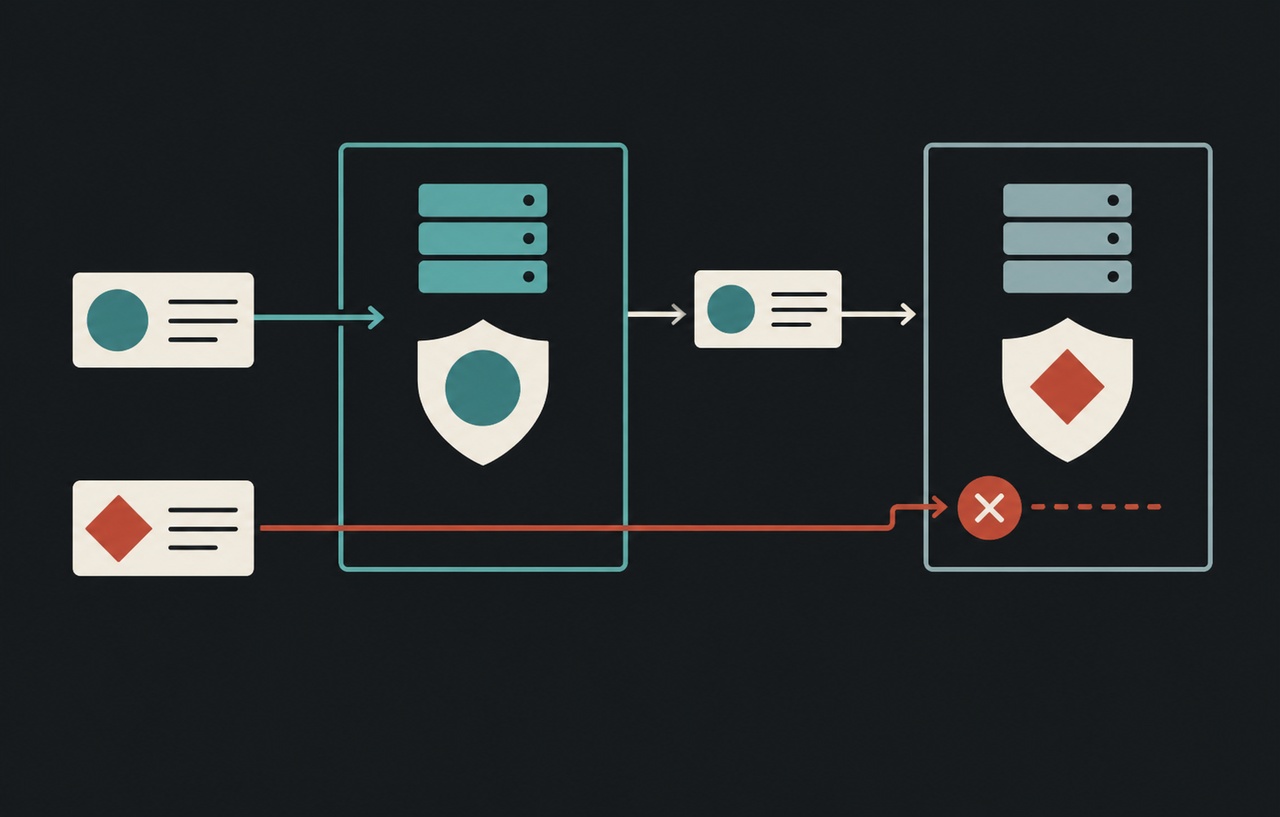
MCPが接続できれば安全?トークンの宛先と権限を確認する
MCP連携で見落としやすいトークンの宛先、下流APIとの分離、PKCE、失効と権限検査を、WordPressへのAI連携を例に整理します。
-
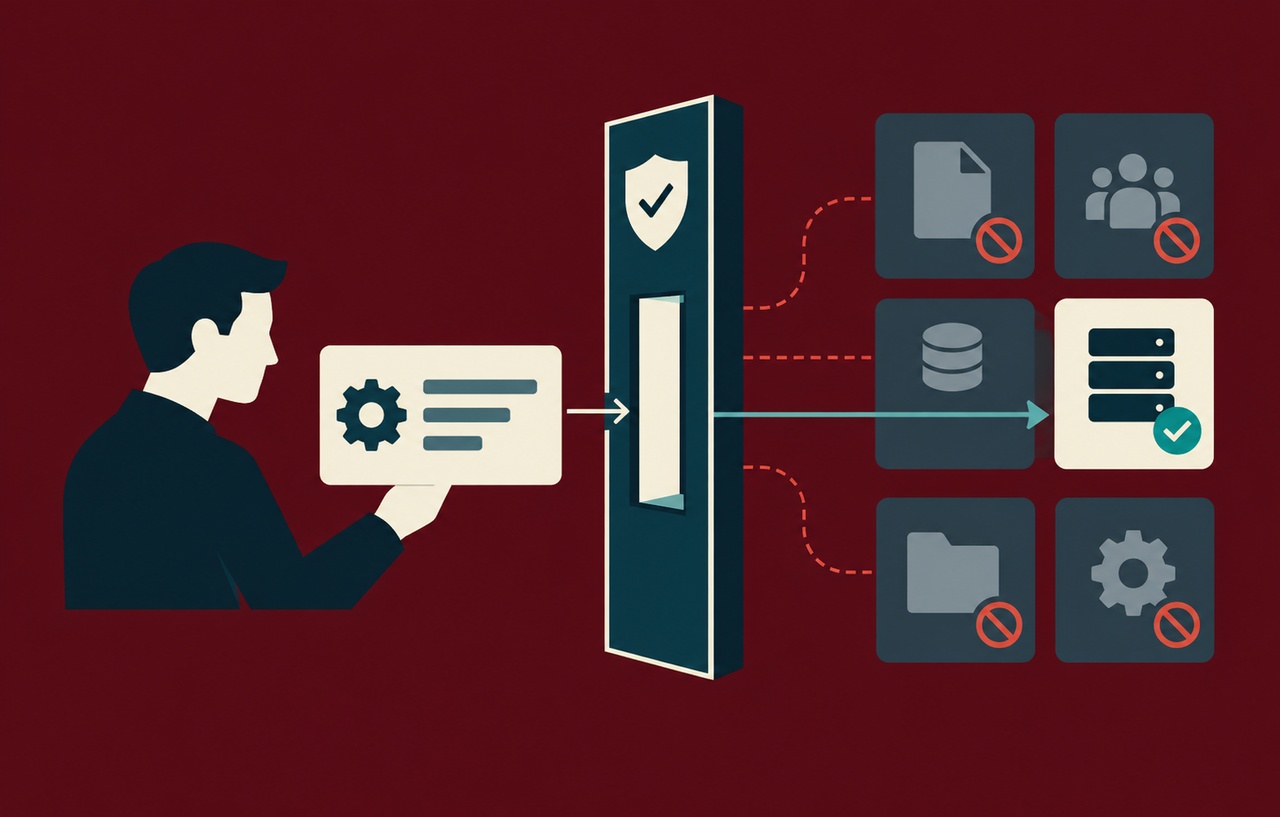
国内の不正アクセス注意喚起を踏まえた管理APIの認可と点検手順
JPCERT/CCの2026年10月の注意喚起を起点に、管理APIの棚卸し、機能・対象・項目ごとの認可、拒否テストと初動対応を整理します。
-
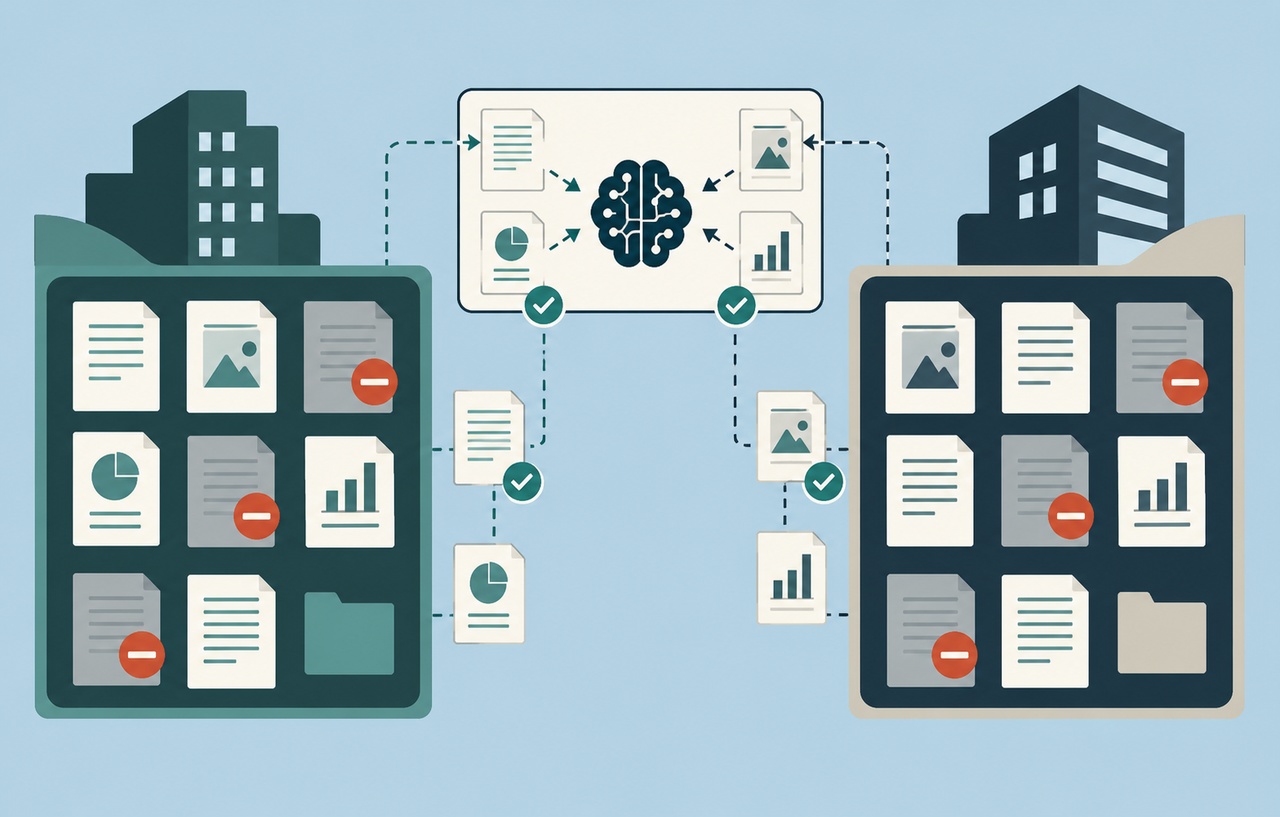
社内文書を読むAIは権限を引き継いでいる?RAGの情報漏えいを防ぐ設計
社内文書や顧客資料をRAGにつなぐとき、元の閲覧権限は維持されていますか。検索前の認可、チャンクの権限情報、顧客分離、権限取消とキャッシュの扱いを解説します。
-
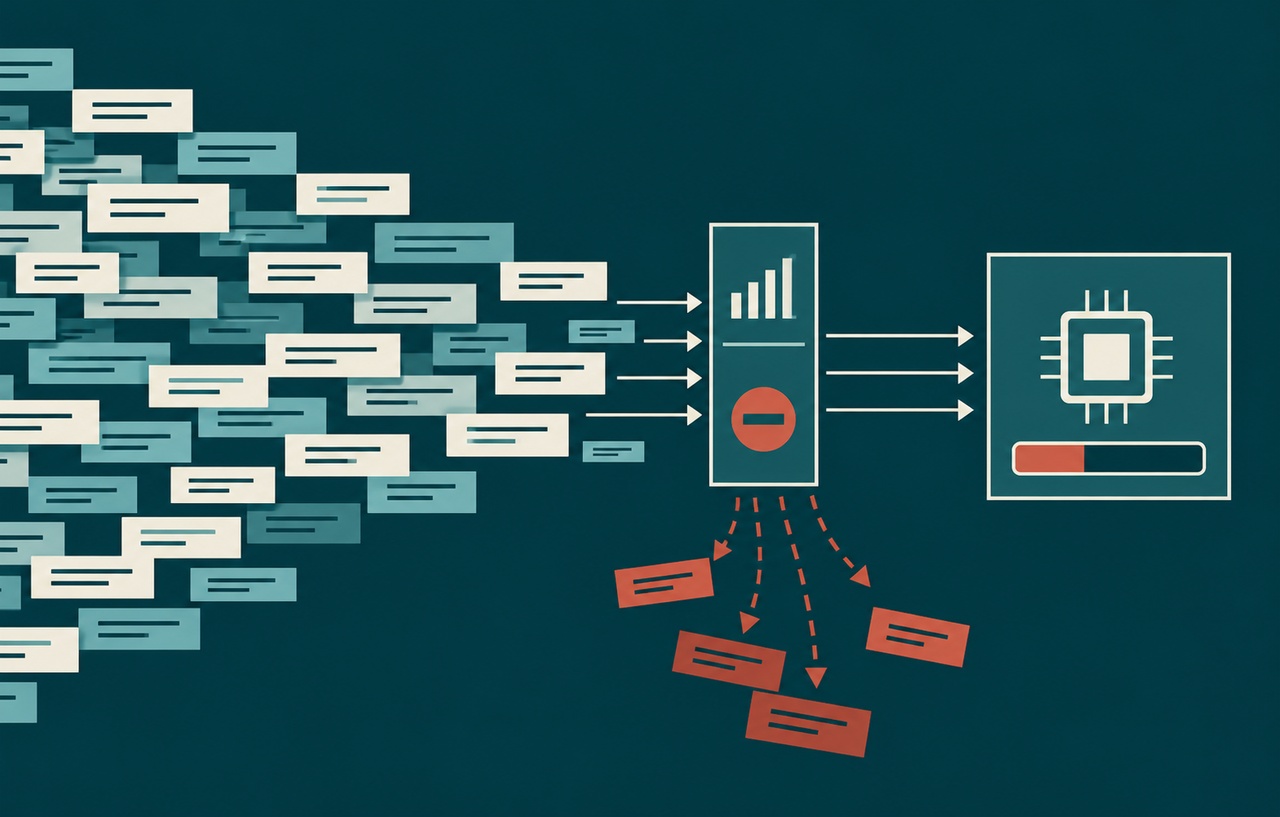
公開AIチャットの料金が急増するDenial of Walletを防ぐには?
APIキーを隠しても、公開AIチャットの無制限な呼び出しは防げません。Denial of Wallet、CORSとWordPress nonceの限界、消費量・同時実行・予算の制御…
-
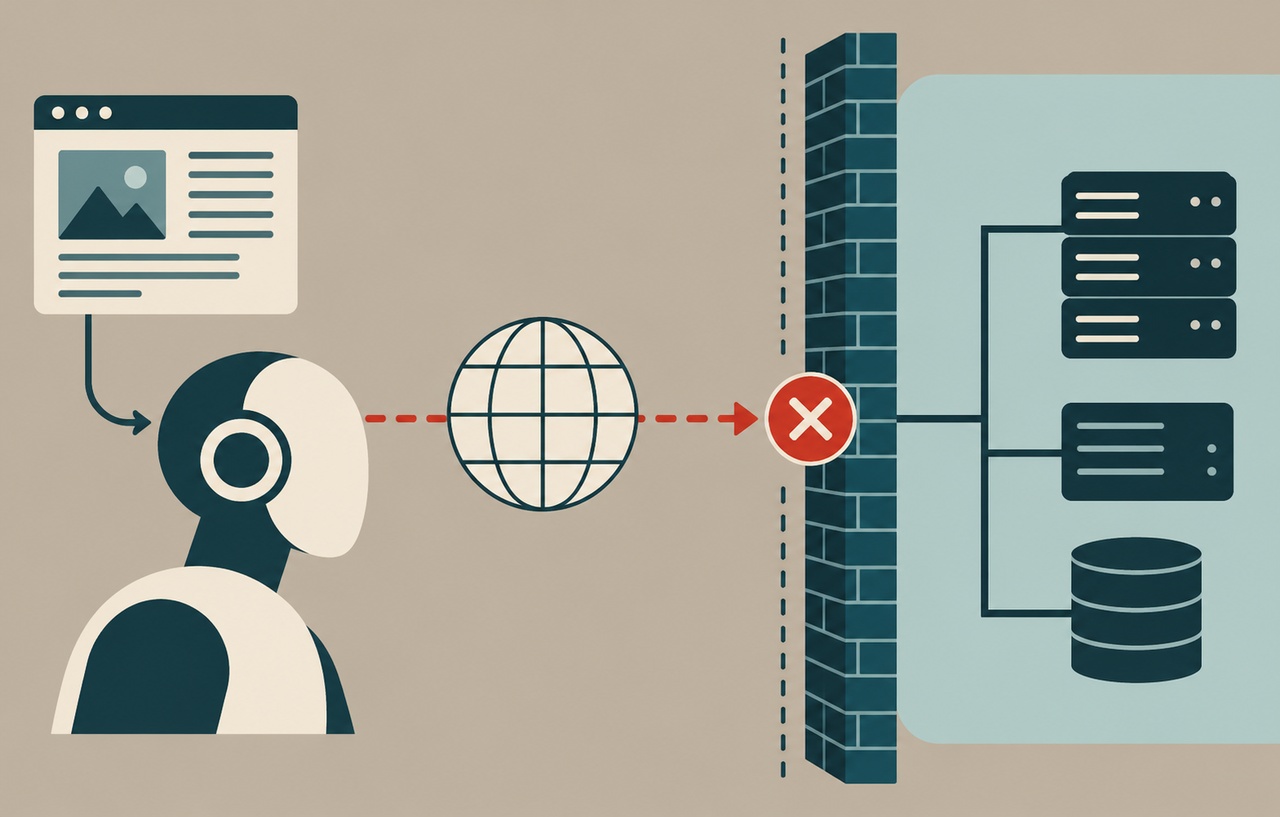
AIにURLを読ませると何が危険?SSRFから内部ネットワークを守る対策
AIエージェントやWordPressのURL取得機能が、内部ネットワークへの橋渡しにならないために。SSRFの仕組み、接続先の検証、WordPressのsafe系API、EC2 I…
-
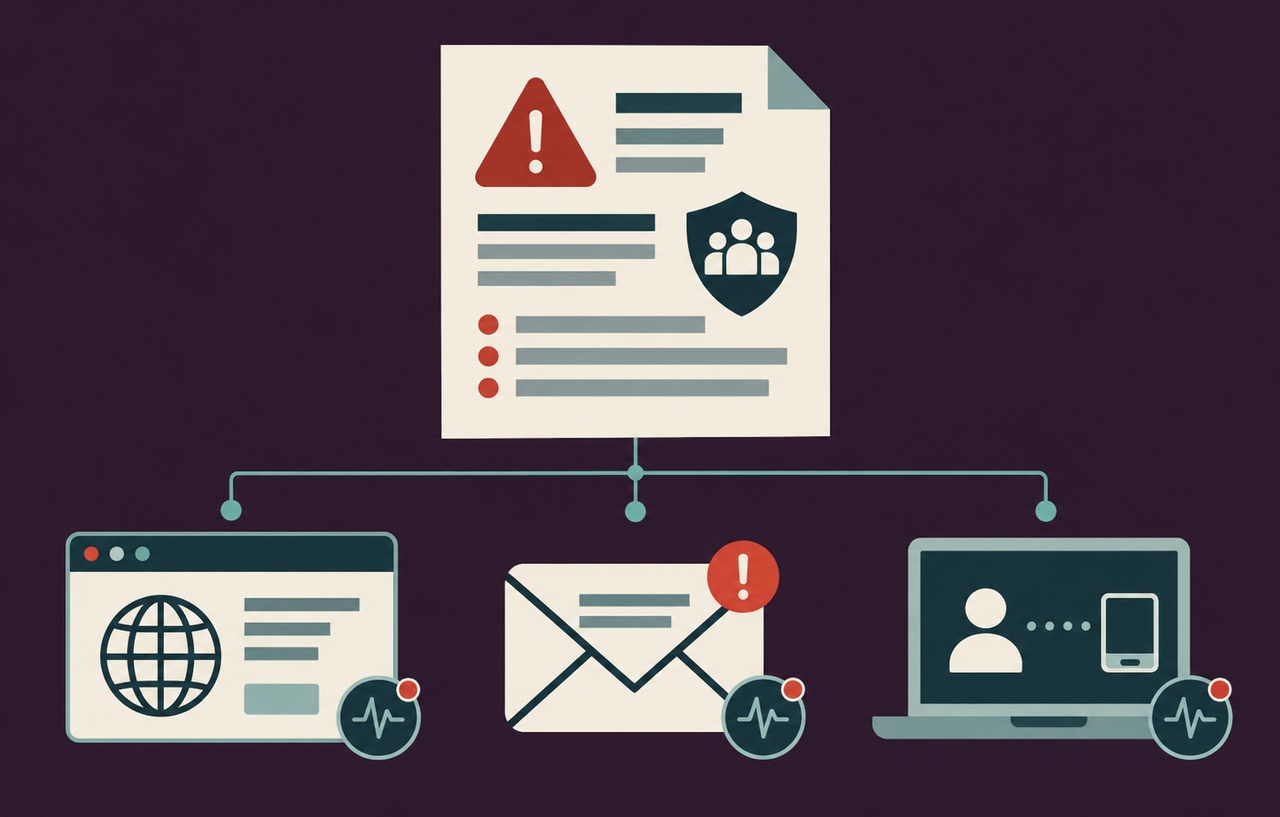
日本も参加したITG共同注意喚起|AIへの言及とWeb・メール防御の点検ポイント
2026年10月8日のITG関連共同注意喚起と、日本の10月9日発表を解説。AIへの言及の範囲を整理し、公開サービス、XSS、メール、継続アクセスを点検する方法を示します。
-
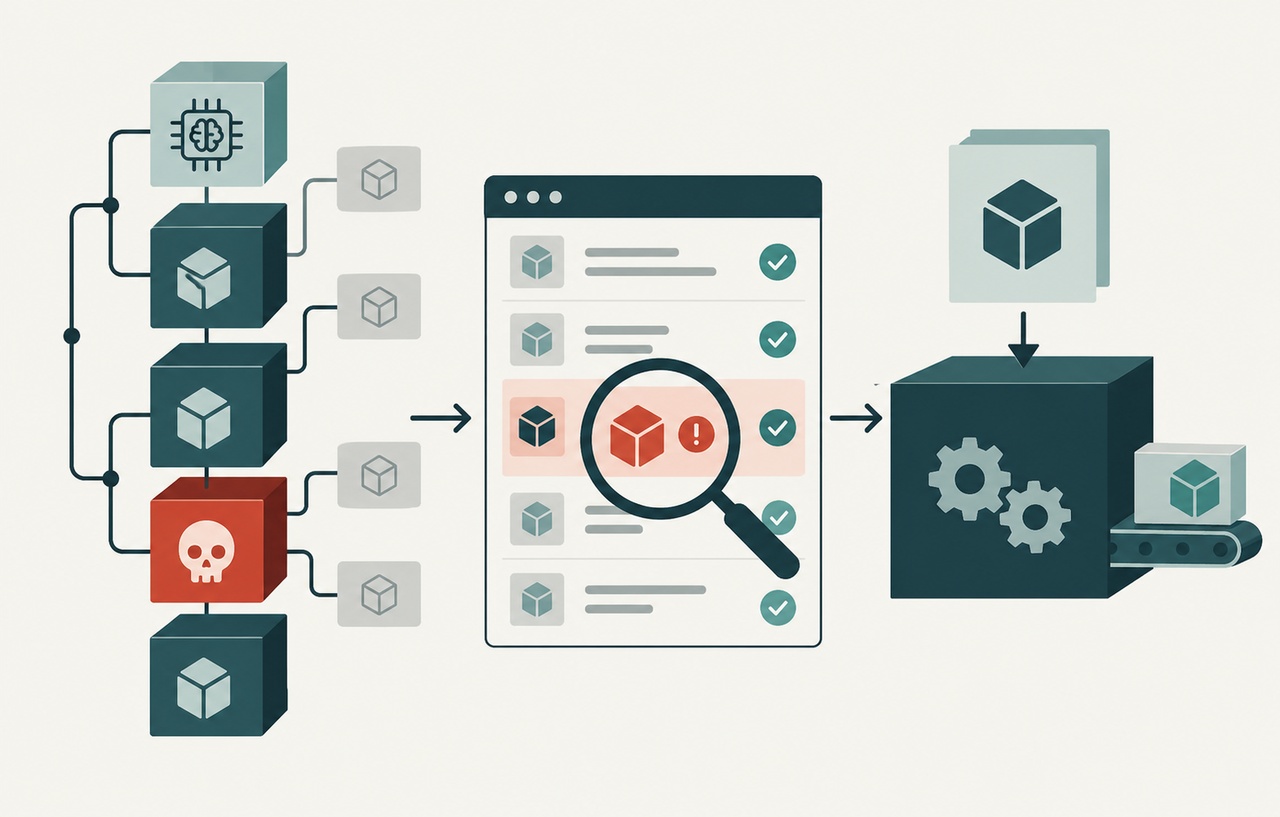
AIが追加したnpmパッケージは安全?依存関係とCIを守るサプライチェーン対策
AI支援開発で追加したnpm依存をどう点検するか。ロックファイル、インストールスクリプト、脆弱性・来歴の検証、CIと本番配布の分離を公式資料に基づいて解説します。
-
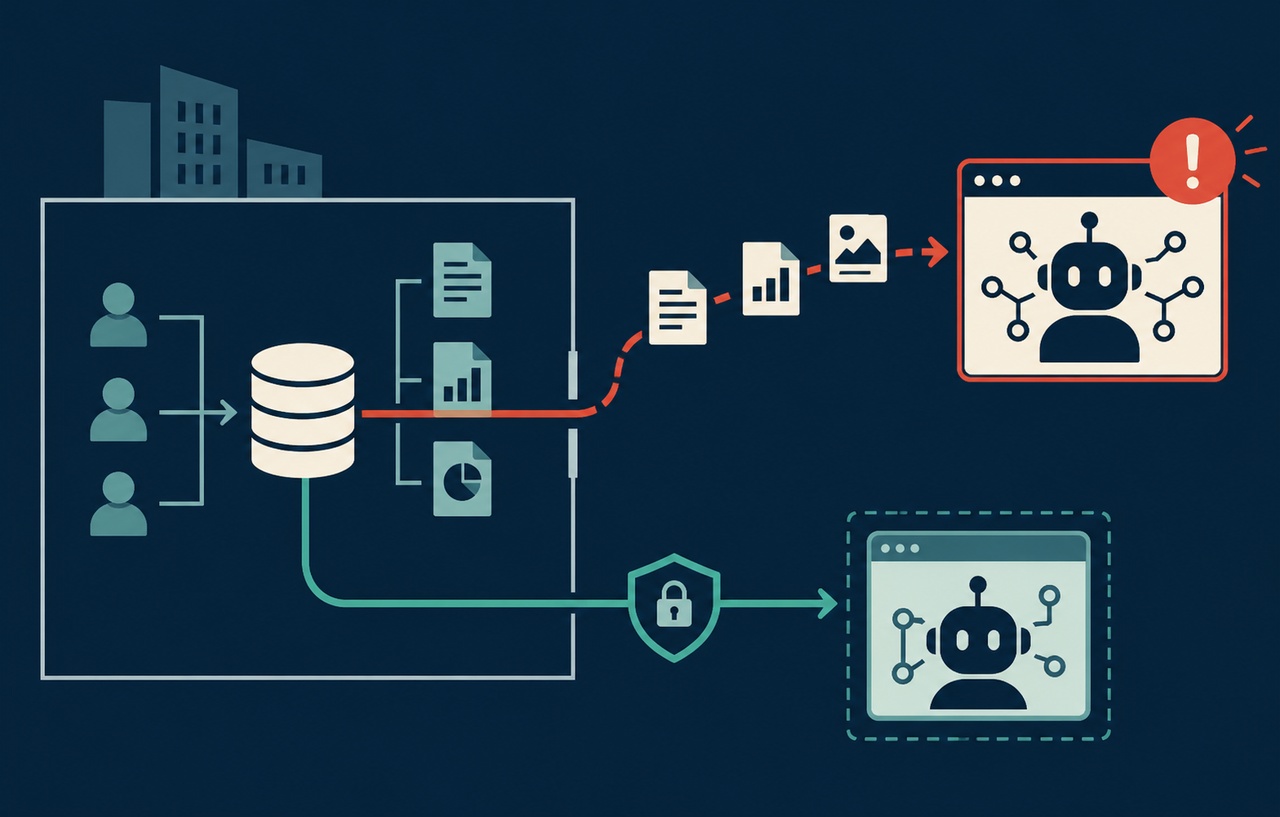
その生成AIを会社は把握していますか?シャドーAIの情報漏えい対策
未承認のAIサービスへ顧客情報・ソースコード・ログを入力する「シャドーAI」。NCSC、経産省、個人情報保護委員会の資料を基に、Web制作・サイト運営での発見、ルール作り、契約確認…
-
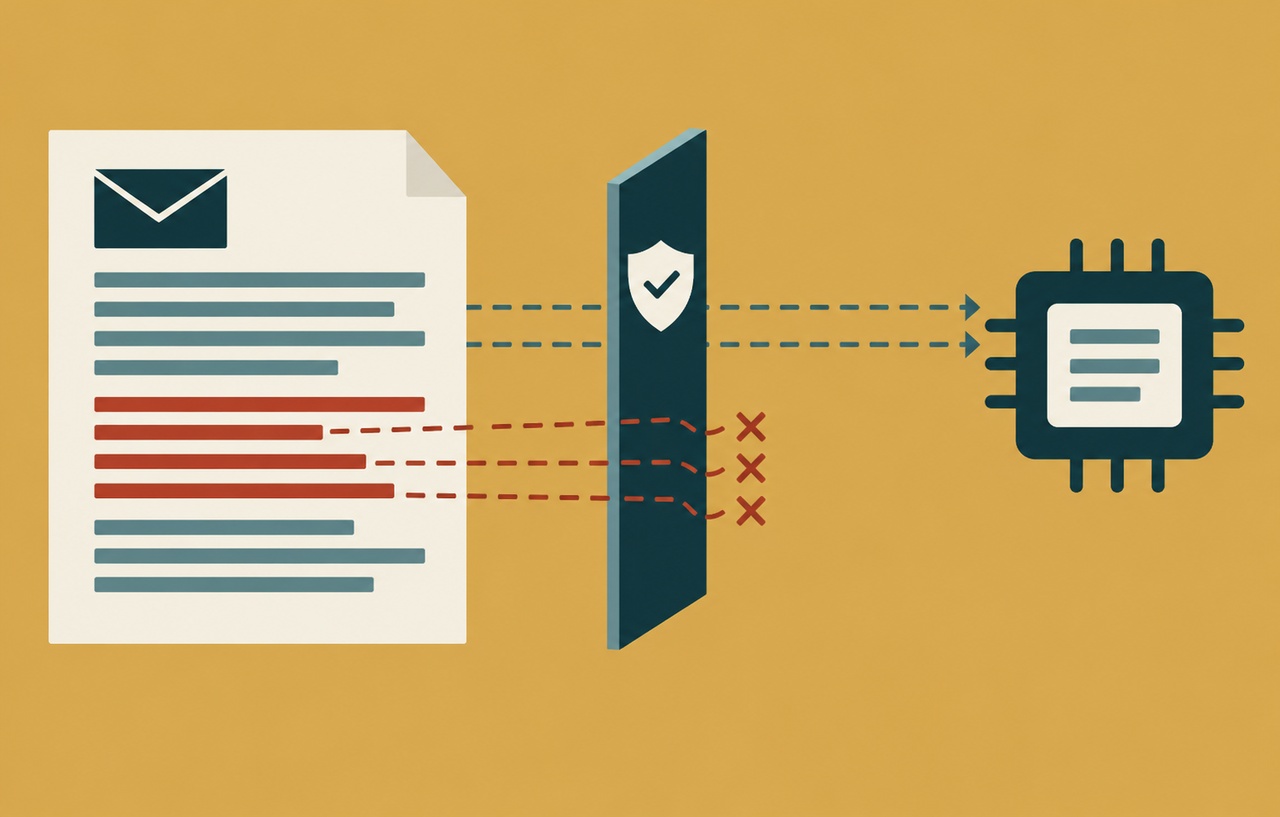
メールを読むAIが攻撃経路に|間接プロンプトインジェクションの実務対策
外部メールやWebページに潜む命令がAIエージェントを誤動作させる「間接プロンプトインジェクション」。Google、NCSC、OWASPの公式資料をもとに、Web運営で優先すべき権…
-
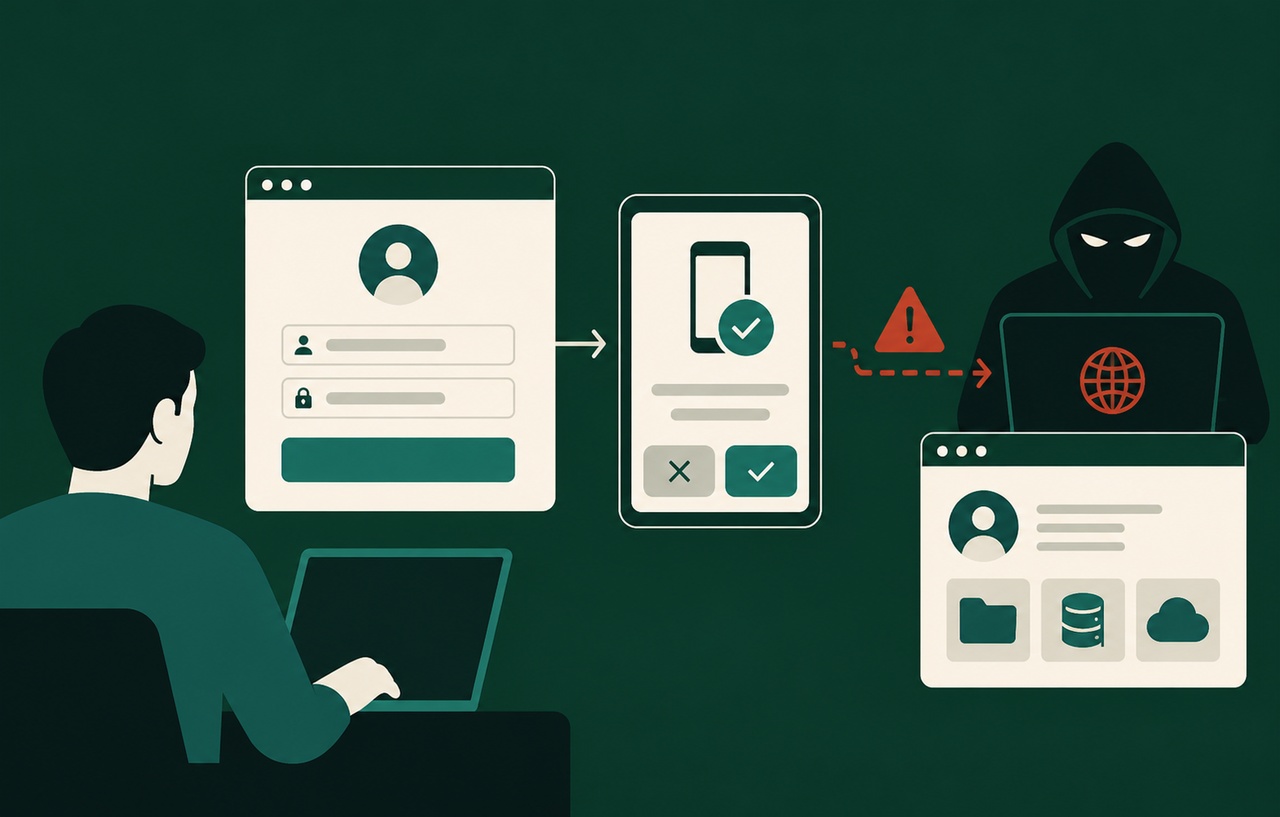
本物のログイン画面でも要注意|デバイスコード・フィッシングとMFAの限界
MicrosoftのEvilTokens分析をもとに、正規のログイン画面で承認しても不正アクセスにつながる条件を解説。MFA・パスキー・トークンの違いと、Web運営者が確認したい対…
-
IPA「情報セキュリティ白書2026」公開|Web運営者が確認したい4つの対策
IPA「情報セキュリティ白書2026」の公開とGoogleのAI悪用報告をもとに、Web開発者・サイト運営者が確認したい更新・権限・情報管理・監視の4項目を整理します。
スポンサーリンク