目次
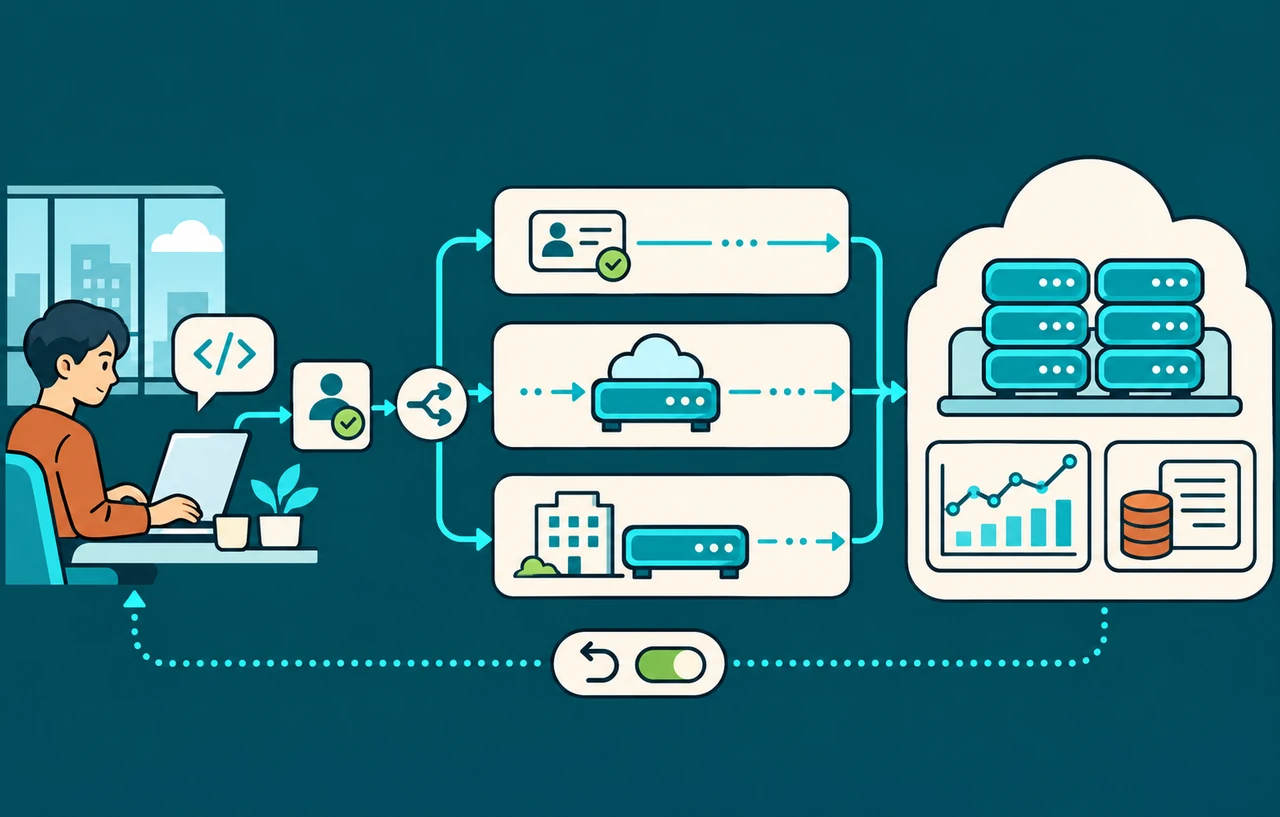
は2026年11月11日、OpenAI CodexをAmazon Bedrock経由で組織展開するための実践ガイドを公開しました。Codex自体は開発者の端末で動き、モデル推論だけをBedrockへ送る構成です。AWSを標準基盤にしているチームは、別の管理を増やさず、 Identity Centerの短期認証、利用、監視、費用配賦を既存の運用へ寄せられます。
ただし「Bedrockを選べば統制が完成する」という話ではありません。導入時に決めるべきなのは、Codexからモデルへ到達する経路、設定を書き換えられる範囲、取得する証跡、停止手順です。本稿ではAWSの新しいガイドを基に、まずNative AWS Accessで小さく検証し、必要に応じてAgentCore Gatewayや Gatewayへ進む判断を整理します。
スポンサーリンク
今回示された構成と対象
AWSの例ではGPT-5.6 Solを使い、Codexのモデルプロバイダーをamazon-bedrockへ切り替えます。利用できるモデルとリージョンは組み合わせごとに異なるため、Sol、Terra、Lunaを一括りにせず、導入先アカウントと実際に使う推論経路で確認する必要があります。Codex 、拡張、デスクトップ側のクライアント設定と、Bedrock側のモデル利用許可は別の確認項目です。
この構成の価値は、開発者が使うコーディングエージェントをAWSの・請求・監視へ接続できる点です。既にIAM Identity Centerを使っている組織なら、恒久的なAPIキーを各端末へ配る代わりに、普段のIDプロバイダーから短期AWSを取得できます。一方で、ローカルの読み取り、コマンド実行、変更内容のレビューはCodexクライアント側の運用です。モデルへの接続経路を変えても、生成された変更の正しさをBedrockが保証するわけではありません。
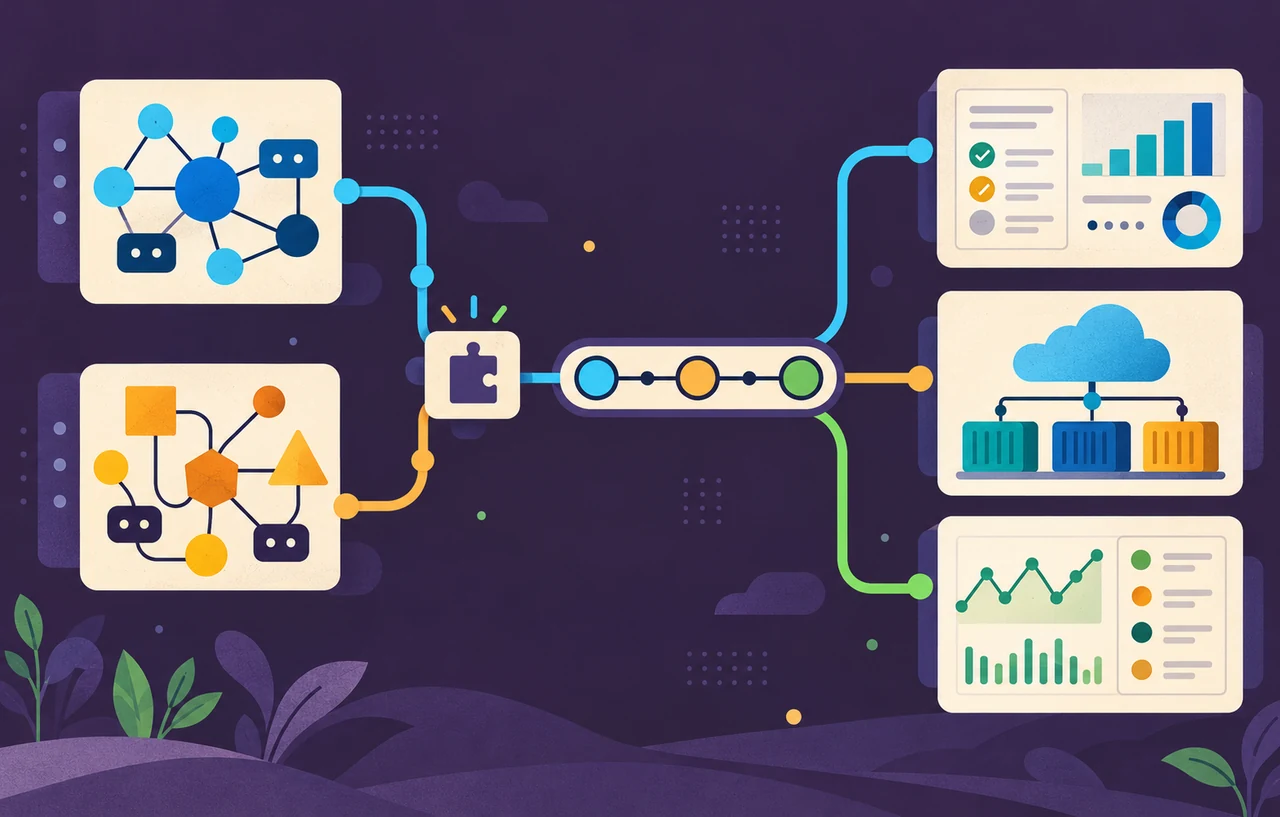
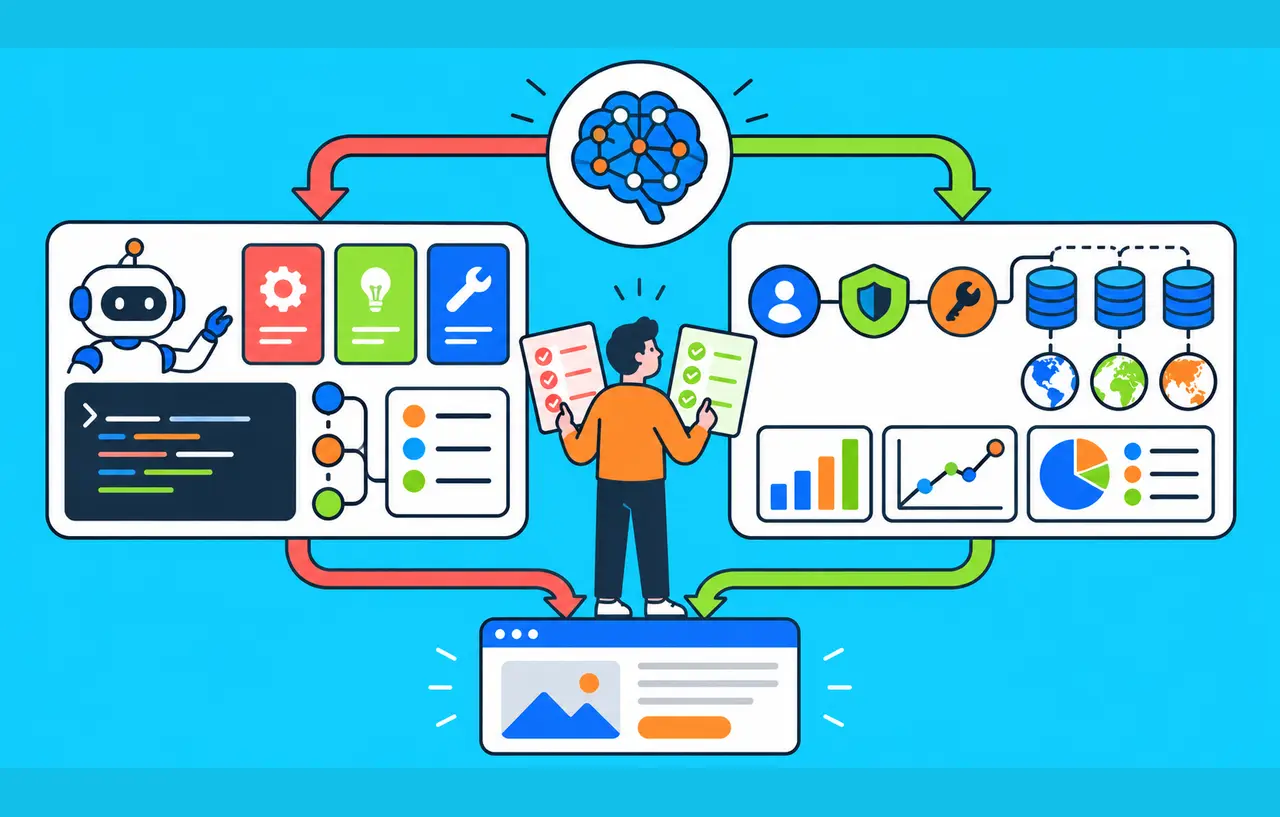
3つの経路を要件で選ぶ
| 経路 | 向く状況 | 運用上の焦点 |
|---|---|---|
| Native AWS Access | IAMとリージョン制御で小規模な試行を始めたい | 利用者グループ、権限、端末設定、証跡を最小構成で確認 |
| AgentCore Gateway | AWS管理の経路、ルーティング、Guardrailsを使いたい | ゲートウェイ側の設定と利用者への帰属を設計 |
| LLM Gateway | 既存ゲートウェイで予算・レート・モデル選択を強制したい | 追加基盤の可用性、ログ、費用、障害時の切り分けを負担 |
AWSは最初の既定案としてNative AWS Accessを挙げています。経路が短く、問題を「AWS認証」「Bedrockのモデル呼び出し」「Codexの設定」の三段階に分けて調べやすいからです。AgentCore Gatewayは、複数チームへ共通のルーティングやAWS管理機能を提供したい場合に合います。LLM Gatewayは、リクエスト経路でハードな予算上限やなどを強制する必要がある場合の候補です。独自実装は最短経路ではなく、既存選択肢で満たせない要件が文書化できたときに検討します。
スポンサーリンク
Native AWS Accessで行う最小検証
試行は専用グループ、非本番リポジトリ、停止責任者を用意して始めます。既存の全開発者へ権限を配る前に、IAM Identity Centerから発行されたで、選んだモデルを直接呼び出せるかを確認します。ここで失敗する場合は、Codex設定を触る前に、AWSプロファイル、対象リージョン、モデルID、推論プロファイル、IAM権限を切り分けます。
aws sso login --profile codex-bedrock
export AWS_PROFILE=codex-bedrock
aws bedrock-runtime converse \
  --model-id us.openai.gpt-5.6-sol \
  --messages '[{"role":"user","content":[{"text":"Reply with OK"}]}]' \
  --region us-east-2
モデルの直接呼び出しが成功したら、ユーザー単位または管理対象のCodex設定へプロバイダー、モデル、AWSプロファイル、リージョンを記録します。リポジトリ内の設定で推論先を自由に変更できる状態にすると、案件ごとのコード取得時に意図しない接続先へ切り替わる余地が生まれます。組織展開ではユーザー設定または端末管理側へ置き、変更権限と配布方法を決めておくのが実務的です。
model_provider = "amazon-bedrock"
model = "openai.gpt-5.6-sol"

[model_providers.amazon-bedrock.aws]
profile = "codex-bedrock"
region = "us-east-2"最後に、非本番リポジトリで読み取り中心の安全なタスクを実行します。確認するのは回答が返ることだけではありません。想定したIAMロールが使われたか、承認したモデルとリージョンへ到達したか、必要なログとメトリクスが残ったか、権限を外した後に新しい呼び出しが拒否されるかまでを一組にします。稼働確認と確認を同じ試行で終えると、拡大時に「止め方が分からない」状態を避けられます。
監視データの役割を混同しない
AWSのガイドは、CodexのOpenTelemetry、Bedrockのサービスメトリクス、AWSのID記録、モデル呼び出しログ、Cost and Usage Reportを分けています。Codex側のメトリクスでは、ターン数、トークン量、要求、処理時間、などを追えます。しかし、その数値だけで「誰が請求を発生させたか」や「請求額はいくらか」を確定できるとは限りません。
- クライアントの動作傾向はCodex OpenTelemetryで確認する
- Bedrock側の呼び出し・遅延・エラーはサービスメトリクスで確認する
- 利用者の帰属は採用した経路のAWS ID・監査記録で確認する
- 実際の費用は請求データを根拠にし、推計値には推計方法を付ける
OpenTelemetry設定では、をログへ残すかどうかも判断が必要です。AWSの例はlog_user_prompt = falseとし、ローカルのADOT Collectorを通してCloudWatchへメトリクスを送ります。開発用リポジトリには未公開コードや顧客固有情報が含まれ得ます。観測性を高めるために入力内容を広く収集すると、監視基盤自体へデータが複製されます。必要な運用指標と、収集しない内容を先に定義してください。
スポンサーリンク
本番展開前の判断項目
第一に、対象モデルとリージョンの可用性を実際のアカウントで確かめます。記事中の例をそのままコピーしても、モデルアクセスや推論経路が異なれば動きません。第二に、Codexが送信し得るコード、プロンプト、ファイル、ツール出力の範囲を決めます。機密情報を扱う場合は、対象リポジトリと利用タスクを制限し、レビューとテストを条件へ残します。
第三に、予算超過や異常を検知する仕組みと、実際に止める仕組みを分けます。CloudWatchのアラームは変化を知らせますが、それだけでモデル呼び出しを遮断するわけではありません。停止にはIAM Identity Centerの割り当て解除、権限変更、クライアント設定の回収、ゲートウェイ側の制御など、採用経路に合った操作が必要です。短期セッションが残る場合の扱いも手順へ含めます。
第四に、モデル利用費だけで比較しないことです。Native AWS Accessは経路が簡潔ですが、端末ごとの設定配布やコレクター運用が必要です。Gatewayを置けば統一制御を増やせる一方、可用性、ログ、更新、障害対応の責任も増えます。小規模パイロットで得た認証、遅延、利用量、障害切り分けの証拠を基に、追加基盤が解決する具体的な課題があるかを判断します。
失敗時は三層に分けて調べる
接続できない場合は、最初からCodex全体を入れ直すのではなく、認証、Bedrock、Codexの三層に分けます。まずaws sts get-caller-identityで想定したセッションかを確認し、次にAWS CLIから同じリージョンとモデルIDで直接呼び出します。ここまで成功してCodexだけが失敗するなら、プロファイル名、設定ファイルの読込位置、クライアント再起動、IDE拡張がを継承しているかを確認します。
呼び出しは成功するのに運用記録が不足する場合は、CodexのOpenTelemetry出力、ADOT Collectorの受信、CloudWatchへの送信、Bedrock側ログの有効化を順に分けます。請求の帰属が期待と違う場合も、トークン数から推測せず、使ったAWSセッションとCURの明細を照合します。経路を一つずつ確定すると、権限不足とクライアント設定ミス、観測基盤の欠落を混同せずに済みます。
導入手順を一つのチェックリストにする
- パイロット利用者、非本番リポジトリ、停止責任者を決める
- 利用モデル、リージョン、推論経路、必要権限を確認する
- AWS CLIでBedrock Runtimeを直接呼び出し、認証とモデルアクセスを切り分ける
- Codexの管理対象設定へプロバイダー、モデル、プロファイル、リージョンを保存する
- 読み取り中心のタスクを実行し、期待するクライアント・AWS側の記録を確認する
- 利用者の帰属、請求データ、アラーム、停止操作を別々に検証する
- 権限を解除し、新しい呼び出しが拒否されることを確かめてから対象を広げる
今回のAWSガイドが示す重要な点は、CodexをBedrockへつなぐ設定そのものより、認証・経路・監視・請求・停止を一続きの運用として検証することです。既存のAWS運用を生かせる組織はNative AWS Accessから始め、共通ポリシーや強制制御が必要になった段階でGatewayを追加すると、初期負担と統制のバランスを取りやすくなります。
関連記事
スポンサーリンク