この記事のポイント
- 対象
- 商工会議所ネット試験管理システム
- 影響
- ネット試験受験者の最大約98万人分・約197万件に情報漏えいの可能性。公表時点で漏えい・不正利用は未確認。
- 推奨対応
- 試験関係者を装う不審な連絡のURL・添付を開かず、認証情報やカード情報を入力しない。受験予定と追加案内は公式サイトで確認する。
- 公表日
目次
日本商工会議所は2026年11月10日、ネット試験の管理に使う外部サーバーへの不正アクセスと、受験者情報の漏えいの可能性を公表しました。対象は最大約98万人分、約197万件です。公表時点で実際の漏えいや不正利用は確認されていません。受験者は、試験関係者を装う連絡でやカード情報を入力しないよう注意が必要です。
同会議所は対策を完了し、ネット試験は通常どおり受験できると説明しています。本稿は日本商工会議所の11月10日付公式発表を基に、対象情報と現時点の対応を整理した事件ニュースです。
スポンサーリンク
受験者向け画面ではなく試験管理システムへの侵入
対象システムは、ネット試験の施行機関が予約や受験結果を管理するためのものです。一般受験者が直接アクセスするシステムではありません。自分が管理画面を使っていなくても、試験の運営に必要な情報が保管されている可能性があるという点が、対象を確認する際のポイントです。
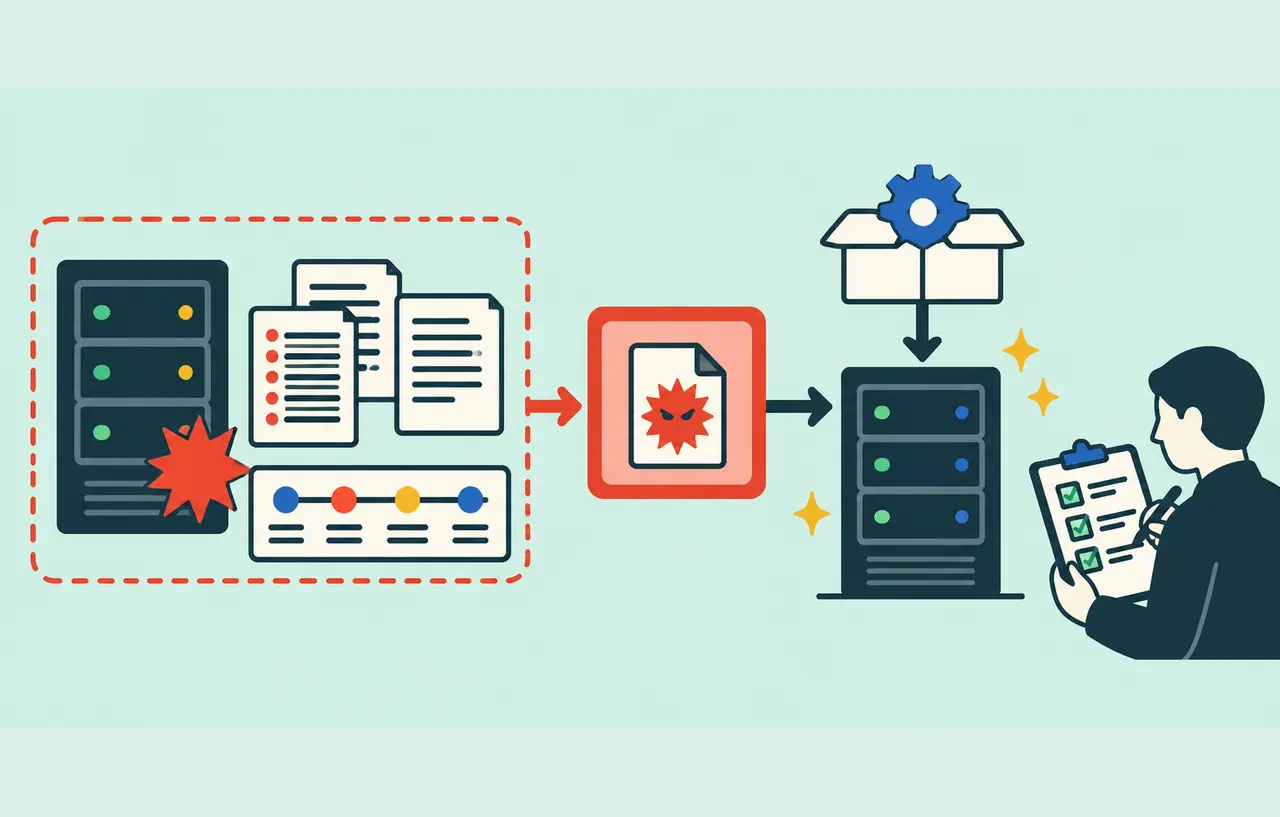
経緯は、不正ファイルの設置が11月1日、不正アクセスの確認が11月4日、情報漏えいの可能性の判明が11月9日です。確認はシステム管理会社からの報告によるもので、不正ファイルを直ちに削除し、4日深夜にを適用したとしています。個人情報保護委員会への報告は9日、公表は10日でした。
ファイルが設置された日と、関係者が事案を把握した日、公表した日は異なります。公式発表には具体的な製品名や番号、攻撃の詳細は示されていません。パッチ適用という説明だけから、特定の脆弱性やの被害と結び付けることはできません。
受験期間と試験名から対象を確認する
対象は2022年4月1日から2026年11月4日までに、簿記、リテールマーケティング(販売士)、日商PC、電子会計実務、キータッチ2000、ビジネスキーボード、日商プログラミング、日商ビジネス英語のネット試験を受験した人の情報です。商工会議所のすべての試験や、対象期間外の受験まで一律に含むとは説明されていません。
可能性がある項目は氏名、フリガナ、性別、生年月日、合否結果、試験得点です。任意入力のメールアドレス、電話番号、住所も挙げられています。決済に用いるクレジットカード情報などは含まれないとされています。約98万人は人数、約197万件は情報の件数であり、197万人が対象という意味ではありません。
「不正アクセスを確認したこと」と「情報の流出を確認したこと」は別です。今回は前者が確認され、後者は否定できない状態として公表されています。対象期間に受験したという事実だけで、本人の全項目が持ち出されたと断定することも避ける必要があります。
スポンサーリンク
公式の注意事項と利用者が確認すること
日本商工会議所は、同会議所や関係先を装うメール、SMS、電話、郵便物への警戒を求めています。身に覚えのない連絡のリンクや添付ファイルを開かず、不審なサイトでパスワードなどの認証情報やカード情報を入力せず、不審な電話・郵便物にも応答しないよう案内しています。同会議所がメールや電話などでパスワードやカード情報を尋ねることはないとの説明です。
ここからは本サイトの提案です。受験結果や試験名を知っている相手からの連絡でも、その情報だけで正規と判断しないでください。本人確認や再登録を促された場合は、メッセージ内のリンクを使う前に、普段使う公式サイトのお知らせから確認します。事故への対応を装う連絡こそ、確認先を分けることが役立ちます。
今回の発表は、全受験者へのパスワード変更やカードの再発行を求めるものではありません。一方、別途、不審なサイトに認証情報を入力した場合は、その行為への対応が必要です。今回公表された対象項目と、自分が連絡を受けて実際に行った操作を分け、必要に応じて利用サービスの正規窓口へ相談してください。
試験継続と漏えい調査を別に捉える
対策後に受験を継続できることは、過去の情報が持ち出されていない証明ではありません。逆に、漏えいの可能性があるという発表だけで、現在も試験システムが停止していると判断することもできません。受験予定の確認と、不審な連絡への対応は別々に進める必要があります。
試験運営や研修を委託する企業・学校にとっては、利用者が直接触れない管理基盤にも受験履歴や結果が残ることが実務上の論点です。自組織の受験者に案内する際は、公式が示した期間・試験・項目を照合し、漏えい確定の通知に読み替えないことが重要です。対象者の情報を独自に広く集め直す前に、委託先から取得できる案内と確認方法を整理します。
本件の最新状況と問い合わせ方法は日本商工会議所の公式ページで確認してください。今回の技術的な侵入経路や個別の持ち出し状況は未公表であり、追加発表があれば判断を見直す必要があります。