目次
Goのファジングを長時間回しても見つからない境界外パニックを、Geminiと制約ソルバーZ3で補助的に探す方法が公開されました。Google Developers Blogが2026年11月12日に紹介したのは、Goソースとコンパイル後の命令列をGemini 4 Argonへ渡し、残った境界チェックへ到達する条件をZ3で解き、得られた入力を通常のgo testで再現するワークフローです。
これはAIにコードの正しさを保証させる仕組みではありません。実用上の価値は、ソースだけでは見落としやすい整数の桁あふれやスライス容量の挙動を別の表現へ変換し、具体的なクラッシュ入力を作る点にあります。本稿ではGoogleの公開例を基に、既存のファズテストへどう加えるか、どの結果を信頼できるか、へ入れる前に何を確かめるかを整理します。本サイトで同じ実験を再実行した結果ではありません。
スポンサーリンク
ファジングを置き換えず到達条件を逆算する
通常のファジングは、入力を変異させながら新しいコード経路と失敗を探します。Goの公式資料では、パニック、t.Fail、回復不能なエラー、タイムアウトなどが失敗として扱われ、最小化された入力はtestdata/fuzzへ保存されます。その入力は修正後も通常のgo testで回り、回帰テストになります。
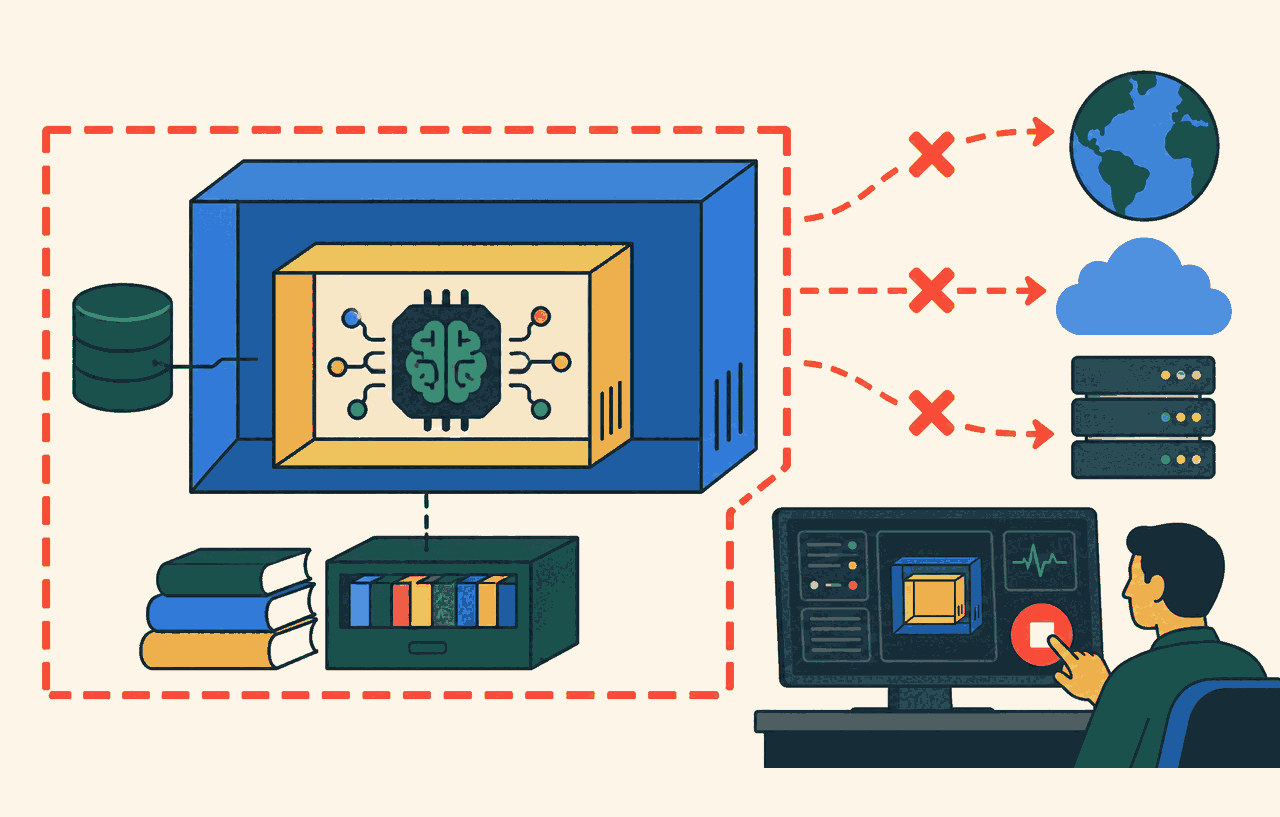
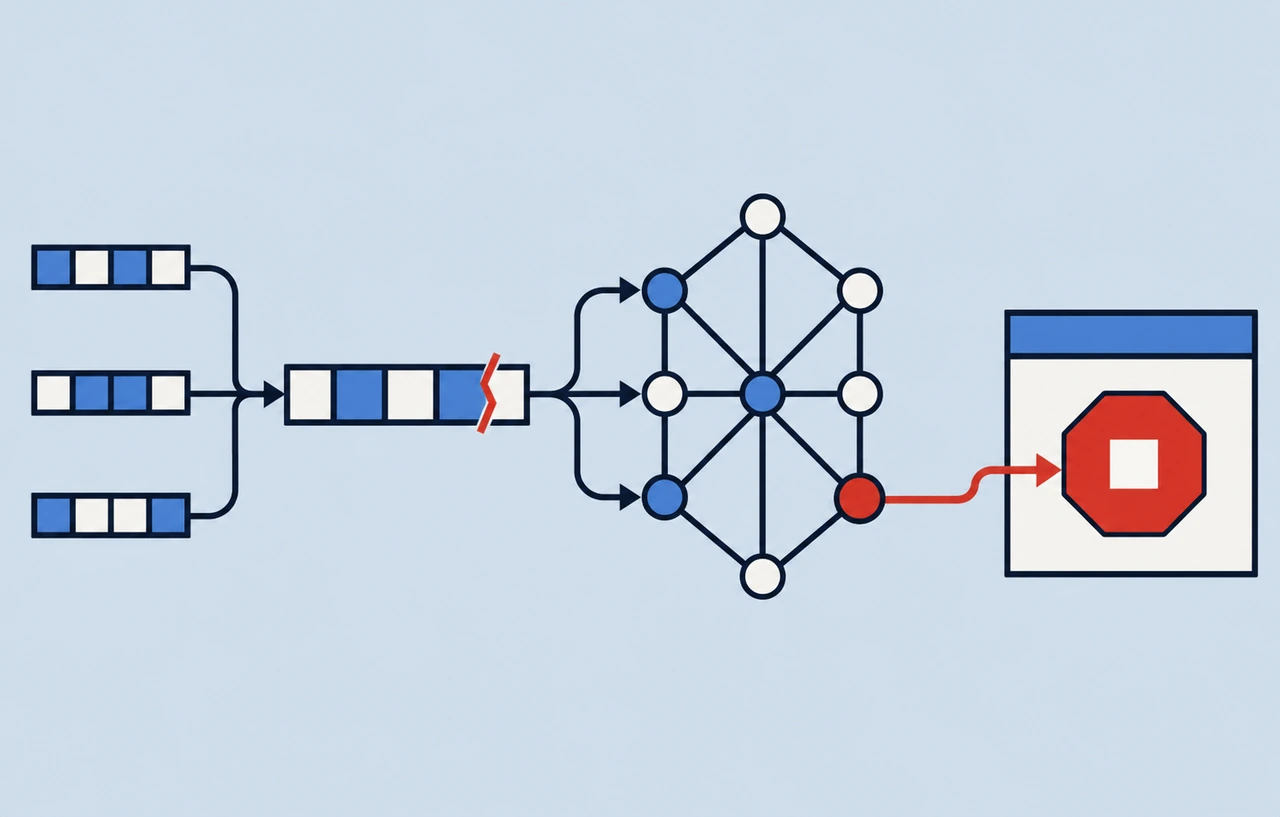
一方、今回の手順は失敗地点から入力側へ戻ります。Goコンパイラーは安全だと証明できる境界チェックを最適化で除き、判断できないチェックを機械語に残します。そこで対象関数をRISC-V向けにクロスコンパイルし、-gcflags="-S -d=ssa/check_bce/debug=1"で命令列と残存チェックを出します。GeminiはGoソースとこの出力を読み、各チェックへ到達するビット幅、長さ、分岐条件をZ3の制約へ翻訳します。
Z3がsatを返すと、すべての制約を同時に満たす値の組み合わせが存在します。モデルからバイト列を作り、実際のGo関数へ入力してパニックすれば、AIの説明を信用しなくても不具合を再現できます。Googleの例ではGeminiによる翻訳に関数あたり約1分、Z3による求解にはミリ秒単位を要したと報告されています。計測条件を自社環境へそのまま当てはめず、対象関数の大きさとモデル呼び出しを含めて評価してください。
Goのスライス容量がファザーの盲点になった
公開例の一つは、2個のuint8長を足して入力長を検査するパーサーです。合計が256を超えると8ビット値が折り返すため、検査では小さな値に見えます。しかし後続の終了位置は、それぞれをintへ変換してから足すため大きな値になります。この差によって検査を通過した後のスライス操作がパニックします。
Z3は59バイトの入力に対し、ヘッダー長48、本文長236という反例を返しました。8ビットの合計284は28へ折り返し、4を加えても59以下なので検査を通ります。実際の終了位置は288となり、容量59のスライスでは境界外です。数式としては単純でも、ソース上の「合計を検査している」という見た目だけではレビュー時に通り過ぎやすい箇所です。
Googleの検証では、同じ不具合を3秒のファズ実行と3回の60秒実行が見逃しました。原因は入力スライスのlenとcapの差です。Goのスライス式は上限を容量と比較するため、ファザーが大きな共有バッファーの一部を入力として渡すと、論理的な入力長を越えても容量内に収まり、パニックしません。10秒の観測では約38万回の呼び出しの89%が約100MBの共有バッファーを参照し、cap == lenは0.07%だったとされています。
スポンサーリンク
まずファズターゲットの容量を長さへ固定する
最初に試す改善は制約ソルバーの導入ではなく、ファズターゲットの入口で容量を長さへ切り詰めることです。完全スライス式を使うと、論理的な入力範囲を越える操作を容量の余裕が隠せなくなります。
func FuzzParseTwoChunkFrame(f *testing.F) {
    f.Fuzz(func(t *testing.T, data []byte) {
        data = data[:len(data):len(data)]
        ParseTwoChunkFrame(data)
    })
}Googleの例では、この1行を加えた後、容量差で隠れていた2種類の不具合を3回すべてのファズ実行で検出し、中央値は0.28秒と0.17秒でした。したがって、Web入力、ファイル、フレームなどを解析する関数では、既存ターゲットのlenとcapを記録してから高度な手法へ進む方が効率的です。
ただし容量固定をすべてのテストへ機械的に追加するわけではありません。が意図的に余剰容量を利用する場合や、再スライスを契約として認める場合は、実際の呼び出し条件を別のシードで残します。入力境界で「渡された長さの範囲だけを読む」関数と、内部バッファーを操作する関数を分け、どの契約を検証するターゲットなのかを名前とコメントで示してください。
satは再現しunsatは保証と呼ばない
Z3のsatは、Geminiが作ったモデル内で条件を満たす値があることを意味します。最終判断はその値を実装へ戻して行います。パニック、誤った出力、契約違反が実テストで再現したときにだけ不具合として扱い、入力を回帰テストへ保存します。モデルが命令の意味を誤訳していればsatでも再現しないため、その候補は採用しません。
unsatの解釈はさらに慎重です。与えた制約の範囲で反例がないだけで、関数全体が正しいことや、翻訳が完全であることの証明ではありません。Googleの記事もこのワークフローを完全な証明系とは位置付けていません。入力上限、cap == len、単一関数、単一スレッドなどの前提外に不具合が残る可能性があります。
この点は、既存記事のClaudeの形式検証で何を証明できた?OSS-Fuzz 123ライブラリの範囲と導入判断で扱ったRocqの機械検証と異なります。今回のZ3活用は短時間で具体的な反例を探す実務的な補助であり、「証明済み」という表示には向きません。
スポンサーリンク
対象は純粋なパーサーとオフセット計算から選ぶ
全体やWebサービス全体を一度にモデル化すると、ファイルI/O、ネットワーク、、依存まで状態が広がります。Googleのskill-lintで対象にしたのは、ファイル読込から切り離した純粋関数やスライス補助関数です。5関数のうち2個はモデル上でunsat、3個では実際に再現する不具合が見つかりました。
その一つは、が生成した複数の行編集を下から適用する処理です。開始行で降順に並べても編集範囲の重なりを拒否していなかったため、先の置換で行数が減ると後続範囲が境界外になりました。これはAI特有のバグというより、外部から来る複数編集を一括検査した後、可変長の配列へ順番に適用する設計上の問題です。LLM出力を扱うツールでは、範囲の妥当性だけでなく、重複、適用順、各操作後の長さを検査する必要があります。
- 外部入力から長さや位置を計算する純粋関数を洗い出す
- 既存の単体テストとファズターゲットを先に整える
cap == lenを含む実際の呼び出し契約を明示する- 残存する境界チェックと到達条件だけを小さくモデル化する
- Z3のモデルから得た入力を実装へ戻して再現する
- 修正後の入力を回帰コーパスとしてCIへ保存する
CIでは常時実行と深掘りを分ける
通常のプルリクエストでは、単体テスト、容量を固定した短時間のファジング、race detectorを優先します。制約生成は、境界計算を変更したとき、ファジングで残存チェックへ到達できないとき、障害の再現条件が分からないときに限定して実行します。Googleの例でも、競合やデッドロックは単一スレッドのモデルでは扱えないため、並行処理はrace detectorや決定的な並行テストへ残しています。
AIが生成したZ3スクリプト、対象ソースの、Goの版、コンパイル条件、命令列、反例、実テストの結果を同じ成果物として保存します。モデル名だけを記録しても後から検証できません。修正プルリクエストには、クラッシュ入力を固定テストとして追加し、境界チェックの修正が正常入力の結果を変えないことも確認します。
採用判断の基準は「AIが高度な解析をしたか」ではなく、既存テストで届かなかった経路から再現可能な入力を得られたかです。大半の不具合が容量固定したファジングで数秒以内に見つかるなら、それを標準手順にします。制約ソルバーは、コンパイラーが除去できず、ファザーも到達しにくい境界チェックへ絞ることで、運用負担に見合う追加検査になります。
週次またはリリース前の深掘りジョブでは、対象関数数、Geminiへの入力サイズ、制約生成時間、再現に成功した候補数、修正後に残った境界チェック数を記録します。検出件数だけを評価せず、再現しなかった候補や人が修正した制約も残すと、AI翻訳に依存した工程の再現性と費用を判断できます。
導入時の確認表
| 確認対象 | 判断 |
|---|---|
| ファズ入力の容量 | lenとcapを記録し、契約に応じて完全スライス式を使う |
Z3のsat | 実装で再現した入力だけを不具合として採用する |
Z3のunsat | モデル範囲の結果として保存し、正しさの証明と表示しない |
| 対象関数 | パーサー、行編集、オフセット計算など小さな純粋関数を優先する |
| CI成果物 | 版、コンパイル条件、制約、反例、回帰テストをひも付ける |
この手法の要点は、AIの回答を新しい信頼源にすることではありません。ソース、命令列、制約、具体的入力、実行結果という異なる表現をつなぎ、最後は既存のGoテストで確かめます。まずファズターゲットのスライス容量を見直し、それでも残る難しい境界チェックだけをGeminiとZ3へ渡す順序が、日常の開発へ取り込みやすい形です。