目次
OpenAIは2026年11月13日、ChatGPT上でカードを一度登録し、対応するWebサイトの購入に使える「ChatGPT Wallet」を発表しました。開始時点の対象は、18歳以上の米国のChatGPT Pro利用者で、対象となる米国発行カードを登録する場合です。日本のECサイトが直ちにWallet決済を提供できるという発表ではありません。
一方、EC事業者にとって重要なのは、専用の決済画面を新設しなくても、ChatGPTのブラウザーが既存サイトを訪れ、ネットワークトークンを既存のチェックアウトへ渡す設計が示されたことです。対応判断では「Wallet用を入れるか」だけを見るのではなく、商品情報の鮮度、署名付きブラウザーの通過、決済・不正検知、受注後の運用を分けて確認する必要があります。
本稿はOpenAIの発表とCommerce Partner Playbookを基に、Web開発・EC運用チームが準備する順序を整理します。Walletを使った購入を本サイトで実測した結果ではなく、利用地域や提供対象は2026年11月16日時点の公式情報です。
スポンサーリンク
購入の確認はChatGPT、受注責任は事業者に残る
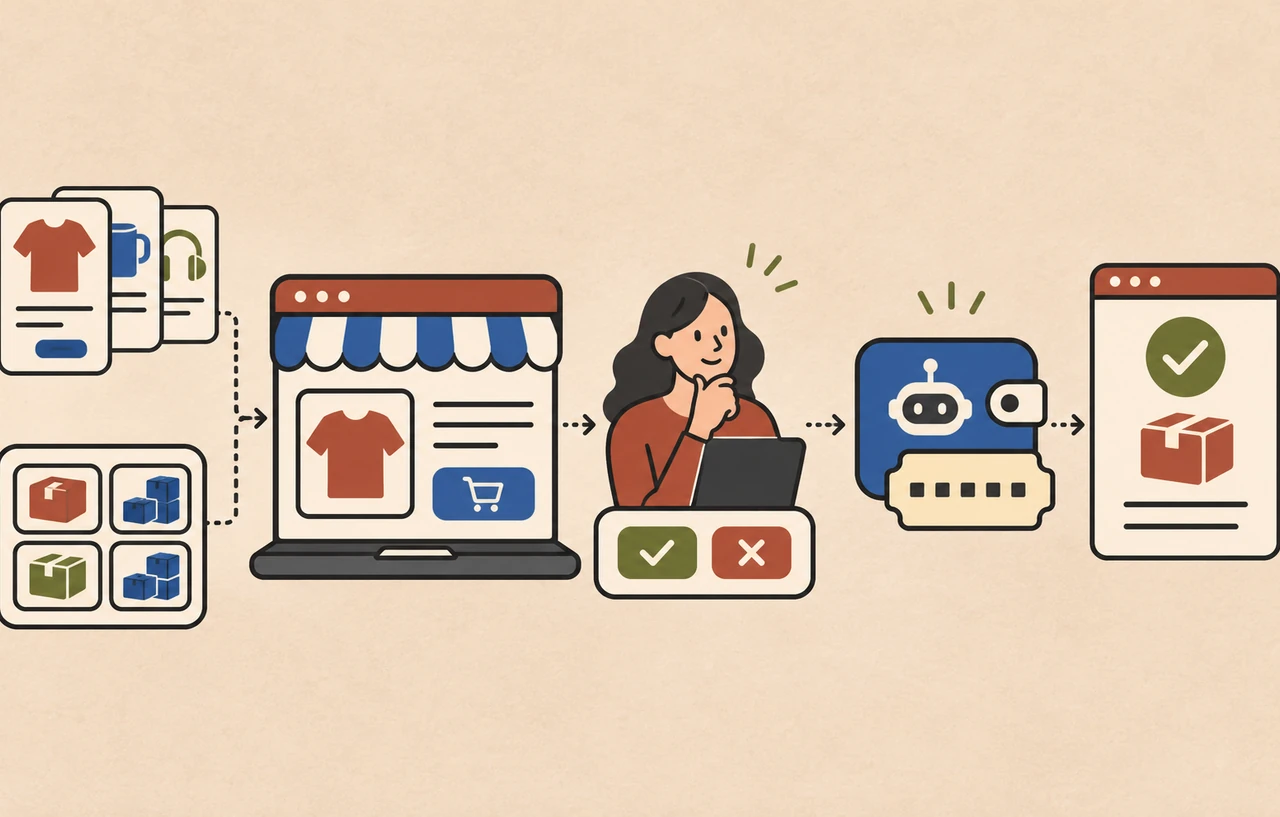
利用者はChatGPTで商品を選び、購入ごとに商品、合計金額、使用するカードを確認します。生体認証など端末のセキュリティ確認も行われます。カードネットワークは実カード番号の代わりに、その取引で使うネットワークトークンを生成します。OpenAIは実カード情報を事業者やエージェントへ共有しないと説明しています。
決済がChatGPT内で始まっても、売買の相手は利用者と事業者です。価格、在庫、送料、税、注文の受理、配送、返品、問い合わせ対応は事業者側に残ります。既存カードのポイントや対象となる紛争時の保護も維持されるとされています。したがって、注文管理システムでは通常のWeb注文と同じ状態遷移へ載せ、どの入口から来た注文かを補助属性で識別する形が扱いやすくなります。
| 段階 | ChatGPT側 | 事業者側で確認すること |
|---|---|---|
| 発見 | 会話と商品情報から候補を提示 | 価格・在庫・バリエーション・返品条件の鮮度 |
| 訪問 | クラウドブラウザーがサイトを操作 | 署名検証後にやが誤遮断しないか |
| 承認 | 利用者が商品・合計・カードを確認 | 最終金額と配送条件を既存画面で再計算するか |
| 決済 | ネットワークトークンを提供 | PSPと不正検知がトークンや転送信号を扱えるか |
| 受注後 | 注文結果を利用者へ提示 | 在庫引当、配送、返品、サポートを完結できるか |
最初に商品フィードとライブ画面の役割を分ける
OpenAIのCommerce資料では、商品フィードはChatGPTが商品を発見・比較するための構造化データです。フィードだけでカート更新や購入確定は行われず、利用者が行動するときはライブサイトまたはプラグインが現在の価格と在庫を確認します。この分離を前提にすると、フィードの遅延をそのまま決済価格へ使う事故を避けられます。
標準のフィードでは、商品やバリエーションごとに安定したitem_idを付け、タイトル、説明、商品URL、ブランド、販売者、画像URL、在庫状態、価格を送ります。対象国と店舗国も必要です。バリエーションがある場合は行を分け、共通のgroup_idと選択済み属性を持たせます。価格や在庫が変わっても識別子を使い回し、別商品へ同じIDを再利用しません。
OpenAIはフルスナップショットを少なくとも日次で更新する方法を案内しています。ただし日次更新は決済時の在庫保証ではありません。商品ページとチェックアウトで現在値を再照会し、売り切れ、価格変更、配送不可を明示的に返します。フィード検証では、未入力を文字列unknownで埋めない、画像と商品URLを公開で保つ、金額の通貨と小数桁を統一する、といった条件も確認します。
スポンサーリンク
署名を検証してからクラウドブラウザーを通す
ChatGPTのクラウドブラウザーは、通常の利用者に代わってページを読み、ボタンやフォームを操作します。既存サイトは追加プラグインなしでも利用対象になり得ますが、CDN、WAF、Bot対策が自動操作として遮断すると購入は進みません。OpenAIは、遮断が起きた場合に限り、検証済みの訪問へ例外を設定するよう案内しています。
Akamai、Cloudflare、HUMAN、Vercelは対応する識別と署名検証を自動化しています。その他のCDNやでは、Signature、Signature-Input、Signature-Agentを確認し、RFC 9421に従ってで署名を検証します。Signature-Agentの値だけを見て許可してはいけません。ヘッダーは送信者が自由に付けられるため、公開鍵との照合が完了した要求にだけ例外を適用します。
例外はサイト全体の防御を外す設定ではありません。ログイン、管理画面、会員限定価格、購入数制限、地域制限など既存のは残します。まずで商品閲覧、バリエーション選択、カート、住所、配送方法、最終確認の各段階を観測し、署名検証の成否、遮断ルール、、維持を記録します。
Wallet専用改修より既存チェックアウトの互換性を確認する
OpenAIは、ChatGPT Walletが既存のチェックアウトページと支払いフォームで動作し、Wallet専用統合は必須ではないと説明しています。事業者が受け取るのは実カード番号ではなくネットワークトークンです。Payment Account Reference(PAR)を使うと、トークンと基になる支払い口座を関連付けられます。
まず決済代行会社へ、ネットワークトークンの受け入れ、3-D Secure等の追加認証が必要な場合の遷移、定期課金、返金、取消、部分出荷の扱いを確認します。定期課金は既存チェックアウトが対応し、利用者が継続課金へ同意した場合に利用できます。一方、今回承認された決済資格情報を別の購入へ保存・再利用することはできません。
注文作成APIには通常と同じ冪等キーを使い、ブラウザーの再試行や完了画面の再読込で二重受注しないようにします。決済成功と注文保存の間で失敗した場合に、照会して回復する手順も必要です。ChatGPT側の表示だけを成功判定にせず、決済代行会社の取引IDと自社の注文IDが対応し、Webフックの再送を安全に処理できることを確認します。
スポンサーリンク
不正検知はクラウドブラウザーを一律拒否しない
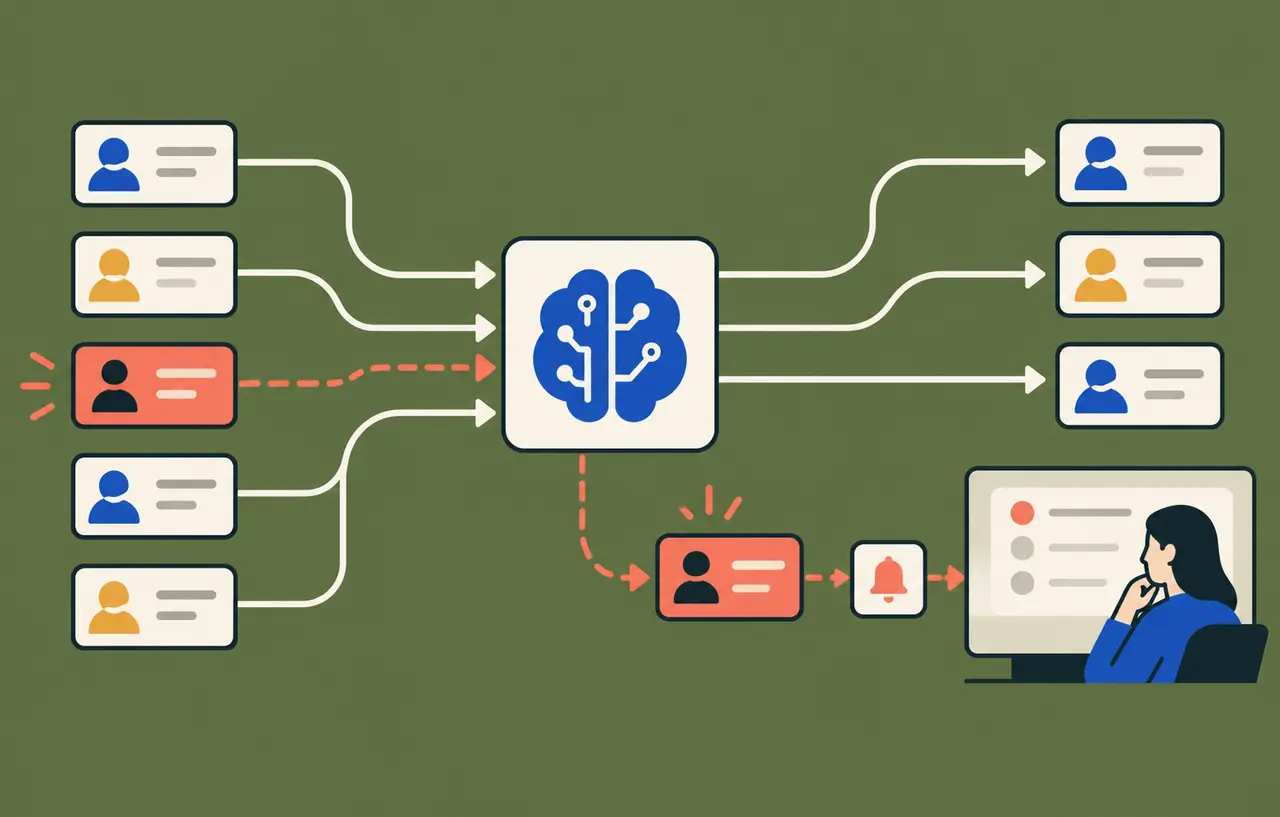
既存の不正検知は、、ブラウザー属性、操作速度などを使って自動化を評価します。クラウドブラウザーでは、実利用者と接続元の情報が異なるため、正常な購入をBotとして拒否する可能性があります。OpenAIは利用者の信号をForwardedヘッダーで中継する対応を順次展開しています。
中継される可能性があるのは、利用者側で観測されたAS番号、IPまたはマスク済みプレフィックス、推定国、ロケール、タイムゾーン、ユーザーエージェントです。すべてのサイトへ同じ項目が届くとは限りません。不正検知ベンダーを利用している場合は、そのベンダーが新しい信号をどのフィールドへ取り込むか確認します。自社判定なら、まず記録のみで誤拒否率を比較し、即座に許可条件へ使いません。
評価では承認率だけでなく、チャージバック、手動審査率、注文取消率、配送先変更、アカウント乗っ取りの兆候を通常流入と分けて追います。署名付き訪問であることはOpenAI由来の確認にはなりますが、購入自体が正当である保証ではありません。金額、商品、配送先、過去の取引、追加認証など既存のリスク判断は維持します。
4段階で小さく導入する
- 商品情報:安定したID、価格、在庫、バリエーション、返品条件を整え、フィードとライブ画面の差を測る。
- アクセス:署名検証のログを取り、正しく検証できた訪問だけをCDN・WAFで扱う。管理系の制御は維持する。
- 決済:ネットワークトークン、追加認証、冪等性、取消・返金、受注後の回復を決済代行会社と確認する。
- 運用:正常購入の拒否、二重受注、在庫差、問い合わせ、返品を測り、対象商品と利用者を段階的に広げる。
プラグインやWebMCPは、在庫照会や予約準備などを構造化ツールとして提供したい場合の追加選択肢です。クラウドブラウザーで既存サイトを利用してもらうための必須条件ではありません。先に既存フローを安定させ、ブラウザー操作で曖昧になる入力や頻繁に失敗する手順が残ったときに、構造化ツールの費用対効果を判断します。
また、OpenAIは将来的に、期間、金額、カテゴリなどの制限内でエージェントへ購入を委任する構想を示しています。これは今回の開始時点で一般提供された機能として扱わず、現在は購入ごとの利用者確認を前提に設計します。将来機能を見込んで確認画面や事業者側の制御を省略しないことが大切です。
公開前の確認表
| 確認項目 | 合格条件 |
|---|---|
| 提供対象 | 米国Pro・18歳以上・対象カードという開始条件を日本向け提供と混同しない |
| 商品情報 | フィードのIDが安定し、ライブ画面で価格と在庫を再確認できる |
| Bot | 署名を暗号学的に検証した要求だけを識別できる |
| 決済 | トークン、追加認証、冪等性、返金をPSPと検証できる |
| 不正検知 | クラウドブラウザー由来の誤拒否と実際の不正を別々に測れる |
| 受注後 | 配送、返品、問い合わせを既存注文と同じ水準で処理できる |
ChatGPT Wallet対応の中心は、新しい決済ボタンを置くことではありません。発見用の商品データと購入時のライブ情報を分け、署名付きアクセスを正しく識別し、既存決済と不正検知をクラウドブラウザーでも成立させることです。対象地域外の事業者でも、この四層を点検しておけば、提供範囲が広がったときに変更箇所と運用責任を切り分けられます。