この記事のポイント
- 対象
- Rikisha Easy REZ!
- 影響
- 旅行予約情報や旅行会社情報などに流出のおそれ。サービスとAPI予約受付を停止。
- 推奨対応
- 旅行者は正規窓口への確認とカード明細の点検。旅行会社は改ざん請求メールの点検と再開後のパスワード変更。
- 公表日
目次
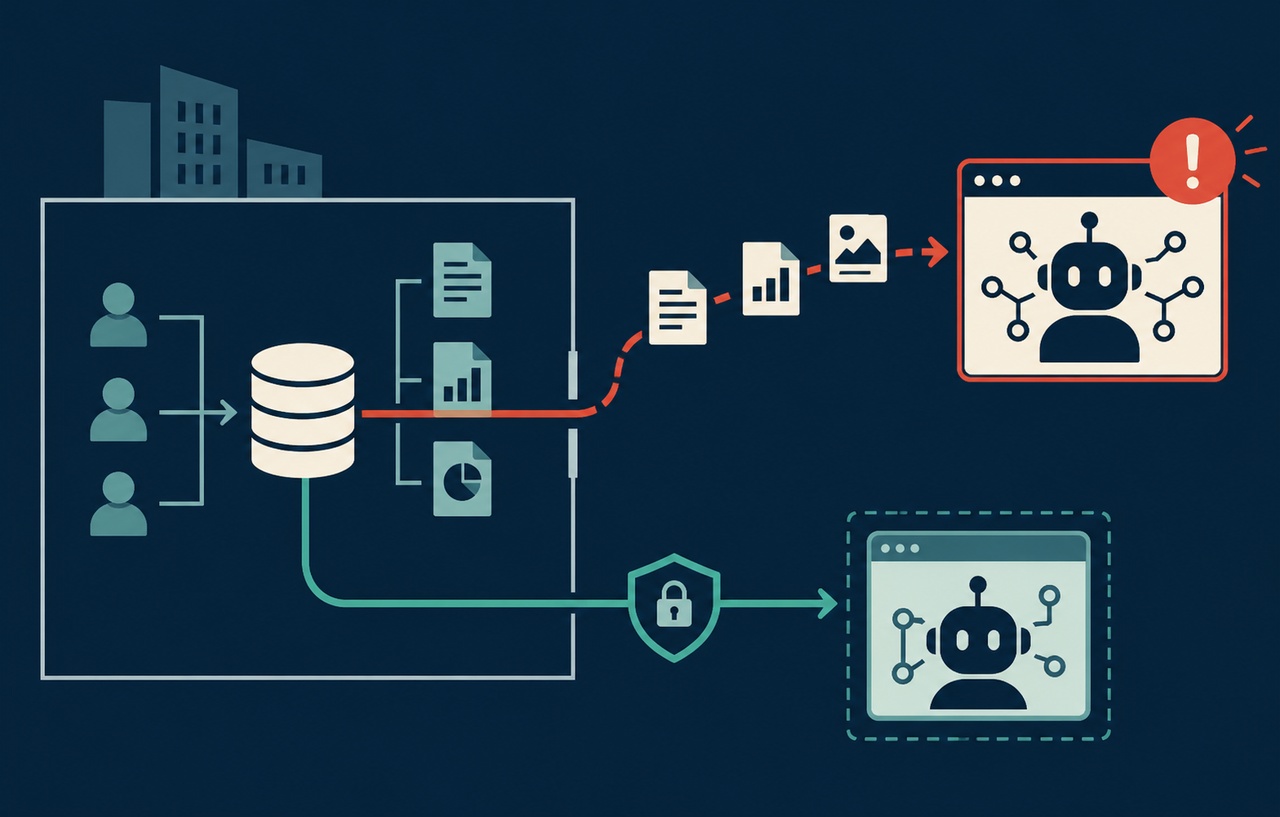
アップルワールドは2026年11月13日、旅行会社向け予約手配システム「Rikisha Easy REZ!」への不正アクセスを公表しました。予約情報の流出の有無を調査しており、サービスと経由の予約受付を停止しています。利用旅行会社は不審な請求メールを確認し、旅行者は予約元の正規窓口で確認するとともにカード明細を点検してください。
スポンサーリンク
予約情報の最大件数と流出確認を分ける
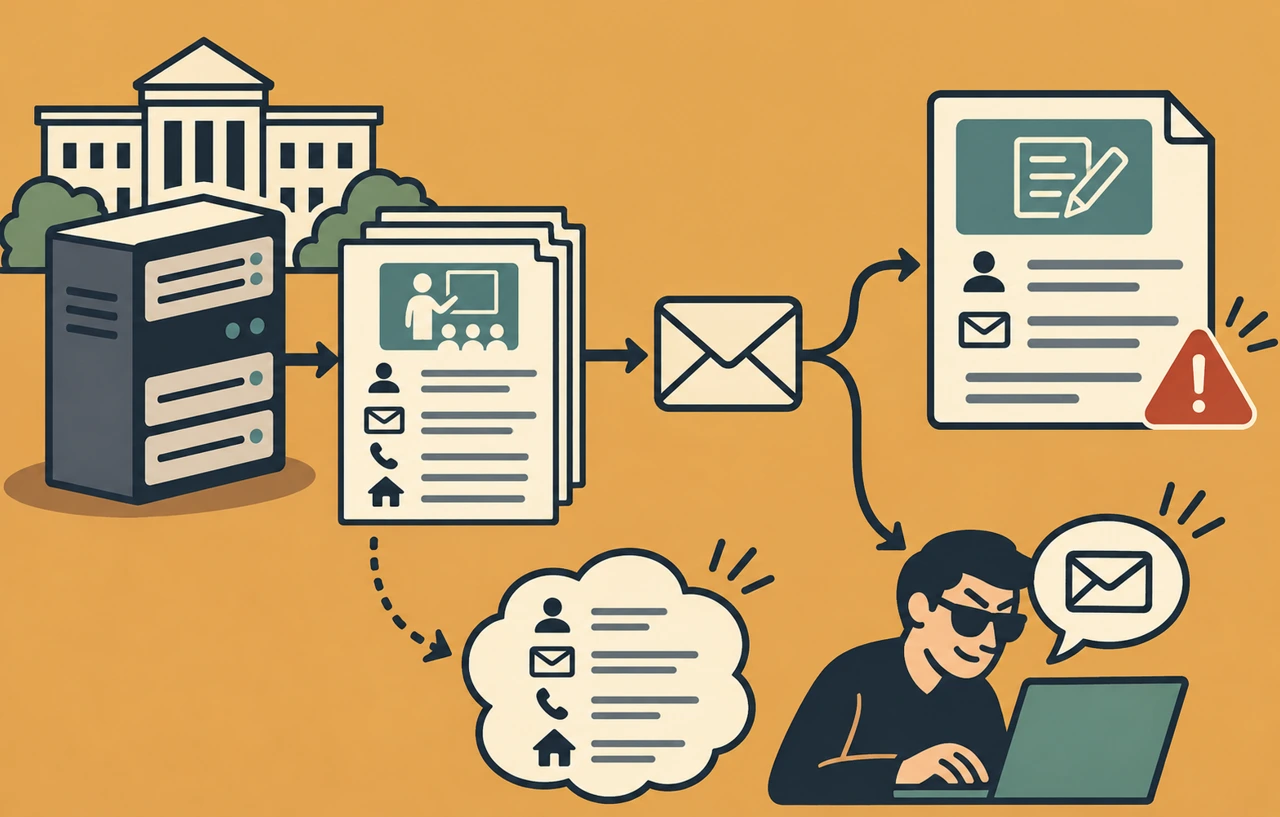
対象サーバーには旅行者の予約情報が最大582,024件保存されていました。氏名、予約内容、備考欄の記入内容が含まれ、備考には配慮を要する情報がある場合もあります。ただし、これは持ち出しが確定した人数ではありません。会社は具体的な取得の有無と範囲を調査中としています。
旅行会社の情報は最大3,542社・担当者13,834名で、会社名、担当者名、メールアドレス、電話番号、請求関連情報が対象です。侵入期間中の決済画面へのカード入力は最大39件で、別途、送迎・宿泊予約のカード決済ログなども調査中です。カード関係の調査対象全体を39件と扱うことはできません。
いったん再開した後に不審メールが判明
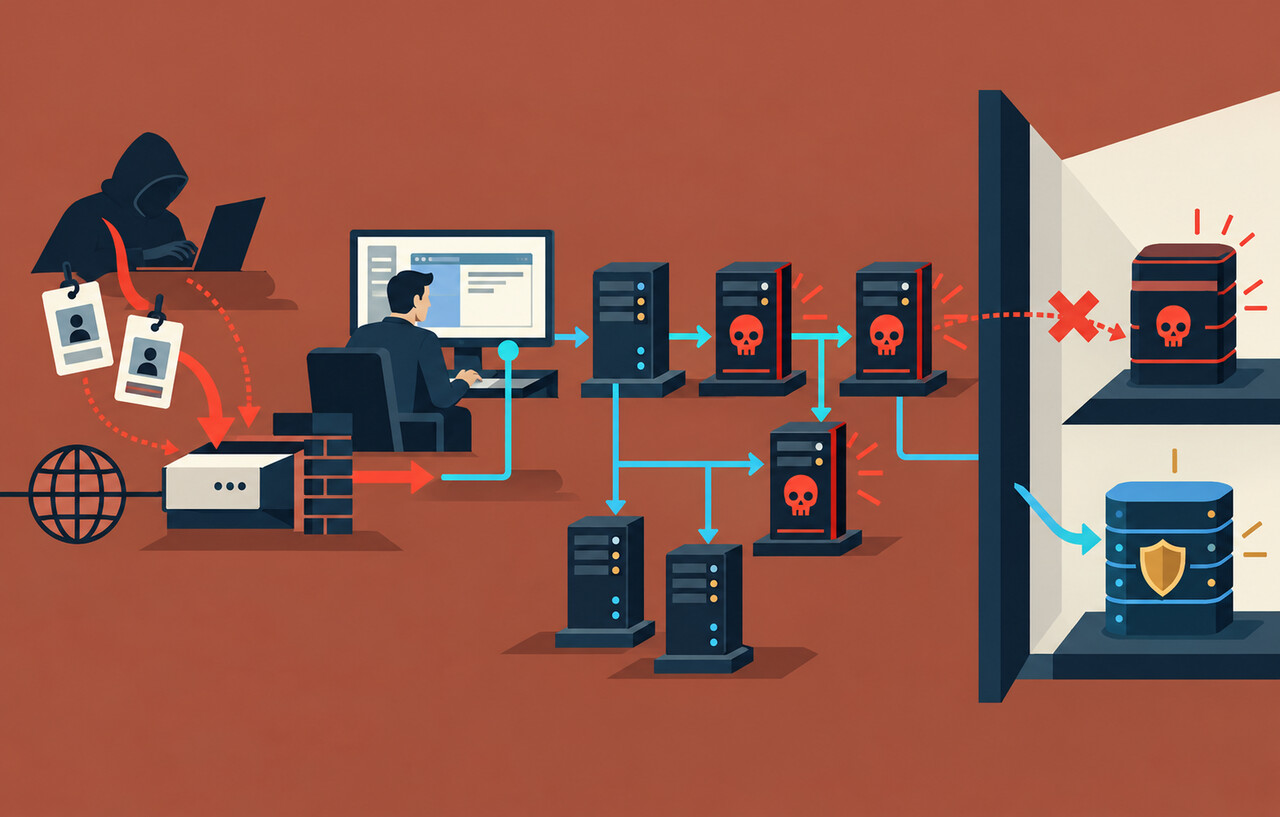
検知は11月6日21時13分ごろです。不正プログラムの設置、ファイルとメールテンプレートの改ざん、DB上の不正操作が確認されました。7日未明に停止と復旧を行い同日朝に再開しましたが、別の改ざん箇所に起因する不審メールが判明し、9日に再停止。11日にはAPIでの予約受付も全面停止しました。
13日の発表では安全性確認と抜本改修が完了するまで停止を続けるとしています。旅行者への連絡方法は旅行会社と協議して決定する予定です。各旅行会社の社内システムへの侵入や情報流出が確認されたという発表ではなく、サービス運営元のサーバーで起きた事案として範囲を区別する必要があります。
スポンサーリンク
認証鍵の不正使用とコード保管の問題
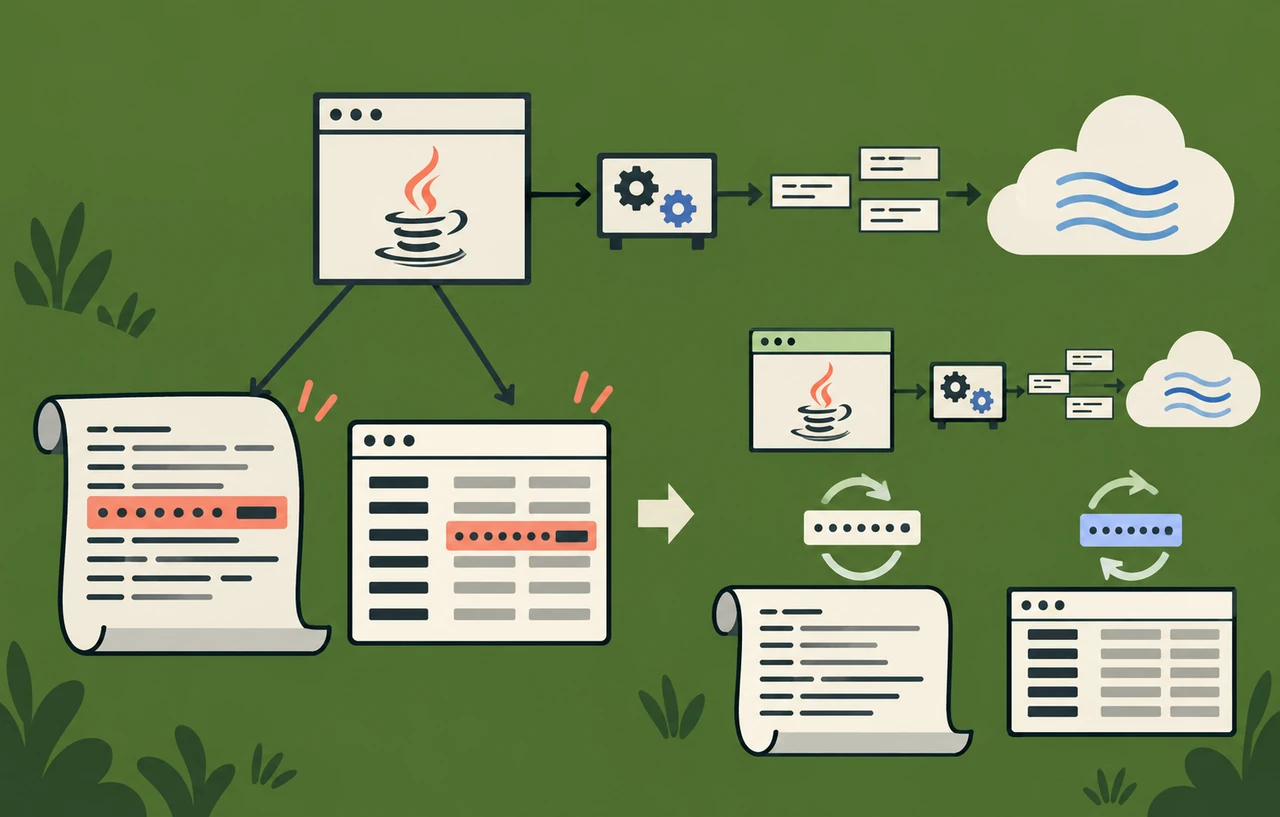
会社はを編集できる鍵の不正使用を確認しています。開発委託先のソースコード保管場所が外部から閲覧可能で、コード内にが記載されていたことも判明しました。ただし、侵入経路の全容は調査中です。公開コードから鍵を取得したという経路を、確定事項として補うことはできません。
同社は不正プログラムの削除、決済代行会社の認証情報の失効・再発行、改ざんデータの保全指示などを実施しています。ここから、すべての関連認証情報が交換済み、あるいは復旧の安全性が確認済みとまでは言えません。発表された措置と未完了の調査を分けて読む必要があります。
旅行者と旅行会社で異なる確認事項
公式の案内では、旅行者はメール等のリンクや電話番号を使わず、申し込み元の旅行会社などへ確認します。カードで支払った場合は利用明細を確認し、不審な請求はカード会社へ連絡してください。公表時点で情報悪用、送金被害、カード不正利用は確認されていません。
旅行会社には、11月6日以降に届いた通知の請求内容や支払先口座を点検するよう求めています。再開後にはログインパスワードを変更し、他サービスで使い回すパスワードは直ちに変更する案内です。アップルワールドは、カード番号やパスワードを尋ねたり、補償・返金の手数料を求めたりしないとしています。
スポンサーリンク
API停止を含めて予約業務を照合する
以下は本サイトの実務上の提案です。旅行会社は自社の予約記録と受付結果を突き合わせ、未処理や受付不明の予約を整理するとよいでしょう。APIの呼び出し成功、予約の確定、顧客への通知を別々に確認すると、再送で二重予約を作るリスクを抑えられます。提供元が案内していない復旧日時を顧客へ約束しないことも必要です。
また、改ざんされた通知が実際に送られた事案であるため、請求先変更などは既知の窓口へ別経路で確認する運用が有用です。予約の内容を知っていることだけを送信者の正当性の証拠にしないでください。これらは本サイトの提案であり、すべての旅行会社で被害や予約不整合が発生したという意味ではありません。