この記事のポイント
- 対象
- paizaの開発用ステージング環境
- 影響
- 最大902,576件の個人データに漏えいのおそれ。外部流出と二次被害は発表時点で未確認。
- 推奨対応
- 利用者は個別通知と公式窓口を確認。運用側は共有認証の失効と検証データを点検。
- 公表日
目次
paizaは2026年11月13日、開発用のアクセス管理に不備があり、最大902,576件の個人データに漏えいのおそれが生じていたと公表しました。対象はからテスト用に複製・保管したデータです。発表時点で外部への具体的な流出や二次被害は確認されておらず、「約90万人の情報流出が確定した」という事案ではありません。対象となる可能性がある利用者には、把握している連絡先へ個別メールを送付しています。
本稿は11月17日に確認したpaizaの公式発表に基づきます。Web開発者にとっては、本番サービスだけでなくに残るデータと、退職後も使える共有認証情報をどう管理するかに直結する事案です。
スポンサーリンク
何が起きたかと何が未確認か
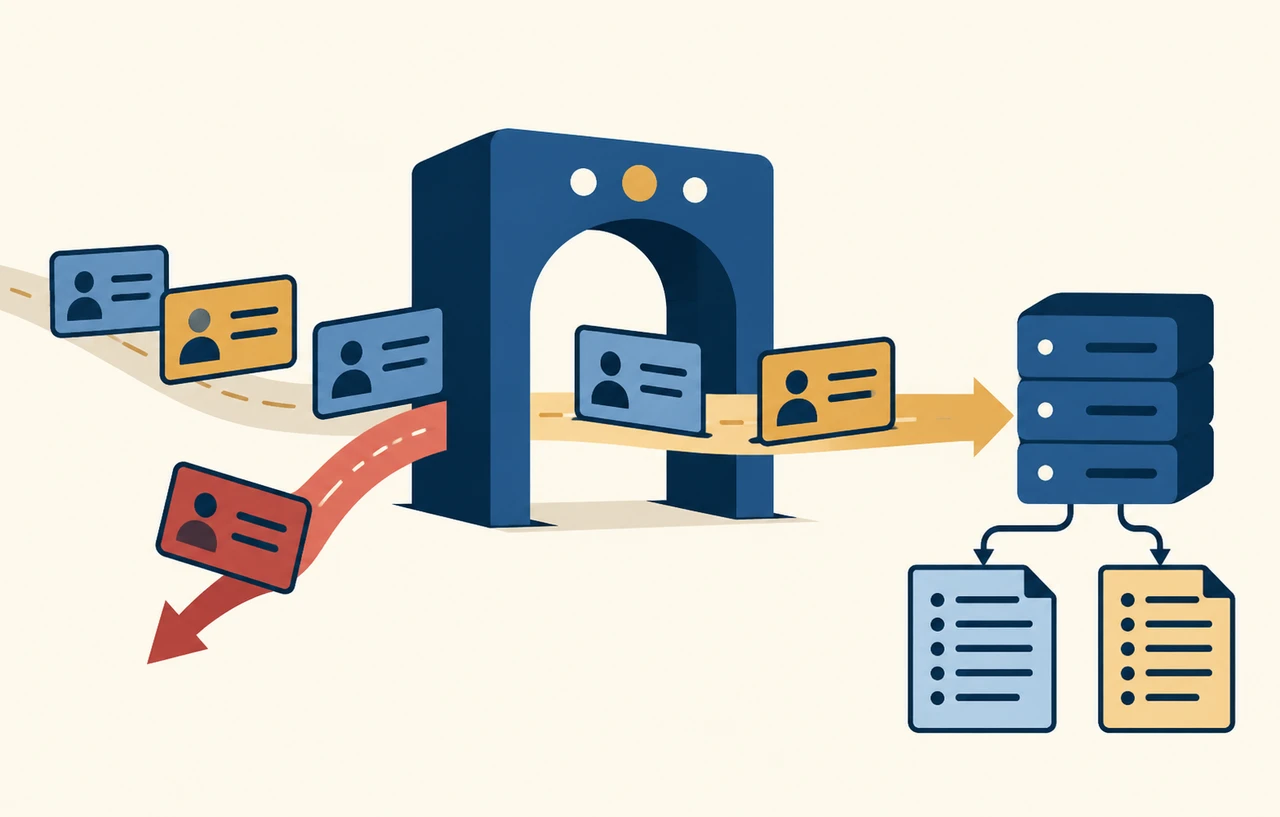
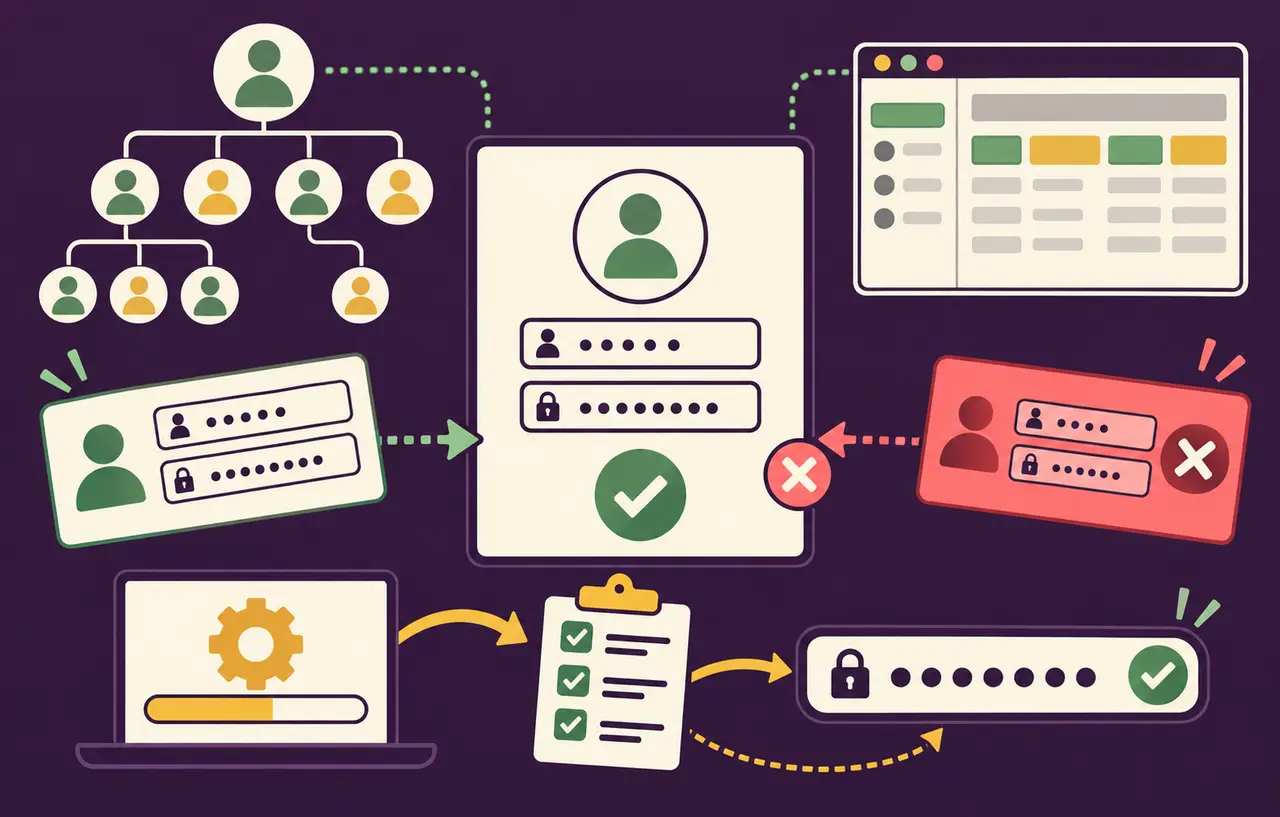
同社によると、動作検証環境のベーシック等のを変更せず長期間運用していたため、以前にを持っていた退職者等の第三者が、外部経由でアクセスできる状態が続いていました。同社は、不適切な認証情報管理と権限運用が原因と説明しています。退職者が実際に情報を持ち出したと確認されたわけではありません。
アクセスされ得る状態にあった期間は、環境を構築した2013年から、アクセス制限措置を完了した2026年8月13日までです。この期間は設定上の問題が続いた期間であり、その全期間にわたって攻撃や不正閲覧が行われていたことを示しません。最大件数も、アクセス可能な状態にあった個人データの件数として示されています。
7月の照会から8月の遮断と11月の公表へ
調査の契機は2026年7月17日の行政機関からの照会でした。緊急調査で認証管理上の不備を確認し、対象環境の遮断やの強化、行政機関への報告、緊急対策を実施したとしています。公式の経緯表では、8月12日に緊急即時処置、8月13日に遮断・アクセス制御強化、9月4日に社内管理マニュアル等の整備が記載されています。
また、緊急対策の実施期間として8月10日から11月5日が示されています。公表日は11月13日です。発覚、遮断、追加対策、公表を同じ日として扱わず、8月13日にすべての調査が終了したとも解釈しないことが必要です。
スポンサーリンク
マスク処理だけでは除けなかった対象情報
動作検証環境では、本番データの氏名、住所、電話番号、メインのメールアドレス、パスワード等を非表示化・置換したデータを複製・保管していました。しかし、ログイン時の認証用パスワードが固定文字列で運用され、一部項目にはマスク処理をしていなかった期間もあったと説明しています。
対象として列挙されたのは、ユーザーID、ニックネーム、ブログURL等に加え、生年月日、性別、職歴、学歴、在住都道府県などの属性、スキルチェック受験・学習実績、応募履歴、求人希望条件、通知設定などです。氏名等を置き換えていても、求職活動やプロフィールに関する情報が検証環境に残っていた点が重要です。
期間が限定された項目もあります。一部サービスのログインIDは2025年3~4月、GitHub IDは2017年9月~2026年7月、学籍番号は2026年2~3月、サブメールアドレスは2024年4~8月と記載されています。すべての利用者について、すべての項目が同じ期間保存されていたとは読み取れません。
法人取引先についても、組織名、企業情報、担当者の部署・役職・氏名カナ・携帯電話番号、請求先担当者情報等が含まれます。管理者・受講者・請求先等のメールアドレスや、請求先担当者名・受験者氏名等には一部マスク未適用期間があったとしています。単に「連絡先はすべて対象外」とまとめるのは不正確です。
利用者は個別案内と公式窓口を確認する
同社は、対象となる可能性があり連絡先を把握している利用者へ、個別メールを送付しているとしています。登録アドレスの変更や不達により届かない場合もあります。通知が来ていないことだけで対象外と断定せず、不明点は公式発表に記載された個人情報お問い合わせ窓口で確認してください。
11月13日の発表では、具体的な外部流出、情報の悪用、二次被害報告はいずれも確認されていません。一律のパスワード変更やサービス利用停止を求める案内も同発表にはありません。本サイトとしては、個別案内を確認する際、メール内の誘導先だけに頼らず、公式サイトから窓口へ辿ることを勧めます。これは予防的な提案であり、本件を悪用したが確認されたという意味ではありません。
スポンサーリンク
開発・運用担当者が自社で確認したい三つの境界
paizaは8月13日に、内部専用の安全な接続経路だけからアクセスできるネットワーク制御への切り替えを完了したとしています。今後は退職時の権限削除、テストデータのマスク基準の再検証、管理マニュアル改訂、外部専門機関による診断等を強化する方針です。
ここから自社へ適用する確認点は、検証環境への到達経路、共有認証情報の失効、本番データを複製した後の残存項目の三つです。本サイトの提案として、退職者の個別アカウント削除だけで共有パスワードも使えなくなるか、入力項目の追加時にマスク対象が追従するか、古い複製データの保存期限が決まっているかを点検すると、今回の事実と対応を具体的な作業へつなげられます。
ただし、これらは今回のシステムを再現・検証した結果ではありません。公式発表で確認できるのはアクセス管理の不備と対象データ、実施した制限措置等です。実際のアクセス主体や持ち出し件数を推測せず、追加発表があればその確認内容に基づいて判断を更新する必要があります。