
TAG
#認証・認可
認証・認可に関する記事の一覧です。
190件の記事
ARTICLES
記事一覧
新着順・91〜105件を表示
-
かたしな高原の配信環境からフィッシング|送信先約3万800件と閲覧対象253人の違い
かたしな高原の外部メール配信環境が悪用され、約30,800件へフィッシングメールが送られました。253人の情報閲覧のおそれとは範囲が異なります。公式調査に基づき、対象情報、入力済み…
-
マップカメラで77,204件に情報流出の可能性|ポイント情報も対象
シュッピンはメール配信委託先への不正アクセスにより、マップカメラのメールアドレス77,204件などが流出した可能性を公表しました。ポイント残高・有効期限・都道府県名の対象範囲、決済…
-
AWS API MCP ServerにOAuth検証不備|1.6.0更新とaudience設定を確認
AWS API MCP Server 1.3.0以上1.6.0未満では、別アプリ向けOAuthトークンを受け入れる可能性があります。影響構成の特定、1.6.0への更新、audien…
-
MUJIアプリで最大約2726万件に情報流出の可能性 退会者も対象
良品計画はMUJIアプリと無印良品ネットストアの利用者情報について、最大約2,726万件に外部流出の可能性があると公表しました。11月6日に始まったネットストアの停止範囲と、対象者…
-
みまもりCUBEで個人情報5400件に漏えいのおそれ 本人確認書類も対象
ラムロックが「みまもりCUBE」ECサイトの不正アクセス調査結果を公表。個人情報5,400件とカード情報190件に漏えいのおそれがあり、本人確認書類や過去の利用者も対象です。流出確…
-
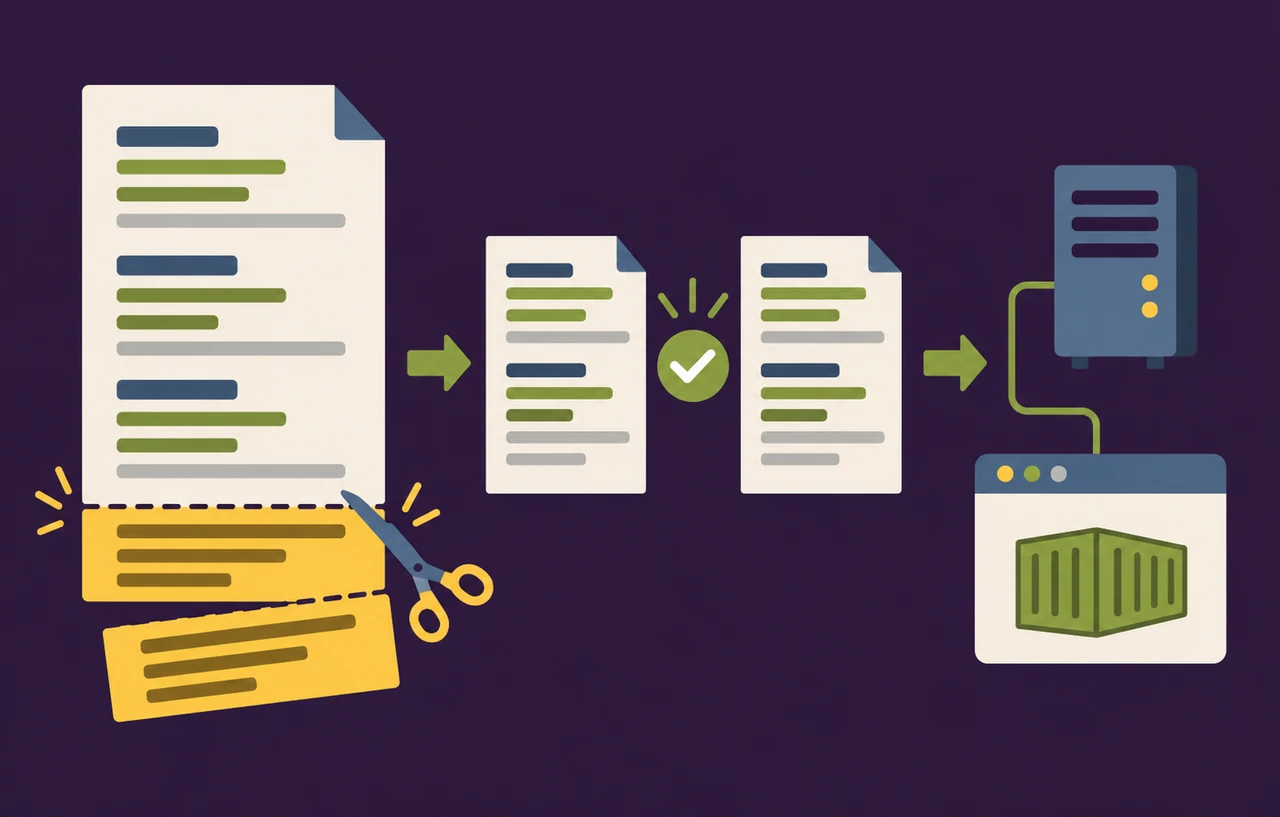
Podman Quadletで削除した権限が残るときの確認手順
Podman Quadletの置換で旧ファイル末尾が残るCVE-2026-19730を題材に、追加権限やマウントを確実に削る手順を解説。上流とRHELの修正版、原本と配置先の比較、…
-
ヤクルト本社で個人情報約4万件が漏えい|問い合わせ内容や給食サイト会員情報が対象
ヤクルト本社が公式サイトへの不正アクセスで約4万件の個人情報漏えいを確認。問い合わせ利用者や「たのしい給食」会員などの対象項目、10月26日の機能停止と30日の公表、個別連絡の準備…
-
ギフティでeギフト不正発行|約5億5千万円の損失見込みと利用者への影響
ギフティの一部システムでeギフトが不正発行され、グループは約5億5,000万円の損失を見込んでいます。利用者の保有ギフトの不正使用や個人情報漏えいは未確認。公式資料からシステム停止…
-
グッドスマイル公式ショップで決済ページ改ざん|カード情報の対象と利用者対応
グッドスマイルカンパニーが第3報でカード決済ページへの不正プログラム設置を公表。全桁情報の漏えい可能性がある2,800人と下4桁・有効期限の40万2,466枚を区別し、決済未完了者…
-
Sanity MCP 2.45.2の更新点|文書改変のスキーマ検証と権限を点検
Sanity MCP Server v2.45.0/2.45.2の更新点を解説。文書作成・パッチ・公開のスキーマ検証、スキーマを一意に選べない場合の警告継続、liveEdit、OA…
-
GMOデスクトップクラウド不正アクセスの経緯と利用者対応|補償と移行の条件
GMO「お名前.com デスクトップクラウド」の不正アクセスを10月29日時点の公式発表で整理。情報持ち出しと不正取引の報告、全セッション切断が必要な理由、見舞金・損失補償の条件、…
-
mcp-server-gitの境界回避を修正|2026.10.28更新と複数ツールの点検
mcp-server-gitの2026.10.28未満で、入れ子の.git参照により--repositoryの境界を越えて別リポジトリを読み書きできる問題が修正されました。影響条件…
-
九州大学が外部サービス被害2件を公表|校友会と職員アカウントで異なる対応
九州大学は10月28日、外部サービスで2件の不正アクセス被害を公表しました。校友会は氏名・メールアドレスの漏えいを確認し、登録最大9,999件の実際の対象範囲を調査中。QLIFIC…
-
コミックシーモアが一部再開|Web閲覧にはパスワード再発行が必要
コミックシーモアは10月29日、購入済み作品と読み放題のWeb閲覧などを再開しました。利用にはパスワード再発行が必要です。購入や退会などの停止継続機能、会員DB319件とログ最大約…
-
Struts 2 RESTに入力認可の抜け道|7.4.0更新後も必要なany-setter設定
Struts 2のRESTプラグインで@JsonAnySetterへの入力に注釈の制限が掛からない問題が公表されました。対象は7.2.1~7.3.0。7.4.0以降への更新に加えて…
スポンサーリンク