この記事のポイント
- 脆弱性
- CVE-2026-132165
CVE-2026-132166 - 深刻度
CRITICAL
- 対象
- Drupalコア
- 悪用状況
- 不明
- 推奨対応
- Drupal 11.4.13、11.3.22または10.6.22以降の対応版へ更新し、インストーラーの公開範囲と設定ファイルの権限を確認する。
- 公表日
目次
Drupal Security Teamは2026年11月18日、Drupalコアのインストーラーを介してサイトを乗っ取られたり、コードを実行されたりするおそれのあるを公表しました。-2026-132165で、公式評価はCriticalです。同日の更新では、別の欠陥と組み合わさることでコード実行につながるCVE-2026-132166も修正されています。公開中のDrupalサイトは、運用系列に合うを本番に配備したうえで、インストール後に残る入口と設定ファイルの権限を確かめてください。
対象はDrupalコアです。拡張モジュールだけを更新しても今回の修正は届きません。反対に、Drupalの版を調べるために外部へ管理情報を公開する必要もありません。依存関係の管理情報と実際の配備物を照合し、利用者のリクエストを処理するすべての環境で修正版が動いていることを確認します。
スポンサーリンク
インストール済みのサイトでも入口を点検する
Drupal公式勧告 SA-CORE-2026-017によると、Drupalコアには初期セットアップ用のファイルが含まれており、特定条件下で第三者がインストーラーを利用して再インストールを試みることができます。公式の評価では不要ですが、条件には依存します。ログイン画面や管理者のがあるだけでは、初期セットアップ用の入口が保護されているとは判断できません。
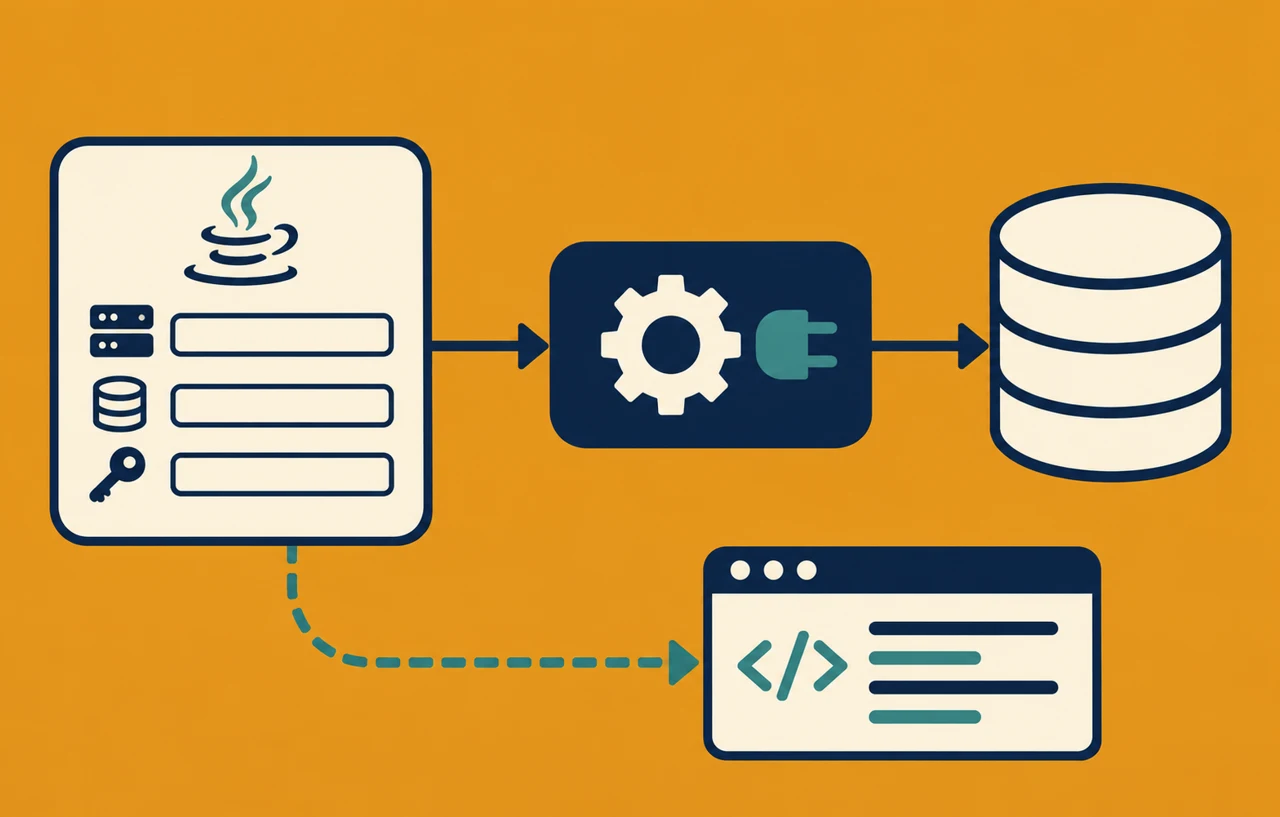
公式勧告は、Webサーバーの実行主体がsettings.phpへ書き込んだり、その権限を変更したりできない構成なら、一部の経路を緩和できると説明しています。ファイルを読み取り専用に見せる設定だけで判定せず、実際にPHPを実行するユーザー、ファイルの所有者、配備方式まで確認します。コンテナの作成時に設定した権限と、実行時にマウントされたファイルの権限は別に確認してください。勧告は一部経路の緩和を示しており、これで全条件が解消されるとはしていません。
また、Drupal Security Teamはインストール後にインストーラーを保護するよう推奨しています。サイトの構成に応じて、既設環境の初期セットアップ用機能に公開側から通常のアクセスで到達できないことを確認します。運用中のサイトで再インストールを試す必要はありません。構築環境ではインストーラーが必要になることがあるので、公開環境向けの制御と、初期構築に必要な経路を分けて管理します。
Drupal Stewardを利用するサイトについて、勧告は既知の攻撃経路に対する保護があるとしています。ただし、追加の経路が見つかる可能性を考慮し、同サービスの利用者にもアップグレードを勧めています。契約やの存在を修正版へ切り替えない理由にせず、緩和策の適用とパッチの反映を別々に記録します。公式勧告の評価には実証の区分がありますが、ここで参照した勧告をもって実環境での侵害が確認されたとはいえません。
もう一件は別の脆弱性と組み合わさると影響する
Drupal公式勧告 SA-CORE-2026-018は、Drupalコアに、信頼できない入力をデシリアライズする別の脆弱性がある場合に利用され得るメソッドの連鎖が含まれていたと説明しています。CVE-2026-132166は単体では直接悪用できず、公式評価はModerately criticalです。インストーラーの入口を塞ぐ対策でこの問題までなくなるわけではありません。
運用上はコア更新に加え、アプリが外部から受け取った内容をオブジェクトとして復元する処理が独自モジュールや外部連携にないかを別途点検します。原因側となる欠陥が残っていれば、今回の連鎖を取り除いても危険な入力処理そのものは修正されません。レビュー対象を内製コード、追加モジュール、取り込み処理の担当チームに分け、コア更新とは別のチケットとして扱うと状況を追いやすくなります。
スポンサーリンク
系列ごとの更新先と保守終了版の扱い
両方の勧告が示す更新先は、11.4系が11.4.13、11.3系が11.3.22、10.6系が10.6.22です。公式の影響範囲は10.6.22未満、11.0.0以上11.3.22未満、11.4.0以上11.4.13未満と記載されています。ただし11.2系以下の旧11系と、10.5系以下の旧10系にはセキュリティ対応が提供されないと説明されています。サポート外の系列に対して、同じ系列番号のまま修正版が出ることを前提にしないでください。
旧系列から移る場合はPHPやDBの前提、拡張の互換性、既存構成の移行手順を確認します。対応の優先順位は、公開インスタンス、外部公開を避けているが重要データへ接続する環境、独立したなどに分けて考えます。修正版へ移行できる環境は先に進め、移行に時間が必要な環境では管理面や不要な公開経路を制限する暫定策と、移行予定を記録します。
マネージド環境で配布元が修正を管理している場合は、契約上の責任分界を確認し、CVE番号を添えて提供元へ適用対象と反映日を問い合わせます。同じ会社が開発環境とを別々に更新することもあるため、回答が自分の契約やインスタンスに当てはまるかを確かめます。コアの更新が完了したという回答と、公開されている環境の実行物が入れ替わったという確認は分けて扱います。
Composerの解決結果を本番の配備物へつなげる
Drupal公式のComposer更新ガイドを手元のプロジェクトのと照合します。更新前に、利用中の系列、Drupalコアの依存、現在の、配備先を把握します。制約で修正版が選ばれない場合は、どの依存関係が版を固定しているかを調べます。セキュリティ更新を早めるために本番上で制約を無計画に外すと、別のパッケージまで変わり、復旧時に再現できなくなるおそれがあります。
検証環境で修正版を含むロックファイルを生成し、変更された依存をレビューします。サイトのコードとDBのを取り、プロジェクトで定めた順序で必要なDB更新と再構築を行います。自動化している場合は、テストで使ったロックファイルと配布先で使うものが同一であることを確認し、検証済みの成果物を本番へ送ります。更新の手順と本番への反映を同じ記録に残すと、後からどこで旧版が混ざったかを調べやすくなります。
たとえばWebノードが複数台ある構成では、管理画面に出た一台の版だけで完了判定をしません。全ノードで稼働中の成果物を確認し、旧コンテナ、切り替え前のリリースディレクトリ、予備系統が公開受け付けに残っていないかを見ます。増設や自動復旧が旧成果物から起動しないよう、配備定義とイメージの参照先も更新します。複数サイトを同じコードで動かす場合には、対象サイトごとの設定差やDB更新の要否も記録します。
スポンサーリンク
更新後の確認は普通の操作で行う
影響を確認するために脆弱性を再現する必要はありません。更新後の確認では、公開トップページ、ログイン、よく使う業務画面、公開側から見えないはずの管理・初期構築経路を分けて確かめます。閲覧だけで完結する確認と、書き込みを伴う動作確認は環境を分けます。本番で検証する場合は、サイトの通常機能とログを使い、業務データを書き換える操作は検証用データが使える経路に限定します。
設定ファイルを保護した後は、通常リクエストを処理するアプリが読み取りできる一方、Web実行ユーザーが不要な変更権限を持っていないことを管理情報から確認します。実行中のサービスがどのファイルを参照するか、配備時だけ必要な権限が稼働時に残っていないかも見ます。変更が原因でサイトが動かなくなった場合は、公開保護を無条件に解除せず、読み取り権限、親ディレクトリ、マウント設定を順番に切り分けます。
更新による障害に備える場合は、コード・DB・設定をセットで戻せるかを事前に確認します。旧版へ戻すことで修正前の状態に戻るなら、公開経路の制限も切り戻しの手順に含めます。正常な動作を確認した時点と全ノードへの修正反映を確認した時点は区別し、運用記録にまとめます。
不審な変更があればパッチと調査を分ける
パッチを適用しても、先に変更された設定やアカウントが元に戻るわけではありません。心当たりのない設定変更や管理者の追加、配備履歴と一致しないファイルが見つかった場合は、Web・のアクセス記録、管理者操作と配備の履歴を保全し、既知の正常な配備物との差分を確認します。記録が残っていない期間は、何を確認できなかったかを作業記録に残します。
優先作業は、運用している系列に対応する修正版の反映です。その後、インストール済み環境の入口と設定ファイルの権限を確認し、更新前の不審な変更があれば別途調査します。完了記録には、更新したバージョン、反映した環境、構築用経路の公開範囲、確認結果を残します。
複数サイトを同時に管理するときの完了条件
同じDrupal構成を複数の顧客サイトへ配布するチームは、の修正版を一つ作った時点で全顧客を更新済みにしないでください。サイトごとに使う系列や配備の承認者が異なることがあります。管理台帳では、更新用の成果物が完成した状態、各サイトの切り替えが済んだ状態、公開経路と実行中の版を確認した状態を分けます。切り替え待ちのサイトには、暫定対応の担当者と解除条件を付けます。
また、同月のPHPセキュリティ更新を並行して進める環境では、PHPの更新確認とDrupalコアの更新確認を混ぜないようにします。を作り直してもDrupalの依存が旧版なら今回の修正は入らず、Drupalのコアを更新してもPHP自体の更新を済ませたことにはなりません。両方を更新する場合は、どの実行環境でどちらが反映されたかを記録し、動作確認で問題が出たときに原因を切り分けられるようにします。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ