目次
Mistralは2026年11月5日、Mistral Studioにコネクタを追加した。既存のHTTP をOpenAPI仕様から読み込み、エージェントやワークフローが呼び出せるツールへ変換する機能である。HTTPコネクタは現時点でプライベートプレビューだ。APIを使わせるたびにサーバーを新設してきた開発チームにとって、まず試せる経路が一つ増えた。
対象は、社内にとOpenAPI仕様があり、それをMistral Studio上のエージェントやワークフローから利用したいチームだ。今回の固有の価値は「APIをモデルに見せる方法」だけではない。取り込めた操作と取り込めなかった操作を確認し、公開するツールを絞り、認証の主体を決めるところまでをStudio側で組み立てられる。本番導入では、変換できたことを完成とせず、仕様の範囲、実行主体、再試行、評価を順番に決めたい。
スポンサーリンク
HTTPコネクタはMCPサーバーを作らない選択肢
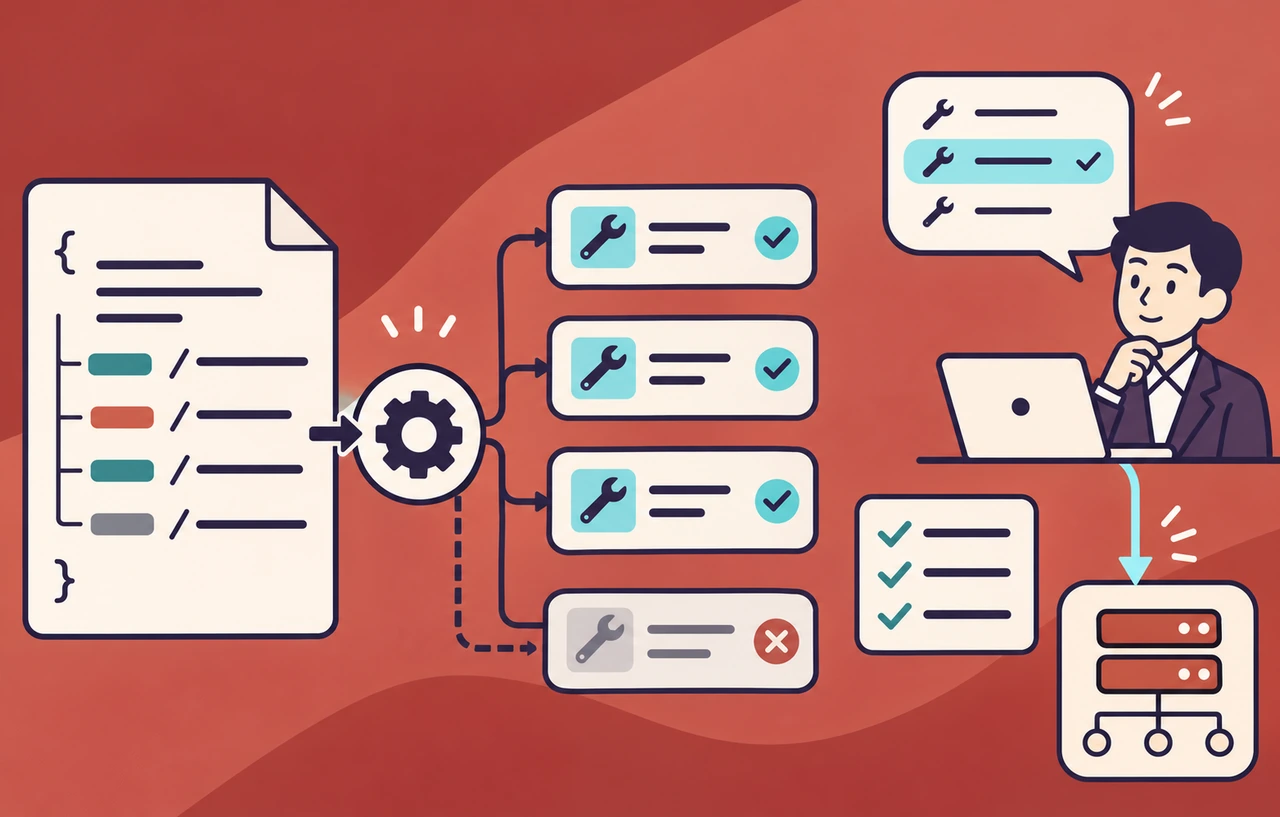
Mistralの公式ドキュメントでは、HTTPコネクタはOpenAPI仕様を取り込み、対応するoperationごとにツールを作る。エージェントやワークフローからはMCPコネクタと同様に利用でき、個々のツールは有効・無効を切り替えられる。既存APIの操作面を、そのまま無制限にモデルへ渡す機能ではない。変換結果を確認してから必要な操作だけを公開するための入口と考えると分かりやすい。
独自MCPサーバーが不要になるとは限らない。既存APIの入力と出力がエージェント向けに十分明確で、追加の集約処理も少ないならHTTPコネクタが向く。一方、複数APIを一つの業務操作へまとめたい、応答を大幅に整形したい、独自の承認状態を持ちたい、接続先をMistral以外でも共通利用したい場合は、MCPサーバーや専用の統合層を残す価値がある。選択基準はの新しさではなく、業務上の一操作をどこで定義するかである。
取り込み前にOpenAPIを小さく整える
StudioはOpenAPI 3.0、3.1、3.2を扱い、Swagger 2.0には対応しない。仕様はまたはYAMLのファイルとしてアップロードするか、公開URLから読み込む。URLを使う場合、そのURL自体はなしで取得できる必要がある。社内専用の仕様書を公開URLへ置くことが適切でなければ、ファイルで渡すか、公開用に最小化した仕様を別に管理する。
最初から全を入れると、ツール名の衝突、曖昧な説明、似た操作の選び間違いを見つけにくい。検証用の仕様では、読み取り中心の二、三操作から始める。operationId、要約、必須引数、列挙値、エラー応答を明記し、同じ意味の操作を複数の経路で公開しない。モデルが推測しなくても目的と引数を区別できるかを、人間が仕様だけ読んで判断する。
- 利用者の質問から一意に選べるoperationIdと説明を付ける
- 省略可能な引数には既定値と省略時の挙動を書く
- 更新系は読み取り系と分け、影響の範囲を説明する
- 巨大な応答はページングや項目指定を用意する
- テストで使わない管理用エンドポイントは仕様から外す
スポンサーリンク
作成と検証を一度に済ませない
作成手順は、StudioのConnectorsからカスタムコネクタを追加し、HTTPを選び、APIのベースURLと認証方法を設定する。公式ドキュメントが示す認証方式は、認証なし、、である。OAuthではエンドポイント、トークンエンドポイント、scopeを個別に設定でき、OAuthサーバーを貼り付けて項目を埋める方法も案内されている。
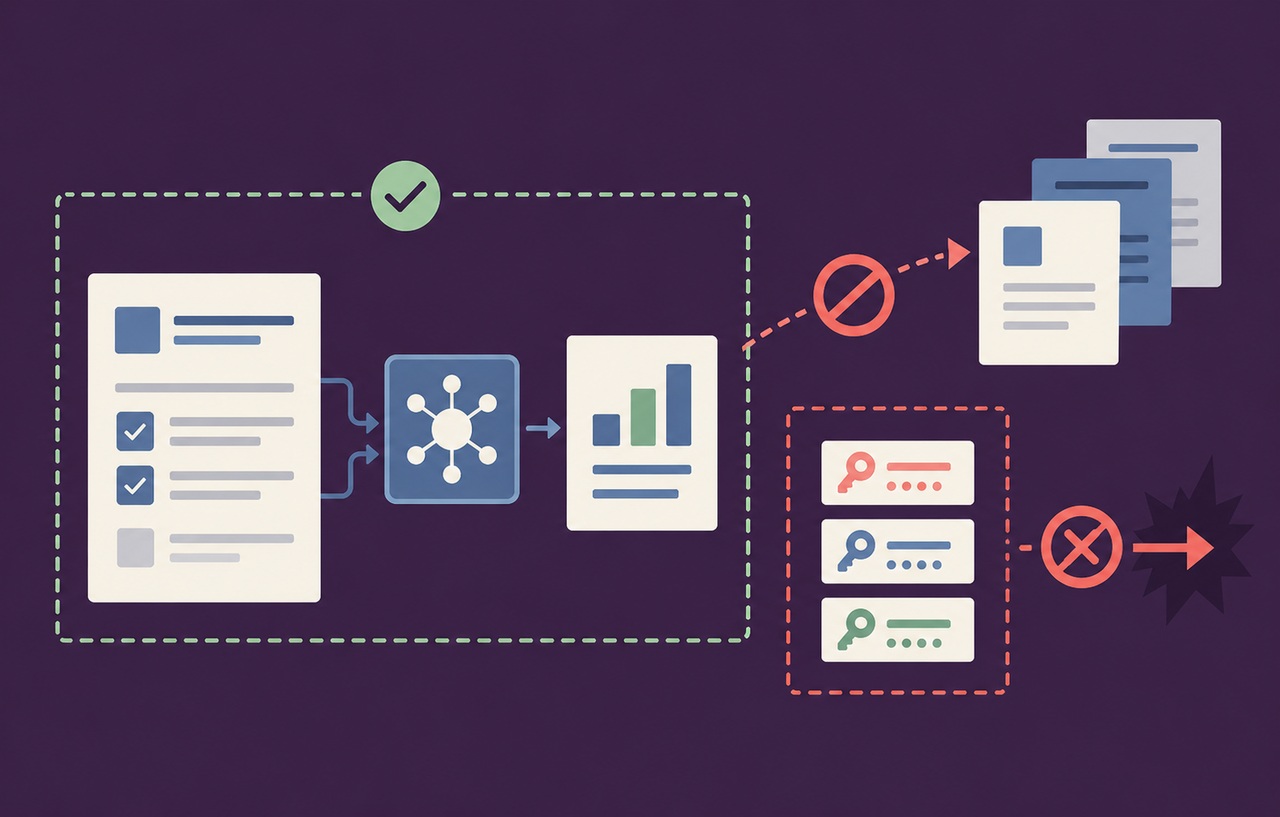
コネクタを作った時点では、まだツール一覧は完成しない。OpenAPIファイルまたはURLを指定すると、Studioは仕様の抜粋、処理上のエラー、ツールへ変換できるoperation、変換できないoperationと理由を表示する。ここで「Validate and add tools」を実行する前に、期待する操作数と名前を照合する。変換されなかった操作を黙って欠損として扱わず、仕様を修正するか、対象外として記録する。
変換後は個々のツールを無効化できる。試験段階では検索、一覧、詳細取得だけを有効にし、作成、更新、削除は別のテストケースへ分ける。モデルのだけで利用範囲を制限するより、そもそも見せるツールを減らした方が、選択誤りの原因を切り分けやすい。読み取りで期待する選択精度が出てから、影響のある操作を一つずつ追加する。
認証は誰の資格情報で動くかを先に決める
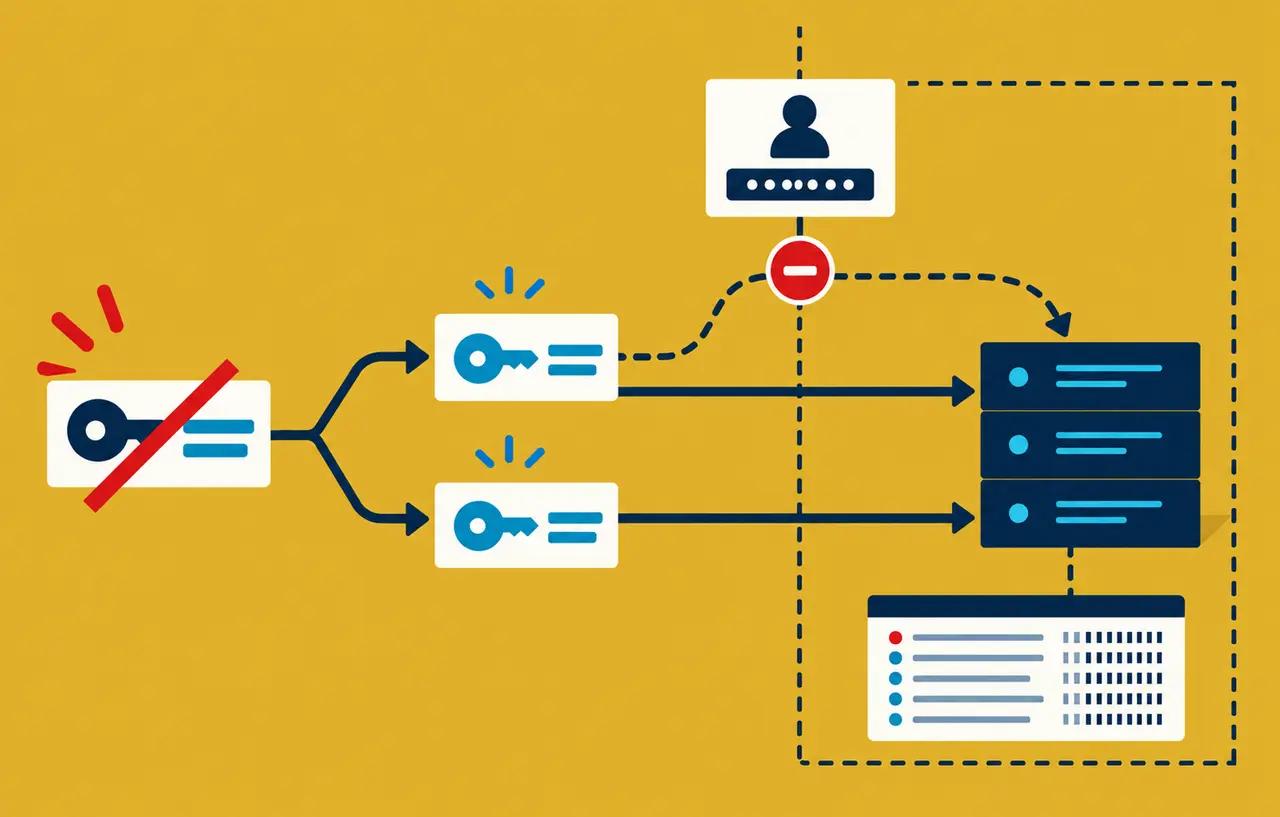
同じAPIでも、会話中の本人として呼ぶ場合と、バックグラウンド処理のサービス主体として呼ぶ場合では設計が異なる。Mistralのワークフロードキュメントでは、コネクタの資格情報を実行時に解決し、利用者代理のワークフローでは起動した利用者の資格情報、通常のワークフローではworkerの資格情報を使う構成が説明されている。OAuthの認可がまだなければ、ワークフローを一時停止して認可URLを返し、完了後に再開する流れもある。
したがって、接続確認を一つの管理者アカウントだけで済ませてはいけない。一般利用者、権限不足の利用者、期限切れの資格情報、資格情報が未登録の利用者を分けて確認する。サービス主体で実行する定期処理なら、利用者の権限を暗黙に引き継がないことも確かめる。API側のには、どのコネクタ、どの実行主体、どのoperationが呼ばれたかを追跡できる識別子を残したい。
スポンサーリンク
ツール呼び出しは失敗と再試行を含めて評価する
評価では、正しい回答が返ったかだけを見ない。どのツールを選んだか、不要なツールを呼ばなかったか、引数が仕様に合ったか、APIの失敗を利用者へ適切に返したかを分けて記録する。似た名前のoperationを混同するなら、モデル変更より前にoperationIdと説明を見直す。引数不足が多いなら必須項目、列挙値、例の不足を疑う。
更新系ではタイムアウト後の再試行が特に重要だ。クライアントから結果が見えなくても、API側では処理が完了している場合がある。注文登録やチケット作成のような操作には、API側で冪等キーを受け取り、同じ業務要求を二重登録しない仕組みを用意する。HTTPコネクタがoperationをツールへ変換しても、接続先APIのトランザクション設計までは代行しない。
最低限、正常応答、入力エラー、認証エラー、権限不足、、サーバーエラー、タイムアウトを試す。応答が大きいAPIでは、モデルへ渡る前に必要な項目へ絞れるかも確認する。トークン消費と待ち時間が増えたとき、原因がモデル推論なのか、API応答なのか、ツールの再呼び出しなのかを分けて計測できる状態が必要だ。
仕様変更をツール変更として管理する
OpenAPIの更新は、ドキュメント修正であると同時にモデルへ見せる操作面の変更でもある。operationIdの改名、引数の必須化、列挙値の追加、応答の変更は、既存のプロンプトや評価ケースに影響する。APIを先に更新してから仕様を追従させる運用では、Studio上のツールと実際のAPIがずれる期間が生じる。API実装、OpenAPI、コネクタの取り込み結果を同じリリース単位で管理したい。
では仕様の版を固定し、取り込み日時と有効なツール一覧を記録する。差分が出たら、追加・削除・変更されたoperationをレビューし、評価を通した後に本番コネクタへ反映する。更新系ツールを追加する場合は、実行前の確認、成功後の識別子、結果不明時の照会方法までを一組の変更として扱う。単に「APIが200を返す」だけでは、エージェント運用の受け入れ条件にならない。
| 確認対象 | 受け入れ条件の例 |
|---|---|
| ツール選択 | 代表質問で意図したoperationを選び、不要な呼び出しをしない |
| 引数 | 必須値を欠かさず、列挙外の値を送らない |
| 認証 | 利用者主体とサービス主体を混同せず、権限不足を正しく返す |
| 再試行 | タイムアウト後も同じ要求を二重作成しない |
| 観測 | 実行IDからモデル呼び出しとAPI側の処理を追跡できる |
この表は製品の保証値ではなく、導入側が決める受け入れ基準の例である。業務ごとに許容できる失敗率や待ち時間は異なるため、自社の会話ログや想定質問から評価データを作る。人が直接APIを呼ぶテストと、モデルがツールを選ぶテストを分けると、仕様の問題とモデル選択の問題を混同しにくい。
プライベートプレビューを本番前提にしない
Mistralの11月5日付リリースノートはHTTP APIコネクタをプライベートプレビューとして案内している。一方、コネクタ全般やワークフローの公式ドキュメントには公開プレビューの機能も含まれる。Studio全体の提供状態を一括りにせず、採用する機能ごとに利用可否と変更可能性を確認する必要がある。
導入判断では、対象組織でHTTPコネクタが有効か、利用や契約に条件があるか、OpenAPIのどの構文が変換できるかを実環境で確認する。この記事では未実施の動作を保証しない。プレビュー中は、仕様ファイル、変換後のツール一覧、評価データ、手順を版管理し、変更後に同じテストを再実行できるようにする。
小さな読み取りAPIから採否を決める
最初の検証には、検索と詳細取得だけを持つ小さなAPIが向く。OpenAPIを最小化し、Studioへ取り込み、変換結果を目視し、不要なツールを無効にする。次に利用者本人とサービス主体のどちらで呼ぶかを固定し、成功と失敗の評価を行う。最後に、独自MCPサーバーと比べて、実装量、仕様の表現力、観測性、接続先の再利用性を並べる。
HTTPコネクタの利点は、既存APIを短い経路で試せることにある。採用の決め手は、ツール化の速さだけではない。業務操作をOpenAPIで十分に表現でき、認証主体と失敗時の扱いを説明でき、必要なoperationだけを継続して評価できるかで判断したい。
スポンサーリンク