この記事のポイント
- 脆弱性
- CVE-2026-123864
CVE-2026-123863
CVE-2026-123865
CVE-2026-123866
CVE-2026-123868
CVE-2026-123874
CVE-2026-123875
CVE-2026-123872
CVE-2026-123867
CVE-2026-123877
CVE-2026-123871 - 深刻度
HIGH
- 対象
- Node.js 22・24・26系(影響条件はCVEごとに異なる)
- 悪用状況
- 不明
- 推奨対応
- 22.23.5・24.22.3・26.13.1など利用系列の修正版へ更新し、稼働プロセスを置き換えて構成別に通信と拒否を確認する。
- 公表日
目次
プロジェクトは2026年11月11日、22・24・26系のセキュリティ更新を公開しました。修正版は22.23.5、24.22.3、26.13.1です。今回の主な確認対象は、Node.js自身がや/2を受け付けるWebサービスと、ホスト名ごとにクライアントの条件を変えているサーバーです。公開された適切なへ更新し、全プロセスを置き換えてから、通常通信と拒否すべき通信の両方を確認してください。
10月のBrotli修正を適用済みでも、今回の更新は別途必要です。認証前の接続でプロセスが停止する問題、ほかの接続の応答バッファーやHTTPSのメモリーが漏れる問題、mTLSのホスト別認可を回避する問題が含まれます。公式が示す最高深刻度はHighです。本稿は11月17日にNode.js公式告知と配布ページを確認したニュースであり、攻撃を実環境で試した結果ではありません。
スポンサーリンク
更新先と影響条件を先に分ける
現在22系なら22.23.5、24系なら24.22.3、26系なら26.13.1を今回の修正公開版として確認します。セキュリティ修正の適用とメジャー系列の移行は別の作業です。たとえば24系を利用しているだけで、検証なしに26系へ移行する必要があるという意味ではありません。サポート終了系列では、利用している配布元の保守状況を確認し、サポート中の系列へ移す計画も必要です。
影響系列はごとに異なります。HTTP/2の一部は24・26系、HTTPSのメモリー漏えいやTLSの問題は22・24・26系が対象です。リリースノートに修正が含まれることと、各系列で同じ攻撃条件が成立することを混同せず、公式告知のImpactと自社の利用を対応付けます。以下ではWeb運用上の判断が変わる経路を中心に整理します。
HTTPSはレスポンスの早期送信と本文処理を点検
CVE-2026-123864は、Node.jsのHTTPS処理でHTTPパーサーが再入され、別接続の情報を含むヒープメモリーがリクエスト本文へ混入し得る問題です。公式はTLSや他利用者の要求が対象になり得ると説明しています。認証されていないクライアントから到達でき、22・24・26系に影響します。平文のnode:httpはこのCVEの対象外です。
成立には、要求本文の受信が終わる前にres.flushHeaders()を呼び、その後に空でないデータをres.end()へ渡すハンドラーが関係します。混入した内容を読み出すには、要求本文をそのまま応答したり保存したりする経路も必要です。コード検索ではflushHeadersだけを見るのではなく、本文受信の完了時点、応答確定、保存先、後から本文を参照できる利用者まで追ってください。
本サイトの提案は、Node.jsでTLSを終端するAPI、アップロード、ストリーミング応答、本文を記録する診断機能から優先確認することです。前段でTLSを終端してNode.jsへ平文を渡す構成では、このHTTPS固有経路と前段の責任範囲を分けます。ただし、同じプロセスに別のTLS受付口がないかも確認し、前段の存在だけでNode.js全体を対象外にはしません。
スポンサーリンク
HTTP/2は停止と接続資源の残留を別々に見る
CVE-2026-123863は、HTTP/2の終了時にメモリー管理の整合性検査が失敗し、プロセスが終了する問題です。要求本文が終わる前に応答する一般的なハンドラーでも条件になり得ます。対象は24・26系です。一つのプロセスが多数の利用者を処理する構成では、接続単位の失敗がサービス単位の停止へ広がる点を考慮します。
CVE-2026-123865は、終了処理中のエラーでセッションが回収されず、メモリーとファイル記述子が残る問題です。22・24・26系に影響します。プロセス再起動回数だけでなく、接続数、CLOSE_WAIT、ファイル記述子数、メモリーの増加を監視対象にします。再起動で一時的に回復しても、脆弱なを残す限り修正完了ではありません。
加えてCVE-2026-123868では、読み出されないストリームに蓄積した受信データがセッションの予算へ計上されず、maxSessionMemoryの制限で抑えられない場合があります。対象は24・26系です。設定済みのメモリー上限があることを、今回の資源枯渇に対する完全なとは扱わず、ランタイム更新とプロセス単位の資源監視を組み合わせます。
ファイル配信とストリーム取消は漏えいにもつながる
CVE-2026-123866は、送信が詰まったストリームを破棄する際、解放済みの応答メモリーを送信してしまう問題です。他接続の応答バッファーが含まれる可能性があり、22・24・26系が対象です。24・26系の特定の変更以降では相手側の操作だけで破棄を誘発でき、全対象系列でアプリ側のタイムアウト等による破棄も関係します。
respondWithFile()やrespondWithFD()でファイルを配信するサービスは、CVE-2026-123874とCVE-2026-123875も確認します。前者は保留中の書き込みとリセットが重なるメモリー破損で24・26系、後者はダウンロード取消でNULL参照による停止が起きる問題で22・24・26系が対象です。これらを一律に悪用確認済みのと表現する根拠は、今回確認した公式告知にはありません。
更新後の確認では、自社ので正常なファイル取得、利用者による通常の取消、タイムアウト後の後処理を試します。攻撃用フレームを本番へ送る必要はありません。完了しなかった応答が別の利用者へ混ざらないこと、接続取消後にプロセスが生きていること、資源が一定時間後に戻ることを確認し、更新前後の差を記録します。
スポンサーリンク
mTLSは証明書の成功だけでなくホスト別の拒否を確認
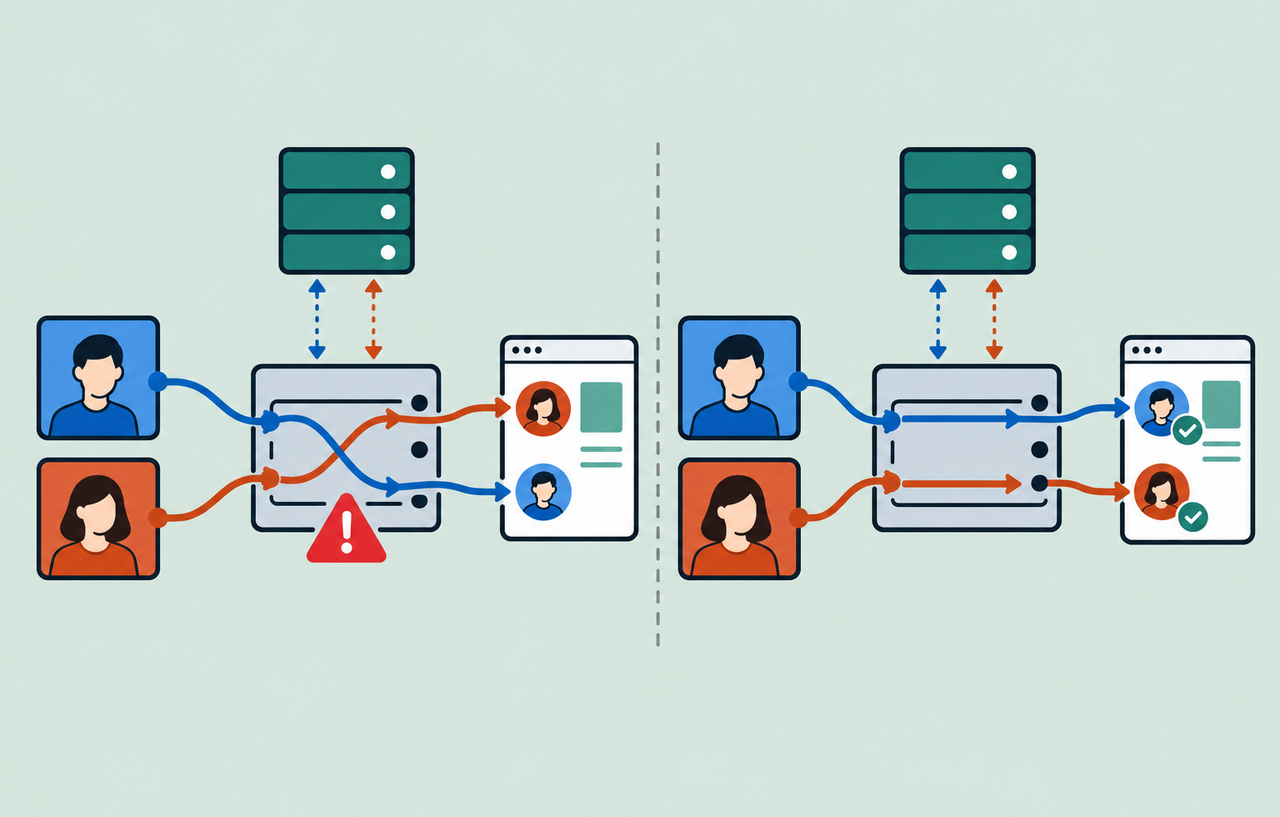
CVE-2026-123872は、TLS 1.2の再ネゴシエーションでサーバー名を変え、異なるクライアント証明書ポリシーのホストへ到達できる問題です。あるホストでは許可される証明書を使ったが、より厳しい別ホストにも持ち越される条件があります。22・24・26系が対象で、ホスト名ごとに認可を分ける構成を優先して確認します。
CVE-2026-123867は、server.addContext()でホスト別のクライアントだけを設定し、そのSNIコンテキストにサーバー証明書を指定しない場合、既定のCAへ戻ってしまう問題です。requestCertとrejectUnauthorizedが有効でも、既定CAに信頼されたクライアントが保護対象へ接続できる場合があります。対象は22・24・26系です。
本サイトの試験提案は、一般ホスト用と管理ホスト用のテスト証明書を分け、各ホストで許可される証明書と拒否される証明書の組み合わせを確認することです。単にmTLSの接続が一度成功しただけでは、ホスト別認可の検証になりません。証明書検証を無効にして接続を復旧させる操作も避け、拒否の理由を設定とログから切り分けます。
外向きTLSとログ出力にも更新の効果を確認
CVE-2026-123877はhttps.AgentのTLSセッションで、ca未指定とca: []のような異なるポリシーが同じキーになる問題です。広い信頼条件で認証したセッションが厳しい条件の要求へ再利用され、意図したCA検証を通さず情報を送る場合があります。外部APIやへの通信でも、Agentの共有範囲とCA設定を確認します。
CVE-2026-123871では、無効なプロキシ設定のエラーメッセージに資格情報を含むURLが出る経路が残っていました。対象は22・24・26系です。更新は今後の出力を修正するもので、すでに集約ログや障害報告へ保存された値を消すものではありません。該当エラーを運用していた場合は、閲覧範囲を確認し、露出が分かった資格情報の交換を検討します。
本番へ反映した証拠を残して作業を閉じる
作業開始時に、サービス、Node.js系列、TLS終端位置、HTTP/2利用、mTLS設定、配置先を一覧にします。Node.js自身のHTTP/2と、前段がHTTP/2を受けて上流へHTTP/1.1を使う構成は同じではありません。外部からのプロトコル名だけで判断せず、Node.jsへ実際に何が渡るかを構成図と設定で確認してください。
コンテナは更新済みランタイムで再して再配備し、長時間動くワーカーも置き換えます。マネージド環境は提供元の反映条件と修正情報を確認し、上流の公開だけで適用済みとは判断しません。の更新だけでNode.js本体の修正が入ったと扱わず、実行中のprocess.versionと配置した成果物の識別子を対応付けます。
検証は正常要求、通常の取消、認証拒否、接続終了後の資源回収を自社の利用範囲で行います。各レプリカの実行版、確認時刻、試験結果、残る例外を記録し、一台の成功で全体を完了にしません。不審な漏えいや侵害の兆候があれば、更新完了と過去の影響調査を分け、ログを保全して担当部門へ引き継ぎます。
10月の更新との違い
既存のBrotli記事は外部圧縮データの解凍を中心に扱いました。今回の11月更新では、受信HTTPS、HTTP/2の終了処理、ホスト別mTLS、外向きTLSキャッシュへ確認範囲が広がります。すべてのCVEを同じ攻撃経路として扱わず、自社で利用している機能を表にし、対応する系列の修正版を全稼働実体へ適用することが実務上の要点です。
スポンサーリンク
関連記事
10月のNode.js更新とBrotliの確認点は、当時の修正とへの適用条件を扱っています。今回の更新先とは分けて参照してください。
出典・一次情報
本記事は以下の公開情報をもとに作成しています。最新の状況は各リンク先で確認してください。
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ
-
公式アドバイザリ